Viac než 50 aplikácií z Google Play skrývalo trojan Joker, ktorý ťa prihlasuje k plateným službám. Nové varianty zasiahli 187-tisíc zariadení
Malvér Joker sa objavil vo viac než 50 aplikáciách z Google Play. Nové varianty zneužívajú Android aj ako proxy server pre cudziu prevádzku.
Pridaj si Vosveteit.sk do Google

Viac než 187 000 zariadení skončilo podľa bezpečnostnej spoločnosti Doctor Web v sieti vytvorenej novými variantmi malvéru Joker. Ten už neútočí iba cez platené mobilné služby. Z napadnutého Androidu dokáže spraviť proxy server, cez ktorý sa na internet pripája niekto úplne iný.
Obsah článku · 4 časti
Telefón obete tak môže na pozadí prenášať cudziu internetovú komunikáciu a navonok ju vydávať za prevádzku zo svojej vlastnej IP adresy. Doctor Web v ovládacom paneli siete našiel 93 aktívnych zákazníkov, ktorí túto infraštruktúru využívali.
Joker pritom nie je nový malvér. Doteraz bol známy najmä tým, že dokázal používateľa bez jeho vedomia prihlásiť k plateným mobilným službám a zachytávať SMS či notifikácie potrebné na potvrdenie platby. Proxy funkcia mu pridáva druhý spôsob, ako z napadnutého telefónu zarábať. Report neuvádza, koľko zo 187-tisíc infekcií pochádzalo priamo z Google Play ani koľko zariadení pripadalo na jednotlivé škodlivé aplikácie.
Joker sa schovával za fotoaparát aj aplikáciu na správy
Doctor Web počas tretieho štvrťroka 2026 našiel v Google Play viac než 50 škodlivých aplikácií, pričom veľká časť z nich patrila do rodiny Android.Joker.
V reporte sa menovite objavili dve aplikácie:
Súvisí s tým
- Special Camera – Android.Joker.2679
- Color Messages – Android.Joker.2682

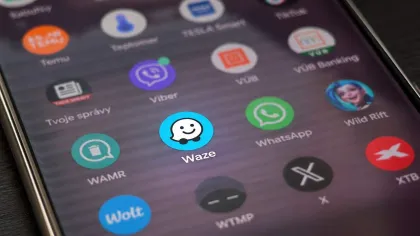
Ak ich máš ešte v telefóne, vymaž ich. Ďalšie škodlivé aplikácie sa maskovali ako messengery, optimalizačné nástroje, fotoaparáty, aplikácie na rozpoznávanie textu či prehrávače filmov a seriálov. Na obrázku nižšie vidíš časť ikon aplikácií, v ktorých Doctor Web našiel škodlivý kód. Všetky názvy spoločnosť vo verejnom reporte nezverejnila.

Do Google Play sa už podobným spôsobom dostali aj aplikácie zneužívajúce platené SMS a platby cez mobilného operátora.
Jednorazový kód si Joker vytiahne priamo z SMS alebo notifikácie
Joker si vie z SMS správ alebo notifikácií vytiahnuť jednorazový kód potrebný na potvrdenie platenej služby. Používateľ si problém často všimne až vtedy, keď sa poplatok objaví na faktúre od operátora.
Aktualizované varianty však vedia telefón zneužiť aj ako proxy. Cudzia komunikácia potom prechádza cez internetové pripojenie obete a navonok používa jej IP adresu. Všetko môže bežať na pozadí bez toho, aby sa na obrazovke objavilo niečo nápadné.
Server botnetu nebol chránený. Výskumníci sa dostali priamo k jeho štatistikám
Jeden z riadiacich serverov botnetu nevyžadoval autorizáciu. Doctor Web sa tak dostal priamo k jeho ovládaciemu panelu, kde videl aj 93 aktívnych zákazníkov proxy siete.
Podľa výskumníkov prevádzkovatelia cez túto sieť predávali internetový prístup vedený cez zariadenia obetí.
V rovnakom reporte sa vysoko umiestnili aj trójske kone rodiny Android.Proxy. Varianty Android.Proxy.60.origin a Android.Proxy.61.origin tvorili spolu viac než 22 % všetkých detekcií mobilného malvéru spoločnosti Doctor Web počas tretieho štvrťroka 2026.
Ich úlohou bolo presmerovať cudziu internetovú komunikáciu cez napadnuté zariadenia. Pri nových variantoch Jokeru sa rovnaká funkcia objavila popri mechanizme platených predplatných.
Viac než 50 škodlivých aplikácií prešlo cez Google Play
Cez Google Play sa v minulosti šíril aj bankový trojan Anatsa ukrytý v aplikácii na čítanie dokumentov. Pri Jokerovi je podozrivý najmä prístup k SMS správam a notifikáciám. Fotoaparát či prehrávač ich na svoju bežnú funkciu nepotrebuje.
Ak si mal Special Camera alebo Color Messages, vymaž ich a telefón prežeň cez Google Play Protect. Pozri aj faktúru od operátora a zoznam platených služieb. Pri verziách s proxy funkciou môže byť stopou nezvyčajne vysoká spotreba dát na pozadí.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Pozor na tento nový hovor, ktorý sa rozmáha: Útočníci sa vydávajú za banku a chcú sa dostať do tvojho počítača · 5 min čítania
 Ruskí hackeri nasadili netradičnú technológiu pri útoku na ukrajinskú firmu zabezpečujúcu logistiku obilia · 4 min čítania
 Internet dostal poriadnu ranu: Dve kritické chyby v PHP otvorili hackerom cestu k miliónom webov · 5 min čítania
 Falošný Netflix oklamal za jediný týždeň takmer 15-tisíc ľudí. Stiahli si škodlivú APK, ktorá dokáže na diaľku ovládnuť ich telefón · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Táto PDF čítačka funguje úplne normálne. Na pozadí však otvára hackerom prístup do počítačaZnáma PDF čítačka obsahuje backdoor, cez ktorý útočníci môžu kradnúť dáta z Chrome, spúšťať príkazy a inštalovať ďalší malvér.Martin Borko · · 3 min čítania Bezpečnostní výskumníci zachytili PDF čítačku QuartzLine, do ktorej útočníci ukryli backdoor. Program normálne otvára dokumenty, no zároveň prijíma príkazy zo vzdialeného servera a umožňuje nasadiť ďalší malvér.Bezpečnostná spoločnosť Expel narazila na QuartzLine pri vyšetrovaní viacerých incidentov vo firemných sieťach. V jednom z nich útočníci približne týždeň po inštalácii vytiahli z počítača históriu prehliadania z Chrome. Neskôr do systému p …Pokračovať v čítaní

 Útočník z ružinovskej nemocnice ide do väzby. Ír zlomil zdravotníkovi nos
 Študentská kandidátka získa v Srbsku väčšinu. Únia aj maďarský premiér Magyar sľubujú podporu
 Falošný vnuk pripravil ženu o 10-tisíc eur. Peniaze mu vyhodila v taške z okna
 Okolo Putinovej rezidencie vo Valdaji pribudli nové systémy protivzdušnej obrany
 Babiš návrh na zrušenie mediálnych poplatkov nestiahne. Pripúšťa však diskusiu o dobrovoľnosti
 Únava neznamená automaticky nedostatok horčíka. Ako spoznáte, že vášmu telu chýbajú kľúčové látky
 Predpoveď na TÝŽDEŇ: Čaká nás typické jesenné počasie a budú aj zrážky
 Sneh sa na Slovensku sype a sype. Toto je video
 Dážď postupuje cez Slovensko, leje ako z krhly a počasie má pre nás dobré správy
 Vo vesmíre objavili niečo, čo by ste si vôbec netipli: Alkohol!
 Pondelková predpoveď: Oklúzny front prinesie dážď aj sneženie od 1400 m na naše hory
 Noc priniesla na Slovensko výdatné zrážky aj čerstvú vrstvu snehu
 Dušičky 2026: Kedy radšej na cesty nevyrážať? Ako rozoznať sviatočného vodiča?
 Test Tesla Model 3 Standard Range: nemý Knight Rider
 Rozdiel v brzdnej dráhe až 16 metrov, test zimných pneumatík odhalil nebezpečné modely
 Riziko požiaru v elektromobiloch Volkswagenu! Výrobca nariadil obmedziť nabíjanie
 McLaren rozpredáva monoposty F1. Senna ich testoval, Hamilton tiež a jeden šoféroval aj Brad Pitt
 Subaru sa lúči s legendárnymi motormi boxer
 Citroën 2CV Fourgonnette je možný retro návrat pre pekárov a zeleninárov
 Opel Vivaro 2.2 diesel je k dispozícii už aj pre verziu s ložnou plochou
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Odťah kamiónov vyžaduje ťažký kaliber. Čo nasadzuje SOS Team Slovakia?
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Elektrické Volvo získalo Truck of the Year 2027. Elektrika víťazí štvrtýkrát za sebou
 Rusko spustilo na vodu novú korvetu Groznyj. Plavidlo s technológiou stealth stavalo viac než päť rokov
 Irán má podľa svojich predstaviteľov plán na zničenie podmorských internetových káblov. Pri ďalšej vojne chce zabrániť aj ich opravám
 Čínske vojnové lode sa vrátili domov po rekordných 378 dňoch. Počas misie preplávali 278-tisíc kilometrov
 Čierne more je podľa analytikov nebezpečnejšie než Perzský záliv. Od januára tam zasiahli viac než 570 lodí
 Sovietske rakety ho nedokázali zostreliť. Napriek tomu Američania prišli o 12 legendárnych lietadiel SR-71 Blackbird
 Americká jadrová ponorka narazila do podmorskej hory. Opravujú ju už päť rokov a stále nie je hotová
 Matej Landl spomínal na kolegu Geišberga (†64): Pred kamerami premáhal plač!
 Nakrúcanie nového slovenského filmu Dva sršne chcelo odvahu: Prístupný je až od 18 rokov!
 Nový párik v šoubiznise? Známy športovec vraj zbalil sexi modelku!
 Líder Imagine Dragons vymenil frajerku za starší model: Načapali ho na rande so sexi herečkou!
 Ako zachrániť presolenú ryžu? Pomôžu tieto jednoduché triky
 Šúpeš tekvicu hokkaido pred varením? Pri tejto tekvici si možno zbytočne pridávaš robotu
 Ako pripraviť domácnosť na vykurovaciu sezónu, aby ťa neskôr neprekvapil vysoký účet?
 Zakalil sa ti nálev pri kyslých uhorkách? Kedy je to ešte v poriadku a kedy už pohár vyhodiť
 Našiel si vo vajíčku zakalený bielok? Kedy je to znak čerstvosti a kedy ho už radšej vyhodiť
 Prečo pes nechce ísť na prechádzku? Nemusí byť len tvrdohlavý
 Vedci zistili, prečo niektorí ľudia ani dlho po covide stále necítia chuť
 Vedci našli látku, ktorá dokázala zvrátiť vážne ochorenie pečene. Kľúč sa ukrýva v črevách
 Vedci objavili skrytú zbraň proti najagresívnejšej rakovine pľúc. Pomôcť môžu aj existujúce lieky
 Vedci vyvinuli televízor, z ktorého zvuk vychádza priamo z miesta na obrazovke, kde vzniká
 Zachránilo nás globálne otepľovanie? Nová štúdia tvrdí, že spaľovanie fosílnych palív zastavilo novú „dobu ľadovú“
 Vedci možno vyriešili miliardu rokov starú záhadu DNA. Kľúčom je jej vlastný „opaľovací krém“
 Vedci dali humanoidnému robotovi mozog zo starého Androidu za 50 dolárov. Jeho kamery používa ako oči
 Dopraješ si radšej čaj ako kávu? Tento nápoj sa v novej štúdii spájal s nižším rizikom ochorení ciev
 Černobyľ ukrýva rádioaktívne častice aj po 40 rokoch. Vedci zistili, že vydržali viac, než čakali
 Vedci objavili správanie supravodiča, aké doteraz nikto nepozoroval. Vďaka nemu by sa táto technológia mohla dostať na trh
 Udrel nový bankový trojan LongKong. Tvári sa ako PDF čítačka, šíri sa cez WhatsApp a dokáže ovládať bankovú aplikáciu
 Internet dostal poriadnu ranu: Dve kritické chyby v PHP otvorili hackerom cestu k miliónom webov
 Bezpečnostní experti odhalili 64 nebezpečných Android aplikácií. Dokážu kradnúť heslá aj ovládať telefón
 Viac než 50 aplikácií z Google Play skrývalo trojan Joker, ktorý ťa prihlasuje k plateným službám. Nové varianty zasiahli 187-tisíc zariadení
 Falošný bankár prišiel s novou fintou, ako ti vybieliť účet. Takto prebieha nový podvod
 Táto PDF čítačka funguje úplne normálne. Na pozadí však otvára hackerom prístup do počítača
 Falošný Netflix oklamal za jediný týždeň takmer 15-tisíc ľudí. Stiahli si škodlivú APK, ktorá dokáže na diaľku ovládnuť ich telefón
 Ruskí hackeri nasadili netradičnú technológiu pri útoku na ukrajinskú firmu zabezpečujúcu logistiku obilia
 Pozor na tento nový hovor, ktorý sa rozmáha: Útočníci sa vydávajú za banku a chcú sa dostať do tvojho počítača