Internet dostal poriadnu ranu: Dve kritické chyby v PHP otvorili hackerom cestu k miliónom webov
Dve kritické chyby PHP2Shell umožňujú vzdialené spustenie kódu na serveri. Amazon zachytil pokus o zneužitie ešte pred vydaním opráv.
Pridaj si Vosveteit.sk do Google

Hackeri sa pokúšali zneužiť nové kritické chyby v PHP ešte skôr, než vývojári stihli verejne zverejniť opravy. Amazon pri spätnej analýze zachytil prvý takýto pokus už 17. októbra 2026, teda štyri dni pred oficiálnym odhalením problému.
Obsah článku · 7 častí
- Problém vzniká ešte skôr, než požiadavku spracuje samotná aplikácia
- Podozrivý request prezradí pole PHP_SESSION_UPLOAD_PROGRESS
- Amazon zachytil prvý pokus už 17. októbra
- Aj aktuálny WordPress môže bežať nad zraniteľným PHP
- Príkaz php -v môže ukázať inú verziu, než používa web
- Opravené sú verzie 8.5.12, 8.4.27, 8.3.36 a 8.2.35
- Na jednom serveri môže zostať zraniteľná jediná stará PHP vetva
Ide o zraniteľnosti CVE-2026-109618 a CVE-2026-109619, ktoré dostali spoločné označenie PHP2Shell. Pri úspešnom útoku môže hacker na serveri spustiť vlastný kód bez toho, aby poznal prihlasovacie údaje alebo už mal prístup do systému. NSA preto vyzvala organizácie na okamžitú aktualizáciu.
Nejde pritom o chybu v konkrétnom plugine alebo CMS. Zraniteľnosť je priamo v PHP runtime, na ktorom bežia milióny webových aplikácií. Palo Alto Networks cez Cortex Xpanse pri zverejnení chýb evidovalo viac než 22,6 milióna verejne dostupných inštancií, ktoré mohli byť zraniteľné. Ide o potenciálne zasiahnuté internetové služby.
Problém vzniká ešte skôr, než požiadavku spracuje samotná aplikácia
Spoločným menovateľom oboch chýb je spracovanie multipart/form-data, teda requestov, ktoré sa používajú napríklad pri nahrávaní súborov. Zraniteľný kód je priamo v PHP, nie vo WordPresse, Drupale alebo konkrétnom plugine.
Pri CVE-2026-109618 môže PHP počas spracovania requestu skončiť s nekorektne inicializovanými dátami v pamäti. Následný cleanup ich potom môže považovať za platné, čo otvára cestu k poškodeniu pamäte a v konečnom dôsledku aj k spusteniu cudzieho kódu.
Súvisí s tým
CVE-2026-109619 pracuje s iným scenárom. PHP worker si po spracovaní jednej požiadavky môže ponechať časť starého interného stavu. Ak následne dostane vhodne pripravený request, dokáže s týmito dátami pracovať ešte predtým, než ich prepíše novým obsahom.
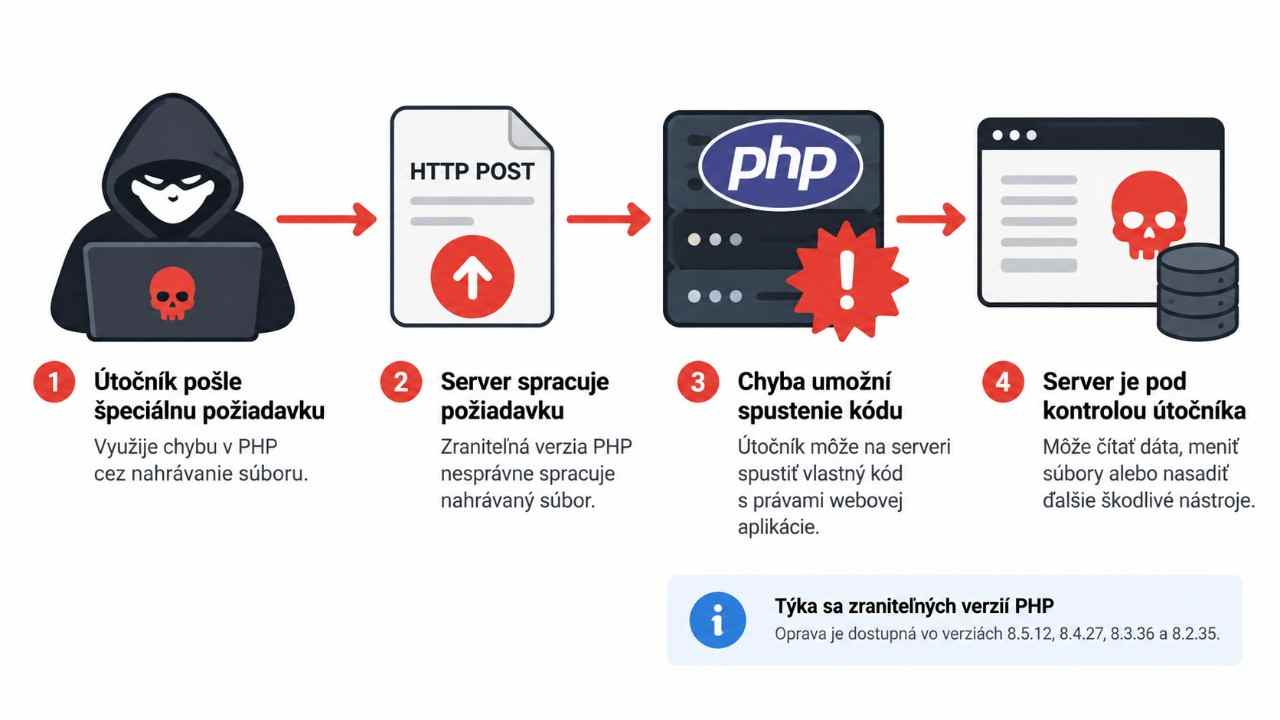
Obe chyby majú podľa CVSS v4.0 skóre 9,2 z 10. Pri úspešnom exploite môže útočník dosiahnuť vzdialené spustenie kódu na serveri.
Najvyššie riziko má podľa PHP Apache s modulom mod_php. Pri CVE-2026-109618 bol v tejto konfigurácii predvedený neautentifikovaný útok ešte predtým, než sa požiadavka dostane k samotnému aplikačnému kódu. Zasiahnuté sú aj nasadenia cez PHP-FPM, php-cgi, FrankenPHP a LiteSpeed.
Podozrivý request prezradí pole PHP_SESSION_UPLOAD_PROGRESS
AWS odporúča pri dočasnej mitigácii filtrovať multipart POST requesty, v ktorých sa objaví PHP_SESSION_UPLOAD_PROGRESS. PHP toto pole používa pri sledovaní priebehu uploadu a práve cezň sa dá dostať k jednej z ciest vedúcich k zraniteľnému kódu.
Request môže vyzerať napríklad takto:
POST /upload HTTP/1.1
Content-Type: multipart/form-data; boundary=----boundary
Cookie: PHPSESSID=abc123

------boundary
Content-Disposition: form-data; name="PHP_SESSION_UPLOAD_PROGRESS"

upload
------boundary--
V AWS WAF sa dá pravidlo postaviť napríklad na kombinácii POST requestu, PHP session a poľa PHP_SESSION_UPLOAD_PROGRESS. Takýto request sa potom zahodí skôr, než sa dostane k PHP.
Pri CVE-2026-109618 ale samotné filtrovanie tohto poľa nestačí. Útok môže pracovať aj s veľkým počtom malých hlavičiek v jednotlivých častiach multipart requestu. Prenesených dát pritom nemusí byť veľa, problém vzniká až pri tom, koľko pamäte si PHP počas spracovania alokuje. Limit na maximálnu veľkosť requestu preto túto cestu spoľahlivo nezatvorí.
Amazon zachytil prvý pokus už 17. októbra
Detaily chýb aj opravy mali byť verejne publikované 21. októbra o 14:00 UTC. Ešte 17. októbra však Amazon Threat Intelligence zachytil v sieti MadPot request, ktorý zodpovedal pokusu o zneužitie PHP2Shell. Kód aj technické detaily boli v tom čase stále pod embargom.
Zdrojová IP patrila komerčnej anonymizačnej sieti, takže Amazon nevie určiť, kto za pokusom stál ani ako sa k informáciám o chybe dostal. Firma zároveň nepotvrdila, či by rovnaký request fungoval proti bežnému produkčnému serveru.
Aj aktuálny WordPress môže bežať nad zraniteľným PHP
Aktualizovaný WordPress alebo Drupal tu nič nerieši, ak pod ním stále beží zraniteľné PHP. PHP2Shell je chyba samotného runtime, takže rozhoduje verzia a spôsob, akým je PHP na serveri nasadené.
Problém sa týka aj bežných konfigurácií cez PHP-FPM, Apache s mod_php, php-cgi, FrankenPHP či LiteSpeed. Konkrétny exploit sa môže podľa konfigurácie správať odlišne, ale netreba hľadať chybný plugin ani konkrétny framework.
NSA radí najskôr preveriť servery dostupné priamo z internetu. Ak ich je vo firme viac, zmysel má začať práve tam a až potom prechádzať interné systémy.
Príkaz php -v môže ukázať inú verziu, než používa web
Najrýchlejšia kontrola verzie je cez:
php -vVýstup sa ale týka CLI. Na serveri môže byť zároveň spustený iný PHP-FPM pool a práve cezň obsluhovať web. FPM verziu preveríš napríklad cez:
php-fpm -vPri paralelne nainštalovaných vetvách môže ísť aj o konkrétnu binárku, napríklad php-fpm8.4 -v. Ak server hostuje viac webov, oplatí sa pozrieť aj konfiguráciu virtual hostu a socket alebo upstream, na ktorý Nginx či Apache posiela PHP requesty. Opravené CLI totiž ešte neznamená, že na rovnakej verzii beží aj samotný web.
Opravené sú verzie 8.5.12, 8.4.27, 8.3.36 a 8.2.35
PHP vydalo záplaty vo verziách 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Pri podporovaných vetvách treba server dostať minimálne na príslušnú opravenú verziu.
Staršie PHP 8.1 a predchádzajúce vetvy už upstream nepodporuje. Pri distribúciách s dlhšou podporou môže byť záplata backportovaná do staršie označeného balíka, takže tam nestačí pozerať iba na číslo verzie. Rozhoduje konkrétny build a changelog distribúcie.
Ak patch nemožno nasadiť hneď, AWS odporúča vypnúť session.upload_progress.enabled. Pri PHP 8.5 pridáva aj nastavenie fatal_error_backtraces=0 a reštart workerov. Tieto zásahy blokujú iba niektoré známe cesty k exploitu.
Na WAF-e možno odrezať requesty s PHP_SESSION_UPLOAD_PROGRESS, nepotrebný multipart/form-data alebo nezvyčajne veľké množstvo POST requestov. Plošné blokovanie multipart komunikácie ale nie je použiteľné na weboch, ktoré cez ňu prijímajú uploady.
NSA pri serveroch, ktoré nemožno aktualizovať ani oddeliť od zvyšku infraštruktúry, odporúča zvážiť ich dočasné odpojenie od internetu.
Na jednom serveri môže zostať zraniteľná jediná stará PHP vetva
Najľahšie sa prehliadnu staré admin rozhrania, testovacie weby a interné aplikácie, ktoré roky bežia na vlastnom PHP-FPM poole. Hlavný web už môže byť po aktualizácii v poriadku, zatiaľ čo vedľa neho stále zostane stará vetva PHP kvôli jednej legacy aplikácii.
Takéto zabudnuté systémy sú rovnaký problém ako nepodporované zariadenia, ktoré už nedostávajú bezpečnostné záplaty. Rozdiel je len v tom, že na serveri ich nemusí byť na prvý pohľad vôbec vidieť.
Pri kontrole logov treba ísť minimálne do 17. októbra 2026. Práve z tohto dňa má Amazon prvý známy pokus o zneužitie PHP2Shell, teda ešte spred verejného zverejnenia chýb.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Falošný bankár prišiel s novou fintou, ako ti vybieliť účet. Takto prebieha nový podvod · 3 min čítania
 Bezpečnostní experti odhalili 64 nebezpečných Android aplikácií. Dokážu kradnúť heslá aj ovládať telefón · 4 min čítania
 Udrel nový bankový trojan LongKong. Tvári sa ako PDF čítačka, šíri sa cez WhatsApp a dokáže ovládať bankovú aplikáciu · 4 min čítania
 WhatsApp mal na webe skryté pokyny pre AI: Chatbot ti pri problémoch nemal odporučiť obrátiť sa na úrad · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Falošný Netflix oklamal za jediný týždeň takmer 15-tisíc ľudí. Stiahli si škodlivú APK, ktorá dokáže na diaľku ovládnuť ich telefónFalošné aplikácie Netflix šíria Android malvér PanDa. Dokáže zaznamenávať klávesy, sledovať obrazovku, kradnúť citlivé údaje a ovládať telefón na diaľku.Richard Zliechovský · · 4 min čítania Kyberzločinci našli ďalší spôsob, ako dostať škodlivý softvér do smartfónov s Androidom. Používateľov lákajú na falošné aplikácie, ktoré napodobňujú známe streamovacie služby. Za ich inštaláciou sa však skrýva trójsky kôň PanDa, ktorý útočníkom umožní sledovať aktivitu obete, získavať citlivé údaje a na diaľku ovládať napadnuté zariadenie.Na operáciu upozornili výskumníci spoločnosti Intel 471. Prvé súvisiace kampane zachytili v máji 2026 a zamer …Pokračovať v čítaní

 Signál Starlinku na Ukrajine je naďalej obmedzený. Vojaci vyvracajú tvrdenia Donalda Trumpa
 Máte ráno zahmlené okná v aute? Zistite, prečo teplý vzduch z kúrenia váš problém len zhorší
 Pohár trpezlivosti pretiekol: Po sérii útokov budú urgentné príjmy strážiť policajné hliadky
 Babiš odmieta útok na médiá. Zrušením koncesionárskych poplatkov len plníme sľub, tvrdí premiér
 Francúzsko v pohotovosti: Do ulíc mieri 70-tisíc policajtov, vodné delá aj obrnené vozidlá
 Kremeľ aj Kyjev súhlasia. Melania Trumpová zabezpečila humanitárne prímerie na Ukrajine
 Počasie na zajtra: Volebná sobota prinesie dážď a na hory aj sneženie
 Západ Česka zasiahlo zemetrasenie s magnitúdom 3,4. Ľudí zobudil silný hukot
 Lovecký spln nastáva už o pár dní. Čím bude zaujímavý?
 Vedci skúmali rádioaktívne častice z Černobyľa. Po 40 rokoch ich prekvapilo, čo objavili
 Na Slovensko sa vracia dážď. Miestami spadne vyše 10 mm, sucho však zostane
 Jeden orkán za druhým. Európu teraz čaká divoké počasie
 Ferrari s 800 koňmi v policajných farbách. Dubaj opäť šokuje svojím vozovým parkom
 Nová Omoda X predstavuje novú kategóriu áut! Čím sa líši od klasických SUV?
 Z moderných áut mizne mierka oleja. Ako skontrolovať olej a čo robiť, keď elektronika zlyhá?
 Nadácia Volkswagen Slovakia poskytne 10 áut zadarmo. Kde a komu pomôžu?
 Joe Biden vlastní rovnaké auto už 59 rokov. Dostal ho ako svadobný dar
 Predal Ford GT s nájazdom 74-tisíc kilometrov. YouTuber zaň dostal viac ako pol milióna dolárov
 Citroën 2CV Fourgonnette je možný retro návrat pre pekárov a zeleninárov
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Opel Vivaro 2.2 diesel je k dispozícii už aj pre verziu s ložnou plochou
 Elektrické Volvo získalo Truck of the Year 2027. Elektrika víťazí štvrtýkrát za sebou
 Odťah kamiónov vyžaduje ťažký kaliber. Čo nasadzuje SOS Team Slovakia?
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Irán obnovuje podzemnú leteckú základňu aj po troch vlnách útokov. Satelity odhalili nové stavebné práce
 Rusi začali používať neznámy dron s benzínovým motorom. Na prvý pohľad pripomína Lancet
 Desať mesiacov na lietadlovej lodi. Americký veterán opísal život, ktorý prirovnáva k väzeniu
 Čína za dva roky postavila vojnové lode s viac než dvojnásobným výtlakom ako USA. Ešte nedávno pritom zaostávala
 Američania zapojili známy HAARP do vojenského experimentu. Podarilo sa im odhaliť lietadlá za horizontom
 Austrália ukázala zbrane podvodného dronu Ghost Shark. Dokáže vypustiť najmenej 24 dronov a niesť námorné míny
 Pikantné priznanie Kvietika a Kavaschovej: Videl ju NAHÚ!
 Malachovskej dcéra vytiahla skvelú historku: Reakcia slávnej mamy nemá chybu!
 Slávny herec skrýva pod šatami draka: Je obrovský!
 Hviezdy seriálu Krok za krokom po rokoch: Pozrite, ako zostarli vaši obľúbenci!
 Šúpeš tekvicu hokkaido pred varením? Pri tejto tekvici si možno zbytočne pridávaš robotu
 Ako zachrániť presolenú ryžu? Pomôžu tieto jednoduché triky
 Zakalil sa ti nálev pri kyslých uhorkách? Kedy je to ešte v poriadku a kedy už pohár vyhodiť
 Našiel si vo vajíčku zakalený bielok? Kedy je to znak čerstvosti a kedy ho už radšej vyhodiť
 Tento črevný parazit má približne každá šestnásta skúmaná mačka. Niektoré typy sa môžu preniesť aj na človeka
 Ako pripraviť domácnosť na vykurovaciu sezónu, aby ťa neskôr neprekvapil vysoký účet?
 Vedci našli nový spôsob boja proti rakovine. Dokážu vytvárať takmer nevyčerpateľný zdroj imunitných buniek
 Vedci objavili správanie supravodiča, aké doteraz nikto nepozoroval. Vďaka nemu by sa táto technológia mohla dostať na trh
 Nahrádzaš cukor umelými sladidlami? Vedci teraz zistili, čo môžu robiť s črevnými baktériami
 Obrovská vlna na Aljaške vystúpila do výšky 481 metrov. Vedci odhalili varovné signály, ktoré predchádzali jednému z najväčších cunami v zaznamenanej histórii
 Vedci predstavili AI nástroj FAHR-Face, ktorý odhalí riziko úmrtia z obyčajnej fotky tváre. Chcú aby pomohol pri liečbe rakoviny
 Dopraješ si radšej čaj ako kávu? Tento nápoj sa v novej štúdii spájal s nižším rizikom ochorení ciev
 Vedci dali humanoidnému robotovi mozog zo starého Androidu za 50 dolárov. Jeho kamery používa ako oči
 Obyčajná lepiaca páska proti povodni? V testoch dopadla lepšie než vrecia s pieskom
 Vedci predpovedali koniec sveta na piatok 13. novembra 2026. Máme sa obávať?
 Dokáže sa ľudstvo dostať na Mars? Nová štúdia odhalila, že cesta môže astronautom doslova „zlomiť“ srdce
 Falošný Netflix oklamal za jediný týždeň takmer 15-tisíc ľudí. Stiahli si škodlivú APK, ktorá dokáže na diaľku ovládnuť ich telefón
 Google Chrome dostal práve nové funkcie: Takto ťa bude po novom varovať pred podvodmi a falošnými stránkami
 WhatsApp mal na webe skryté pokyny pre AI: Chatbot ti pri problémoch nemal odporučiť obrátiť sa na úrad
 Falošný bankár prišiel s novou fintou, ako ti vybieliť účet. Takto prebieha nový podvod
 Bezpečnostní experti odhalili 64 nebezpečných Android aplikácií. Dokážu kradnúť heslá aj ovládať telefón
 Je možné oslepiť bezpečnostnú kameru laserom? Vedci otestovali tento mýtus z filmov a seriálov, takto znie verdikt
 Internet dostal poriadnu ranu: Dve kritické chyby v PHP otvorili hackerom cestu k miliónom webov
 Udrel nový bankový trojan LongKong. Tvári sa ako PDF čítačka, šíri sa cez WhatsApp a dokáže ovládať bankovú aplikáciu
 Ruskí hackeri prenikli do siete výrobcu vojenských lodí napojeného na NATO. Ukradli prihlasovacie údaje a otvorili si cestu ďalej