Týchto 17 aplikácií z Google Play dokáže posielať platené SMS bez vedomia používateľa. Môžeš ich mať v telefóne, preto si to skontroluj
Škodlivá Android aplikácia z Google Play sa pokúšala odosielať platené SMS a aktivovať platby cez mobilného operátora. Pozri sa, ako podvod fungoval.
Pridaj si Vosveteit.sk do Google
Dve reklamy na Facebooku sľubovali aktualizáciu aplikácie na otváranie PDF súborov. Po kliknutí však používateľa neposlali k žiadnej aktualizácii, ale do Google Play, kde si mal nainštalovať SMS aplikáciu Messenger Pro. Kampaň odhalili bezpečnostní experti z CERT Polska.
Obsah článku · 7 častí
- Reklama sľubovala PDF aktualizáciu. Namiesto nej nainštalovala SMS aplikáciu
- SMS aplikácia si vypýtala oprávnenia, ktoré jej Android bežne dovolí
- Aplikácia si po inštalácii stiahla ďalší DEX kód
- Malvér si zo servera vypýtal číslo aj text platenej SMS
- Útočníci skúšali peniaze stiahnuť aj priamo cez mobilného operátora
- Reklama, Google Play aj SMS oprávnenia pôsobili legitímne
- Na faktúre hľadaj neznáme Premium SMS a opakované platby
Po získaní oprávnení SMS klienta sa škodlivý kód dokázal pokúsiť odoslať spoplatnenú SMS za približne 7 eur bez toho, aby ju používateľ sám napísal. Ďalší mechanizmus sa pokúšal aktivovať platbu cez mobilného operátora za službu účtovanú približne 4 eurá každých sedem dní.
Reklama sľubovala PDF aktualizáciu. Namiesto nej nainštalovala SMS aplikáciu
CERT Polska zachytil 14. septembra dve reklamy na Facebooku, ktoré mierili na používateľov v Poľsku. Tvrdili, že aplikácii na otváranie PDF súborov skončila platnosť a bez aktualizácie prestane fungovať.

Kto klikol, neskončil pri PDF nástroji. Odkaz otvoril Google Play a ponúkol Messenger Pro, SMS aplikáciu vo verzii 9.0 od vývojára vystupujúceho pod menom Noah Isaiah Shortland. V obchode sľubovala ochranu správ heslom, zmenu vzhľadu či emoji. O PDF dokumentoch v jej popise nebolo nič.

Používateľ pritom nemusel povoľovať inštaláciu cudzieho APK súboru ani opúšťať oficiálny obchod.
Súvisí s tým
CERT napokon identifikoval 1 235 reklám zobrazovaných pod 74 názvami profilov na platformách Mety. Propagovali 29 aplikácií dostupných v Google Play, pričom s rovnakou operáciou výskumníci pomocou spoločného kódu a serverovej infraštruktúry spojili 17 z nich. Na tieto aplikácie smerovalo 852 reklám.
Pri šiestich aplikáciách CERT získal komponenty priamo určené na toll fraud alebo potvrdil spojenie s príslušným payloadom:
- Cool Wallpaper –
com.supono.ihgsvco - Text Chat –
com.text.chat.messaging.sms.vccqaho - Max Messenger –
com.maxmessenger.sms.pkqlav - Messenger Pro –
com.messages.sms.messenger.textmessage.owyo - Phone Cleaner Master –
com.ms.phonecleaner.clean.junk.pkoza - PDF Scanner Art –
com.pdfscanner.artyo
Ďalších jedenásť aplikácií obsahovalo loadery, ktoré CERT prepojil s rovnakou operáciou, hoci ich konečný podvodný modul sa výskumníkom nepodarilo získať:
- Seed Text Messages –
com.seeds.textsms.avon - Instant Messages –
com.instantmessages.textdatamessages - PDF Scanner Pro –
com.pdf.quantum.scanner - Short Messages –
com.shrtsms.xxmessages - Text Magic Messages –
com.efasms.magical.tmmssages - Lite PDF Scanner –
imagetopdf.pdfconverter.jpgtopdf.avabcl - Text Message Pro –
com.tipro.smstext.message - Quick Chat Message –
com.chatmessages.textsmsmessanger - Text Messages –
com.cuff.textsms.messages.patk - Go Cleaner Pro –
com.merclean.approximating - Quick Message Pro –
com.msg.quick.secure.chsrkm
SMS aplikácia si vypýtala oprávnenia, ktoré jej Android bežne dovolí
Messenger Pro zobrazovala SMS konverzácie, archív aj nástroje na blokovanie spamu a používateľ si ju mohol nastaviť ako predvolenú aplikáciu na správy.
Tým získala prístup, ktorý malvér potreboval. Ako predvolený SMS klient mohla čítať, prijímať a odosielať správy, pričom takéto oprávnenia pri tomto type aplikácie nepôsobili podozrivo.
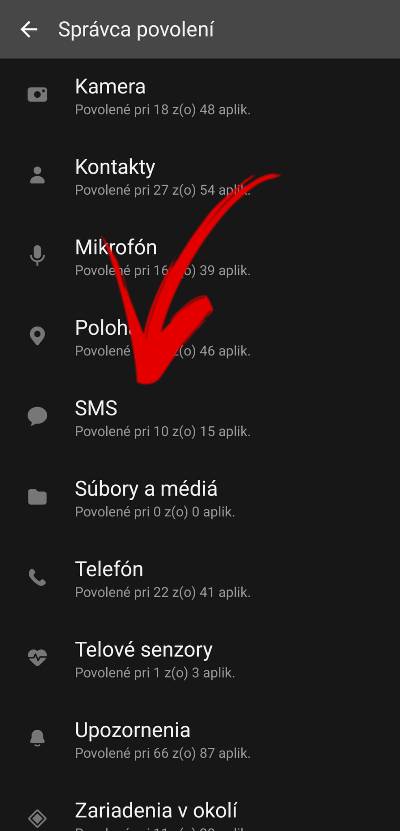
Na obrazovke s povoleniami navyše tvrdila, že nežiada nič navyše a súkromie používateľa je prioritou. Práve tieto oprávnenia neskôr využil škodlivý kód.
Aplikácia si po inštalácii stiahla ďalší DEX kód
Loader v aplikácii obnovil zašifrovaný DEX súbor a načítal ďalšiu vrstvu, ktorá sa spojila so vzdialeným serverom. Ten kontroloval krajinu používateľa a podľa nej posielal príslušný payload.
Na rozlíšenie krajiny malvér používal MCC, Mobile Country Code mobilnej siete. Poľsko má kód 260 a tamojšie zariadenia dostávali modul určený na takzvaný toll fraud, teda zneužívanie spoplatnených telekomunikačných služieb. Rovnaká aplikácia tak mohla na jednom trhu pôsobiť neškodne a inde dostať zo servera podvodný modul.
Pravidlá Google Play zakazujú aplikáciám distribuovaným cez obchod sťahovať z externých zdrojov spustiteľný kód, napríklad DEX, JAR alebo natívne .so súbory.
Podobný postup sa už objavil aj pri bankovom malvéri ukrytom v aplikáciách z Google Play, kde sa nebezpečná časť dostala do telefónu až po inštalácii.
Malvér si zo servera vypýtal číslo aj text platenej SMS
CERT počas testu zachytil tri krátke čísla: 92505, 92512 a 92513. V registri poľského regulátora UKE boli všetky vedené ako aktívne Premium SMS služby. Jedna správa stála približne 7 eur.
Každá služba vyžadovala aj konkrétne kľúčové slovo. Riadiaci server poslal aplikácii číslo aj text správy a JavaScript bez kliknutia používateľa aktivoval odkaz typu sms:. Messenger Pro mala ako predvolený SMS klient oprávnenie správu odoslať.
Pri jednom z testov Android pokus zachytil a upozornil, že správa môže byť spoplatnená. CERT potvrdil fungovanie mechanizmu, nie samotné strhnutie peňazí.
Výskumníci zachytili napríklad službu All4You na čísle 92513 s cenou približne 7 eur. Firmy vedené pri týchto číslach CERT nepovažuje za prevádzkovateľov malvéru. Útočníci využili ich existujúcu platobnú infraštruktúru.
Útočníci skúšali peniaze stiahnuť aj priamo cez mobilného operátora
Malvér vedel pracovať aj s platbou cez mobilného operátora. V kóde mal postup, ktorý otvoril platobnú stránku, pracoval s telefónnym číslom a po doručení overovacieho PIN kódu cez SMS ho vedel vložiť späť do formulára.
CERT pri teste zachytil stránku spoločnosti Teleaudio so službou za približne 4 eurá každých sedem dní. Otvorila sa v skrytom WebView na pozadí, takže používateľ mohol mať na obrazovke stále Messenger Pro a platobný proces vôbec nevidieť.

Výskumníci nezadali telefónne číslo ani PIN, preto sa platba nedokončila. Malvér však mal postup pripravený až po fázu potvrdenia transakcie.
Nešlo pritom o Premium SMS na krátke číslo. Suma sa mala účtovať cez mobilného operátora, preto sa služba Teleaudio nenachádzala v registri Premium SMS UKE.
Reklama, Google Play aj SMS oprávnenia pôsobili legitímne
Reklama bola na Facebooku, aplikácia v Google Play a ako SMS klient si pýtala oprávnenia, ktoré na svoju činnosť potrebovala. Škodlivý modul sa načítal až neskôr zo vzdialeného servera.
Samotný pôvod z Google Play preto nie je zárukou bezpečnosti. Útočníci už v minulosti využívali aj režim Early Access v Google Play, ktorý im pomáhal obmedziť množstvo verejných skúseností a recenzií.
CERT Polska nahlásil Messenger Pro Googlu 15. septembra a aplikácia bola odstránená. Na zariadeniach, kde už bola nainštalovaná, však zostala a testovacie telefóny v Poľsku sa stále dokázali pripájať k riadiacim serverom.
Vyšetrovanie spojilo s operáciou 17 aplikácií z Google Play. Pri šiestich CERT potvrdil komponenty určené na toll fraud alebo priame napojenie na takýto modul. Ďalších jedenásť obsahovalo súvisiace loadery, no konečný payload sa nepodarilo získať.
Google odstránil všetky aplikácie, ktoré mu CERT nahlásil. Meta stiahla aj identifikované reklamy.
Na faktúre hľadaj neznáme Premium SMS a opakované platby
Ak si podobnú aplikáciu mal v telefóne, skontroluj faktúru od operátora alebo históriu čerpania kreditu. Hľadaj neznáme Premium SMS, platby tretím stranám a opakované menšie sumy. V tejto kampani sa objavila napríklad služba účtujúca približne 4 eurá každých sedem dní.
Neznámu platbu rieš priamo s operátorom. Vie dohľadať, za čo bola suma účtovaná, a môže zablokovať Premium SMS alebo platby tretím stranám cez mobilný účet.
Skontroluj aj predvolenú SMS aplikáciu a oprávnenia na čítanie či odosielanie správ. Po odstránení podozrivej aplikácie môžeš zariadenie preveriť cez Google Play Protect.
Messenger Pro bola v Google Play, fungovala ako SMS klient a pýtala si oprávnenia, ktoré k tejto funkcii patria. Práve vďaka tomu nepôsobila ako očividný malvér.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Dve nebezpečné aplikácie z Google Play mohli sprístupniť osobné údaje používateľov Androidu vrátane fotografií
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 Týchto 455 škodlivých Android aplikácií malo viac než 24 miliónov stiahnutí. Ak ich nájdeš v mobile, okamžite ich odstráň. Správajú sa ako vírusŠkodlivé Android aplikácie z kampane Trapdoor sa tvárili ako PDF čítačky, čističe či iné užitočné nástroje. V pozadí otvárali skryté reklamy a generovali falošné kliknutia. · 9 min čítania
K téme
 Viac než 50 aplikácií z Google Play skrývalo trojan Joker, ktorý ťa prihlasuje k plateným službám. Nové varianty zasiahli 187-tisíc zariadení · 3 min čítania
 Viac ako 50 škodlivých aplikácií z Google Play zaznamenalo 2,3 milióna stiahnutí. Malvér NoVoice prežije aj továrenský reset, tu je ich zoznam · 4 min čítania
 V Google Play odhalili vyše 1 900 podvodných aplikácií. Dostali sa do viac než 500-tisíc zariadení, toto sú najrozšírenejšie · 4 min čítania
Toto by ti nemalo ujsť
 Vedci možno vyriešili jednu z najväčších záhad Zeme. Z jej geologickej histórie záhadne zmizli stovky miliónov rokov · 3 min čítania
 Piráti môžu naraziť na nepríjemné prekvapenie. Aj obyčajná civilná loď môže dostať výkonný kanón Sea Tridon · 4 min čítania
 Vedci objavili horniny staré takmer 4 miliardy rokov. Naše predstavy o tom, ako sa formovala Zem, možno boli nesprávne · 3 min čítania
Ďalšie správy
 Ako urobiť snímku obrazovky na Samsungu? Takto odfotíš aj celú dlhú stránku naraz · 4 min čítania
 Nový Android vírus Bazuka ti podstrčí falošnú obrazovku telefónu. Kým nič netušíš, môže ti kradnúť heslá aj peniaze · 4 min čítania
 Vedci vytvorili obrovský diamant s priemerom 20 centimetrov. Môže pomôcť vyriešiť jeden z najväčších problémov AI čipov · 3 min čítania
 Antarktické ľadovce sa rúcajú rýchlejšie, než vedci čakali. Obávaný domino efekt sa však nemusí dostaviť · 3 min čítania


 Aplikáciu Potraviny môžeš po novom prepojiť s inteligentnými hodinkami. Spočíta ti spálené kalórie aj to, koľko ešte môžeš zjesť
 Samsung konečne pridáva ochranu, ktorú majitelia Galaxy roky žiadali. Skryje aj tvoje súkromné správy
 Grécky premiér Mitsotakis čelí kritike za video, v ktorom mladým spomínal hru GTA VI
 Pozor na horách: SHMÚ vydal výstrahy pred silným vetrom, v nárazoch môže dosiahnuť až víchricu
 Najnižšie za dva roky: Bitcoin padol pod 56 000 dolárov, trh zasiahli obavy z AI aj vstup Anthropicu
 Národniari chcú definitívne zrušiť transakčnú daň od januára 2028, očakávajú podporu pléna
 Päť chýb, ktoré na diaľnici ohrozujú život: NDS radí, ako správne postupovať pri poruche auta
 António Costa navrhol zavedenie dane pre najväčšie digitálne spoločnosti na financovanie rozpočtu EÚ
 Hongqi HS5 výrazne zlacnelo. Veľké SUV s pohonom 4×4 stojí menej ako 38 tisíc eur
 Čínske automobilky na trhu končia už po 1 roku. Často sú stratové
 Prvý veterán: Aké autá radšej na začiatku nekupovať?
 Nové elektrické BMW M3: automobilka konečne odhalila najdôležitejšie technické detaily
 Rozsiahle uzávery tunela Sitina! Kedy zatvoria najvyťaženejší tunel na Slovensku?
 Nové Lamborghini Temerario Spyder má 920 koní a strechu, ktorú sme pri tejto značke ešte nevideli
 Mercedes eActros 600 ide okolo sveta. Na 45 000 km plánuje najviac 80 nabíjaní
 Fuso eCanter rozváža potraviny po Bratislave. Naftu nepotrebuje ani na chladenie
 Kia PV5 Chassis Cab dostane väčšiu batériu aj výkonnejší motor
 Renault T High Ultimate Edition: Iba 30 kusov pre celú Európu
 Nový mýtny systém: Preregistrácia štartuje v decembri. Koho čaká výmena jednotky?
 Autonómny nákladiak zásobuje Lidl. Nemá kabínu ani vodiča
 Turecko ako prvé zaradilo bezpilotnú stíhačku. Ukrajinský expert ju uprednostňuje pred českým L-39NG
 Rheinmetall chce do roka a pol ukázať bojového humanoida. V Číne má továreň chrliť jedného robota každých 10 minút
 „Nejde o krásu, ale o psychológiu.“ Bývalý agent CIA a údajná ruská špiónka opísali, ako fungujú medové pasce
 Prvé izraelské stíhačky boli československé kópie Messerschmittov. Piloti ich prezývali „mulice“, no pomohli s nimi zastaviť Egypťanov
 Zelenskyj chce ďalšie stíhačky Mirage 2000. Problém je, že ich voľné nemá takmer nikto
 Drony útočia na lode pri Bulharsku. Armáda vyslala staré Su-25 vyzbrojené neriadenými raketami
 Frajerka Brada Pitta zažiarila v bielom: Aha, bola by z nej krásna nevesta
 Ben Stiller a Robert De Niro sa opäť stretnú v legendárnej komediálnej sérii: Všetci fotri sú lotri prichádza do kín 26 rokov od prvého filmu
 Andy Kraus zaskočil divákov: Snívalo sa mu, že rodí... Túži to zažiť aj v skutočnosti
 Bývalá hviezda (43) Televíznych novín prekvapuje: Na móle len v sexi spodnej bielizni
 Vedci objavili horniny staré takmer 4 miliardy rokov. Naše predstavy o tom, ako sa formovala Zem, možno boli nesprávne
 Kávová usadenina môže jedného dňa poháňať autá. Vedci prišli na spôsob, ako z nej vyrábať biopalivo
 Vedci poslali správu cez tehlovú stenu pomocou gravitácie. Nepotrebovali Wi-Fi, rádiové vlny ani kábel
 Vedci vytvorili obrovský diamant s priemerom 20 centimetrov. Môže pomôcť vyriešiť jeden z najväčších problémov AI čipov
 Orly dokážu uloviť opice veľké ako malé dieťa. Je možné, že v minulosti lovili aj nás?
 Vedci vyvinuli „slaný“ gél, ktorý dokáže ukladať teplo. V budúcnosti by mohol výrazne znížiť účty za energie
 Vedci možno vyriešili jednu z najväčších záhad Zeme. Z jej geologickej histórie záhadne zmizli stovky miliónov rokov
 Bežný vitamín B12 napravil vývojové poruchy spôsobené genetickou mutáciou v experimente
 Antarktické ľadovce sa rúcajú rýchlejšie, než vedci čakali. Obávaný domino efekt sa však nemusí dostaviť
 Môžeme pomocou liekov spomaliť starnutie? Rozsiahla analýza ukázala, čo skutočne funguje
 Podvody s GTA VI zaplavili internet. Lákajú na lacnejšiu hru aj nevydanú PC verziu, no môžu ti vybieliť účet
 Čínski hackeri zdokonalili nebezpečný malvér. Dokáže sa ukryť v počítači a potichu kradnúť citlivé údaje
 Čo všetko o tebe vie Google Gemini? Takto si pozrieš jeho pamäť a odstrániš informácie, ktoré si zapamätal
 Nemecko bije na poplach. Kybernetické hrozby dosiahli kritickú úroveň, hackeri získali vďaka AI nové schopnosti
 Nový Android vírus Bazuka ti podstrčí falošnú obrazovku telefónu. Kým nič netušíš, môže ti kradnúť heslá aj peniaze
 Nový Android malvér ArcticRAT dokáže ukradnúť PIN a zamknúť ti telefón. Na krádež bankových údajov využíva aj AI model Grok
 Samsung konečne pridáva ochranu, ktorú majitelia Galaxy roky žiadali. Skryje aj tvoje súkromné správy
 V Google Play odhalili vyše 1 900 podvodných aplikácií. Dostali sa do viac než 500-tisíc zariadení, toto sú najrozšírenejšie
 FBI bije na poplach. Hackeri majú v rukách nebezpečný AI nástroj, ktorý dokáže preniknúť do systému za menej než 3 hodiny