Hackeri skúšajú na Slovákov nový trik, hlási úrad. Táto správa im môže otvoriť dvere do tvojho zariadenia
Podvodníci sa cez Microsoft Teams vydávajú za IT podporu a žiadajú vzdialený prístup k počítaču. Pozri sa, ako zneužívajú Quick Assist a ďalšie nástroje Windowsu.
Pridaj si Vosveteit.sk do Google

Na Microsoft Teams ti príde správa od údajného IT technika. Tvrdí, že potrebuje skontrolovať problém s účtom alebo počítačom a požiada ťa o vzdialený prístup. Žiadna podozrivá príloha, žiadny neznámy program. Ak mu uveríš a prístup povolíš, prvú časť útoku spravíš prakticky za neho.
Obsah článku · 7 častí
- Falošný technik využije Teams ako vstupnú bránu
- Po potvrdení v Quick Assist môže druhá strana ovládať počítač
- Útočníci cez PowerShell stiahli MSI balík
- Pod zámienkou opravy Outlooku získali prihlasovacie údaje
- Útočníci začali mapovať Active Directory
- Útočníci používajú nástroje, ktoré vo firme bežne používajú aj administrátori
- Než povolíš ovládanie počítača, over si technika
Pred takýmto postupom aktuálne varuje Centrálny portál kybernetickej bezpečnosti SR.
Nejde o novú chybu v Teams ani vo Windowse. Útočník zneužíva dôveru používateľa a nástroje na vzdialenú správu, ktoré sú samy osebe legitímne.
Falošný technik využije Teams ako vstupnú bránu
Microsoft pri tejto kampani zachytil útočníkov, ktorí sa cez Teams vydávali za firemnú technickú podporu. Kontakt pritom prichádzal z externých účtov, čo Teams používateľovi aj označí.

To samo osebe ešte nič nedokazuje. Firmy cez externé účty bežne komunikujú s dodávateľmi či partnermi. Ak sa však takýto človek predstaví ako interný IT technik a začne žiadať prístup k počítaču, je to podstatný varovný signál.
Súvisí s tým
Ako zámienku môže použiť problém s účtom, spamovým filtrom alebo bezpečnostnou aktualizáciou. Microsoft začiatkom septembra podrobne popísal, čo nasledovalo ďalej.
Útočníci sa snažili dostať k ovládaniu počítača buď cez zdieľanie obrazovky v Teams, alebo cez legitímny nástroj na vzdialenú pomoc, napríklad Quick Assist.
Po potvrdení v Quick Assist môže druhá strana ovládať počítač
Quick Assist slúži na vzdialenú pomoc. Po zadaní kódu a potvrdení relácie môže druhá strana najskôr vidieť obrazovku a po ďalšom súhlase aj ovládať počítač.
Ak používateľ tieto kroky potvrdí podvodníkovi, ten už nemusí obchádzať heslo ani hľadať chybu v systéme. Ovládanie zariadenia dostane priamo od obete.
Rovnaký princíp útočníci využívajú aj pri email bombingu kombinovanom s falošnou IT podporou. Schránku najskôr zaplavia stovkami správ a potom sa ozvú ako technici, ktorí problém údajne vyriešia.
Microsoft už v minulosti zachytil aj účty s názvami „Help Desk“, „Help Desk IT“, „Help Desk Support“ či „IT Support“.
Útočníci cez PowerShell stiahli MSI balík
Po prevzatí počítača útočníci spustili PowerShell, cez ktorý stiahli MSI balík z cloudového úložiska. Ten nainštalovali potichu cez Windows Installer, bez klasického okna inštalátora.
MSI následne nasadil script loader a šifrovaný škodlivý program. Ak v systéme nebol Node.js, útočníci si stiahli jeho prenosnú verziu z oficiálnej distribúcie a škodlivý JavaScript spustili práve cez ňu.
Popritom využívali aj ďalšie súčasti Windowsu, napríklad cmd.exe, WScript či rundll32. Navonok tak časť útoku vyzerala ako práca s nástrojmi, ktoré bežne používajú aj administrátori.
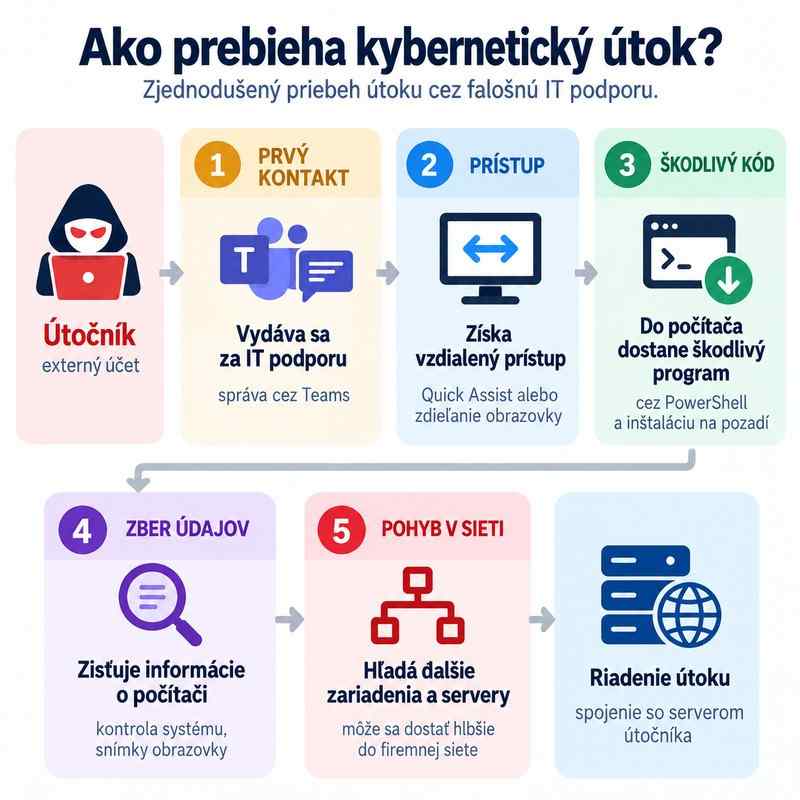
Škodlivý program potom vedel prijímať ďalšie príkazy, zisťovať informácie o počítači a bezpečnostnom softvéri či robiť snímky obrazovky.
Podobný postup sa objavil aj pri šírení malvéru Matanbuchus 3.0 cez Microsoft Teams a Quick Assist. Aj v tomto prípade sa útočníci vydávali za IT podporu a škodlivý kód dostali do zariadenia až po tom, čo im používateľ uveril.
Pod zámienkou opravy Outlooku získali prihlasovacie údaje
Vo februári 2026 zachytila spoločnosť Huntress podobný útok s trochu iným scenárom. Útočníci najskôr zaplavili používateľa spamom a následne sa ozvali ako technická podpora.
Po pripojení cez Quick Assist alebo AnyDesk otvorili v prehliadači stránku s názvom „Outlook Antispam Control Panel“. Mala pôsobiť ako nástroj na vyriešenie problému so zahltenou schránkou, v skutočnosti však išlo o podvodnú stránku.
Analytici z Huntress útok podrobne rozobrali. Používateľ na stránke zadal svoje prihlasovacie údaje v presvedčení, že ich potrebuje technik na odstránenie spamu.
Rozhranie ponúkalo aj údajný „Antispam Patch“. Ten už slúžil na ďalšiu fázu útoku a do počítača dostal upravenú verziu nástroja Havoc, cez ktorý si útočníci udržiavali vzdialený prístup.
Útočníci začali mapovať Active Directory
Po získaní prístupu začali útočníci zisťovať, čo všetko je vo firemnej sieti dostupné. Microsoft zaznamenal mapovanie Active Directory, teda vyhľadávanie používateľských účtov, serverov a ďalších zariadení v doméne.
Na presun k ďalším systémom použili Windows Remote Management, skrátene WinRM. Medzi zariadeniami, ku ktorým sa pokúšali dostať, boli aj domain controllery a servery certifikačných autorít.
Podobne rýchly postup videla aj spoločnosť Huntress. Pri útoku s falošnou technickou podporou a vzdialeným prístupom sa útočník z prvého napadnutého počítača dostal na ďalších deväť zariadení približne za jedenásť hodín.
V septembrovom prípade Microsoft nasadenie ransomvéru nepotvrdil. Quick Assist však už s podobnými útokmi spájal aj v minulosti. V roku 2024 Microsoft spojil jeho zneužívanie skupinou Storm-1811 s incidentmi, ktoré skončili ransomvérom Black Basta.
Útočníci používajú nástroje, ktoré vo firme bežne používajú aj administrátori
Quick Assist, PowerShell, WinRM či Node.js používajú aj skutoční administrátori. Útočníci preto na začiatku pracujú s nástrojmi, ktoré v počítači samy osebe nevyzerajú podozrivo.
Bezpečnostný softvér môže zachytiť až konkrétne škodlivé správanie, napríklad podozrivé príkazy v PowerShelli, snímanie obrazovky alebo mapovanie Active Directory. Samotný vzdialený prístup však používateľ útočníkovi povolí dobrovoľne.
Než povolíš ovládanie počítača, over si technika
Ak niekto cez Teams nečakane žiada spustenie Quick Assist, zdieľanie obrazovky alebo ovládanie počítača, najskôr si over, kto je na druhej strane. Najjednoduchšie cez interné číslo IT oddelenia alebo firemný helpdesk.
Spozorni aj vtedy, keď sa údajný interný technik ozýva z externého Teams účtu alebo ťa tlačí do zadania hesla, spustenia PowerShellu či otvorenia stránky podľa jeho pokynov.
Centrálny portál kybernetickej bezpečnosti odporúča pri nevyžiadanom kontakte vzdialený prístup nepovoľovať a identitu podpory si potvrdiť známym kanálom.
Ak si už prístup povolil a neskôr zistíš, že niečo nesedí, kontaktuj firemné IT alebo bezpečnostný tím. Samotné ukončenie Quick Assist nemusí stačiť. Útočník mohol počas relácie do počítača dostať ďalší nástroj na vzdialený prístup.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Funkcia z 80. rokov môže hackerom otvoriť cestu do tvojho telefónu cez SIM kartu. Je desivé, čo všetko dokážu
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 Microsoft pridal do Poznámkového bloku nové AI funkcie, o ktoré nikto nestál. Jedno zlé kliknutie mohlo otvoriť dvere hackeromAj obyčajný Poznámkový blok vo Windows sa stal bezpečnostným rizikom. Chyba CVE-2026-20841 umožňovala po kliknutí na odkaz spustiť škodlivý kód. Kritici varujú, že tlak na AI … · 4 min čítania
K téme
 Microsoft varuje pred útokmi cez WhatsApp. Stačí otvoriť tento súbor a hacker získa kontrolu nad tvojím zariadením · 3 min čítania
 Hackeri prišli na nový trik s prihlasovaním cez Microsoft či Google. Odkaz vyzerá legitímne, no presmeruje ťa na podvodnú stránku · 4 min čítania
 Google varuje pred chybou vo WhatsApp. Hackeri sa môžu dostať do tvojho zariadenia aj bez kliknutia na správu · 2 min čítania
Toto by ti nemalo ujsť
 Ukrajina trafila vzácne ruské stíhacie bombardéry Su-34 stovky kilometrov od frontu. Satelit ukázal, čo po nich zostalo · 4 min čítania
 DNA ľudí z doby ľadovej odhalila prekvapivé spojenia naprieč Európou. Naši predkovia cestovali na veľké vzdialenosti · 4 min čítania
 Zubný kaz možno zastaviť bez vŕtania: veľká štúdia potvrdila účinok tejto jednoduchej tekutiny · 4 min čítania
Ďalšie správy
 Severná Kórea otestovala kazetovú hlavicu pre svoje strategické strely: Tvrdí, že zasiahne plochu 60-tisíc štvorcových metrov · 4 min čítania
 Psy z Černobyľa vykazujú nezvyčajné genetické zmeny. Vedci odhalili stopy prirodzeného výberu · 5 min čítania
 Rusko vylepšuje Shahedy proti rušeniu GPS, Ukrajincom to môže narobiť problémy. Nové Komety dostávajú viac antén · 5 min čítania
 Bolo infikovaných viac než 1,3 milióna Android zariadení. Google tvrdí, že výrobca do nich zadné vrátka vložil zámerne · 4 min čítania

 Briti prvýkrát použili Protector v ostrej operácii. Ruskú fregatu sledoval viac než 10 hodín
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť
 Za Plutom sa ukrýva neobvykle veľký objekt. Astronómovia mohli objaviť novú trpasličiu planétu s priemerom až 1 500 km
 Lietadlo Air Serbia sa otočilo pre jedného pasažiera. Investigatívci hovoria o exšéfovi tajných
 Tusk volá po upokojení emócií. Prezidentovi Nawrockému navrhol tajné stretnutie medzi štyrmi očami
 Trump po voľbách prekvapuje: Výsledky akceptujem, na spoluprácu s demokratmi sa teším
 Eizenkot žiada koniec Netanjahua. Zrušenie americkej pomoci armáda zistila až z médií
 Zdrvujúca porážka Trumpovej strany. Demokrati získali najviac kresiel v Snemovni za 20 rokov
 Trump po voľbách šokuje: Demokrati odviedli dobrú prácu, za našu prehru sčasti môže Irán
 Koniec srandy. Počasie prinesie na Slovensko problémy
 Polovica Grécka je v červenom: Búrka Agneta zatvorila školy na Korfu a na Rodose znovu zaplavila ulice
 Sucho nadobudne nový rozmer. V ďalších obciach Slovenska vyhlásili mimoriadnu situáciu
 Zima môže čoskoro udrieť, zhoduje sa až 96 % modelov. Meteorológovia dvíhajú obočie
 Nočná obloha nad Slovenskom v novembri: Leonidy, supermesiac aj stretnutie planét
 Juh Európy čakajú ďalšie lejaky. V niektorých oblastiach môže spadnúť až 200 mm dažďa
 Prečo mal starý Citroën volant s jedným ramenom? A to nebola jeho jediná zvláštnosť!
 Prvé sériové BMW Alpina: už nebudete potrebovať M7. Novinka s V8 prekoná 300 km/h!
 Opel Grandland Electric konečne dostal poriadnu nabíjačku. Skracuje čas na polovicu
 Autonómne autá bez vodiča dostali na Slovensku zelenú. Od decembra môžu vyraziť na cesty
 Ochrana podvozka proti korózii: Kedy sa oplatí nástrek aplikovať
 Jeep Scrambler je späť. Nový koncept SRT porušuje jedno zo základných pravidiel Wrangleru
 Úžitkové vozidlá Renault posilňujú svoju pozíciu. Nový elektrický Trafic otvára ďalšiu kapitolu
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Nedostatok vodičov obrátil pomery. Pekný kamión bol kedysi odmenou, dnes ním lákajú nováčikov
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Vodíkový autobus Toyota Sora zvládne prejsť cez 300 km
 Sovietska ponorka uháňala pod vodou takmer 76 km/h. Jej najväčšia prednosť však mala vysokú cenu
 Švédsky Saab predstavil nový raketový čln CB90 CX. Dokáže útočiť na lode vzdialené vyše 100 km aj bojovať bez posádky
 Ukrajinci postavili nad Kyjevom elektronický štít. Má odrezať ruských operátorov od prúdových Šáhidov
 Irán priznal, že ruské stíhačky Su-35 nedostal včas. Prvé lietadlá očakáva až po vojne
 Tucker Carlson tvrdí, že USA môžu zaútočiť na Irán jadrovou bombou. Experti vysvetľujú, čo by nasledovalo
 Kanada prehodnocuje nákup 72 stíhačiek F-35. Švédi prišli s ponukou vyrábať Gripeny priamo v krajine
 Markizácky párik sa raduje z dcérky: Dramatický pôrod v sanitke!
 Do kín mieri nová akčná komédia Kôň číslo Deväť: Hlavných rolí sa zhostili John Malkovich a Sam Rockwell
 Vacvalová a spol. riešili v Sedem zaujímavý rituál: Ľudia sa rehotali ako puberťáci!
 Jan Kraus KONEČNE vyspovedal svoju ženu: Opísala ich zoznámenie a... Poriadne ho zhodila!
 Môžeš zjesť zeleninu, na ktorej sa objavila pleseň? Niekedy ju stačí odrezať, inokedy musí ísť do koša
 Čo sa deje s vedomím tesne pred smrťou? Mozgové rytmy sa objavili ešte 35 až 60 minút po začiatku resuscitácie
 Mrazenú zeleninu nemusíš len variť. Skús ju pripraviť týmto spôsobom, chuť bude o triedu lepšia
 Je morčacie mäso naozaj zdravšie ako kuracie? Rozdiel ťa môže prekvapiť
 Zubný kaz nemusí bolieť a sladkosti nie sú jediný problém. Veda vyvracia tri rozšírené mýty o zubnom kaze
 Prečo sa do sladkého cesta dáva štipka soli? Dôvod nie je len v chuti
 Vedci vyvinuli elektronický implantát proti cukrovke. Z krvi odstraňuje prebytočný cukor
 Vedci objavili nový spôsob, ako znížiť zlý cholesterol. Pomôcť môže liek, ktorý už prešiel testovaním na ľuďoch
 Črevné baktérie môžu prezradiť, ako rýchlo starne tvoje telo. Vedci našli konkrétne druhy spojené s pomalším starnutím
 Ľudia pri zážitkoch blízkych smrti nevidia len podobné scenáre: Nová štúdia odhalila aj znepokojivo rovnaké tvary a farby
 Fyzici navrhli zvláštny nový stav hmoty. „Kvapalina“ by mohla tiecť v čase
 Zubný kaz možno zastaviť bez vŕtania: veľká štúdia potvrdila účinok tejto jednoduchej tekutiny
 Čo ak čas nie je základnou súčasťou vesmíru? Vedci vytvorili miniatúrny vesmír z 24-tisíc atómov a merali v ňom čas bez hodín
 Alzheimerova choroba môže súvisieť aj s pečeňou. Po jej „omladení“ klesli látky spojené s ochorením
 Psy z Černobyľa vykazujú nezvyčajné genetické zmeny. Vedci odhalili stopy prirodzeného výberu
 Bežne používaný pesticíd môže zvýšiť riziko Parkinsonovej choroby viac než 2,5-násobne. Vedci odhalili, čo robí v mozgu
 Vyzerá ako normálny Telegram. V skutočnosti ti dokáže ukradnúť aj heslo k dvojstupňovému overeniu
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia
 Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadení
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri
 Hackeri opäť zaútočili na chladiace systémy supermarketov. Teplotu vyhnali až na 50 °C, potraviny skončili v odpade
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť
 Z Binance zmizli kryptomeny za 6,3 miliardy dolárov. FBI za útokom vidí severokórejských hackerov
 Bolo infikovaných viac než 1,3 milióna Android zariadení. Google tvrdí, že výrobca do nich zadné vrátka vložil zámerne
 Stačí otvoriť web. Útočníci dokážu cez staré tagy poslať do telefónu škodlivý kód bez ďalšieho kliknutia