Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť
Malvér VOLTA-AUTODOXER kradne heslá, cookies či účty a cez AI hodnotí, ktoré dáta a prístupy majú pre útočníka najvyššiu cenu.
Pridaj si Vosveteit.sk do Google
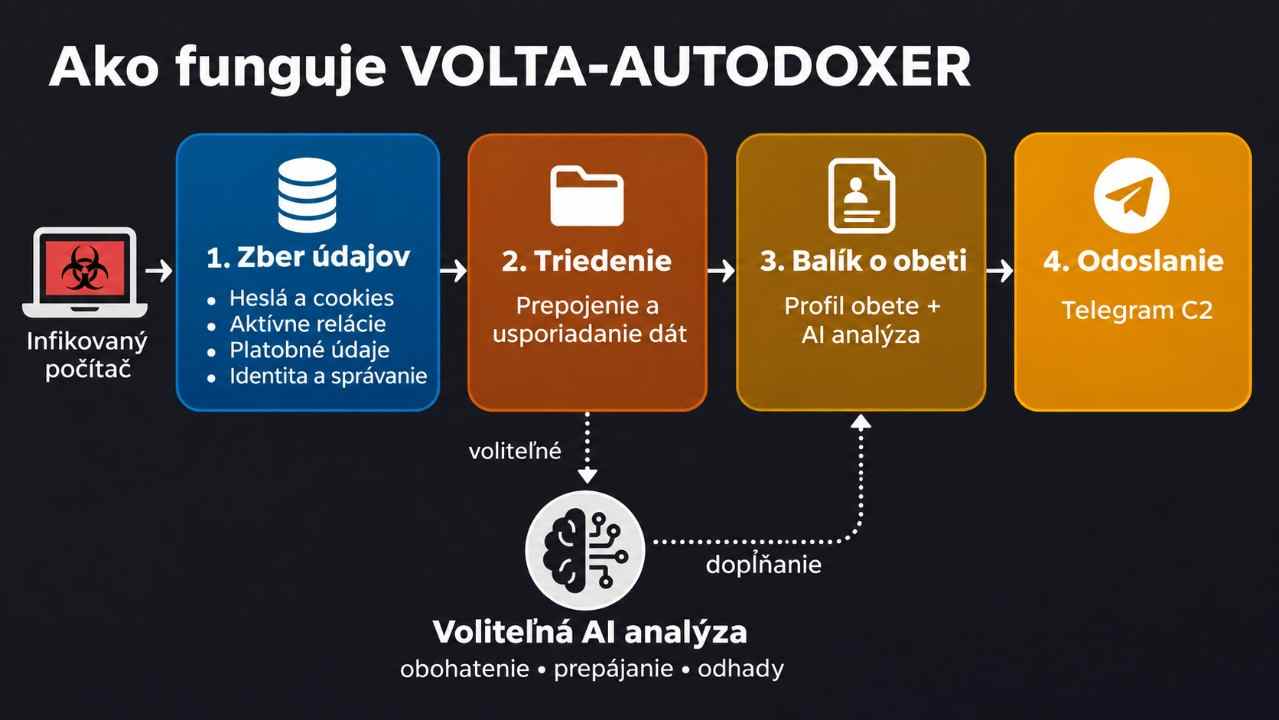
VOLTA-AUTODOXER kradne z počítača heslá, cookies, údaje z platobných kariet či aktívne relácie a z nazbieraných dát vytvára profil obete. Ten cez službu OpenRouter odošle jazykovému modelu, ktorý vyhľadá účty, prístupy a ďalší majetok s potenciálne najvyššou hodnotou pre útočníka.
Obsah článku · 7 častí
- VOLTA si z počítača vytiahne aj Wi-Fi heslá, SSH kľúče a aktívne relácie
- Z ukradnutej Gmail relácie hľadá účtenky, adresu aj nákupy obete
- AI vytvorí zoznam toho, čo sa útočníkovi oplatí speňažiť
- Keď Claude odmietne požiadavku, VOLTA skúsi Kimi alebo Gemini
- Výsledok AI uloží do AI_Analysis.txt a archívy odošle cez Telegram
- Talos zatiaľ nevie, ako sa VOLTA dostáva do počítača
- Spustiteľný súbor VOLTA zmaže, v AppData zostane volta_debug.txt
Na malvér upozornili bezpečnostní výskumníci z Cisco Talos, ktorí jeho analýzu zverejnili 31. októbra. VOLTA pritom zbiera rovnaký typ citlivých dát ako iné infostealery, no navyše ich automaticky triedi a prepája pomocou AI.
VOLTA si z počítača vytiahne aj Wi-Fi heslá, SSH kľúče a aktívne relácie
Cisco Talos vo vzorke našiel funkcie na krádež hesiel a cookies z prehliadačov založených na Chromiu, uložených platobných kariet, dát z Firefoxu a Thunderbirdu, profilov Outlooku aj údajov zo Slacku.
Pri Chromiu VOLTA spúšťa Chrome v režime headless a týmto spôsobom sa pokúša dostať aj k údajom chráneným mechanizmom App-Bound Encryption. Talos preto firmám odporúča obmedziť, ktoré procesy môžu Chrome v tomto režime spúšťať.
Malvér zbiera aj aktívne relácie zo služieb Discord, Telegram, Steam, Battle.net či Roblox, Microsoft OAuth tokeny, SSH kľúče a konfiguračné súbory cloudových služieb či VPN. Ukradnutá relácia môže útočníkovi umožniť vstúpiť do účtu bez hesla, podobný princíp sa objavil aj pri útokoch na Gmail, WhatsApp a ďalšie služby.
Súvisí s tým

VOLTA prehľadáva aj súbory kryptopeňaženiek a seed frázy. Súčasťou analyzovanej vzorky je navyše cracker, ktorý skúša prelomiť chránené trezory nájdených peňaženiek. Z Windowsu vie vytiahnuť aj uložené heslá k Wi-Fi sieťam a popri tom vytvára snímky obrazovky napadnutého počítača.
Z ukradnutej Gmail relácie hľadá účtenky, adresu aj nákupy obete
S ukradnutou reláciou Gmailu VOLTA prehľadáva e-mailovú schránku a hľadá účtenky. Cisco Talos medzi sledovanými službami uvádza Amazon, PayPal, Walmart, DoorDash, Uber Eats či Grubhub. Z nájdených správ dokáže získať aj domácu adresu obete.

Ak sa dostane k relácii Uber Eats alebo DoorDash, načíta históriu objednávok. Pri Discorde opätovne používa ukradnutý token na získanie ďalších údajov o účte a pri Robloxe cez službu Rolimons zisťuje hodnotu virtuálneho inventára.
Do profilu potom zapisuje polohu a domácu adresu, zamestnávateľa, odhadovaný rok narodenia, posledné štyri číslice platobných kariet či informácie o pracovných účtoch.
AI vytvorí zoznam toho, čo sa útočníkovi oplatí speňažiť
Po zbere údajov VOLTA vytvorí súbor Identity_Report.txt a cez OpenRouter ho odošle jazykovému modelu. Požiadavka odchádza priamo z napadnutého počítača.
Prompt prikazuje modelu pripraviť hodnotenie konkrétnej obete. Súčasťou výstupu má byť aj sekcia „WHAT THEY’RE WORTH“, v ktorej AI vyberie cenné aktíva a rozdelí ich podľa možností speňaženia do kategórií nízkej, strednej a vysokej hodnoty.
Model zároveň pracuje s heslami a ďalšími údajmi, z ktorých hodnotí bezpečnostné návyky obete. VOLTA pritom funguje aj bez tejto AI vrstvy, v takom prípade ukradnuté dáta iba zozbiera a odošle.
Podobný prístup sa objavil aj pri nástroji CLOSEDQUORUM, kde AI priamo vo vnútri malvéru rozhoduje o ďalších krokoch útoku. Pri VOLTE slúži model najmä na spracovanie už ukradnutých údajov.
Keď Claude odmietne požiadavku, VOLTA skúsi Kimi alebo Gemini
VOLTA kontroluje odpoveď jazykového modelu a vyhľadáva formulácie typické pre odmietnutie požiadavky. Ak ich nájde alebo volanie zlyhá, automaticky skúsi ďalší model.
V analyzovanej konfigurácii je ako prvý nastavený Claude Opus 4.6, po ňom Kimi K2 a napokon Gemini 2.5 Flash.
Ak sa AI analýza nespustí alebo zlyhá, VOLTA pokračuje bez nej a ukradnuté údaje odošle aj bez vytvoreného hodnotenia obete.
Výsledok AI uloží do AI_Analysis.txt a archívy odošle cez Telegram
Výstup jazykového modelu VOLTA uloží do súboru AI_Analysis.txt. Prompt modelu zároveň prikazuje hľadať súvislosti medzi jednotlivými údajmi. Cisco Talos uvádza napríklad prepájanie mien, adries či univerzít spojených s obeťou s výrazmi, ktoré používa vo svojich heslách.
Ukradnuté dáta následne odosiela cez Telegram. Talos opisuje archív volta_log.zip vytvorený po zbere údajov, volta_dox.zip obsahujúci výsledky AI analýzy a vytvorený profil obete a pri získaní ďalších údajov z online služieb aj volta_doxnet.zip.
Talos zatiaľ nevie, ako sa VOLTA dostáva do počítača
Cisco Talos zachytil analyzovanú vzorku VOLTA-AUTODOXER prvýkrát 11. októbra 2026. Je určená pre 64-bitový Windows. Ako sa dostáva do počítača, výskumníci zatiaľ nevedia. Talos vo svojej analýze neuvádza phishingovú kampaň, škodlivú reklamu, zneužitú zraniteľnosť ani inú konkrétnu cestu prvotnej infekcie.
V malvéri našli aj šablónu, v ktorej sa dajú meniť API kľúče a údaje pre komunikáciu cez Telegram. Talos ju prirovnáva k builder modelu, z ktorého možno vytvárať rôzne verzie malvéru pre jednotlivých operátorov. Autor ani skupina stojaca za VOLTOU však známi nie sú.
Cisco Talos nezverejnil počet obetí a podľa WIRED nesledoval, či bola VOLTA použitá v reálnych útokoch. Nie je známe ani to, či sa predáva ako služba alebo ju používa viacero útočníkov.
Spustiteľný súbor VOLTA zmaže, v AppData zostane volta_debug.txt
Po dokončení činnosti sa VOLTA dokáže sama odstrániť, takže jej hlavný spustiteľný súbor už pri neskoršej kontrole počítača nemusí byť na disku.
Cisco Talos preto upozorňuje na súbor %APPDATA%\volta_debug.txt. Obsahuje časový záznam zberu údajov a môže ukázať, čo malvér získal a či spustil aj analýzu cez jazykový model.
Ak sa VOLTA dostala k aktívnym reláciám alebo tokenom, treba ich zrušiť a následne zmeniť heslá dotknutých účtov z čistého zariadenia. Samotná zmena hesla nemusí zneplatniť každú už ukradnutú reláciu.
Pri nájdenej seed fráze uloženej v počítači ako obyčajný text Talos odporúča považovať kryptopeňaženku za kompromitovanú. Prostriedky by v takom prípade mali ísť do novej peňaženky s novou seed frázou.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri · 4 min čítania
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia · 5 min čítania
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu · 3 min čítania
 Google Správy dostávajú rozšírenú ochranu pred podvodmi: Musíš si ju však zapnúť, ochráni ťa aj pred komplikovanejšími trikmi · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadeníHackeri cez operáciu Doorway napádali routery, bezpečnostné kamery aj firemné servery a zapájali ich do siete na presmerovanie internetovej prevádzky.Richard Zliechovský · · 4 min čítania Router, bezpečnostná kamera či firemný server sa môžu stať súčasťou rozsiahlej hackerskej siete bez toho, aby si majiteľ všimol niečo nezvyčajné. Bezpečnostní výskumníci zo spoločnosti CloudSEK odhalili operáciu Doorway, pri ktorej útočníci cielili na tisíce zariadení pripojených na internet. Získané prístupy im následne poslúžili na budovanie siete napadnutých zariadení a presmerovanie internetovej prevádzky.Pokračovať v čítaní



 Bulharské voľby podľa odhadov vyhrala úradujúca prezidentka, opozičný kandidát zaostal
 FSB zadržala v Moskve podozrivého z terorizmu. Konala na základe tipu od USA
 Pápež Lev XIV. vyzdvihol prímerie v Oleškách. Apeluje na nové mierové iniciatívy
 Do postele s ponožkami, alebo bez? Čo hovorí výskum o teplých nohách a zaspávaní
 USA a Kanada zakopávajú vojnovú sekeru: Trump a Carney zmierňujú napätie tesne pred voľbami
 Rozhodila vám zmena času deň? Ako si zvyknúť na zimný čas, čo pomáha deťom a čo dospelým
 Búrka ochromila dovolenkový ostrov. Bez elektriny zostalo 180-tisíc odberateľov
 Za hranicami Slovenska napadlo až 15 cm snehu. Zasypalo aj horské obce
 Polárny vír sa môže rozpadnúť už o pár dní, čo sa zatiaľ nikdy histórii nestalo
 Predpoveď počasia na týždeň: Slovensko čaká ochladenie, v údoliach až -6 °C
 Husté sneženie uväznilo šesť turistov v Himalájach. Zachrániť ich má vrtuľník
 Počasie na zajtra: Dušičky budú prevažne zamračené, na horách môže snežiť
 Suchá alebo mokrá spojka DSG? Pri jazdenej Octavii môže rozdiel znamenať drahú opravu
 AAA AUTO rekordne. Vo V4 do októbra predalo 87-tisíc áut. Rastú SUV, automaty aj elektromobily
 Držiteľ Zlatej lopty jazdil na Bentley so 710 koňmi. Harry Kane však obľubuje aj veľké SUV
 Dve časté chyby na diaľnici, ktoré spôsobujú kolóny a nehody.
 TEST Peugeot 408 GT: Lamborghini z Francúzska? Dizajn nie je jeho jedinou zbraňou!
 Nikto nechce McLaren Senna? Štát ho predáva už piatykrát a výrazne znížil cenu
 Vodíkový autobus Toyota Sora zvládne prejsť cez 300 km
 Opel Vivaro 2.2 diesel je k dispozícii už aj pre verziu s ložnou plochou
 Nedostatok vodičov obrátil pomery. Pekný kamión bol kedysi odmenou, dnes ním lákajú nováčikov
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Ukrajinský Neptun už neloví iba ruské lode. Nová verzia mala zničiť šesť bombardérov Su-34
 Americké F-16 sa po viac než 30 rokoch vrátili do pohotovosti na odľahlom ostrove pri Rusku. Zapojili sa aj stíhačky F-35
 Rakúšania predstavili obranu proti FPV dronom. Systém APS1 má 24 hlavní a chráni vojenské vozidlá
 Nazývali ho hliníkovou rakvou. Americký Bradley však vo vojne prekonal aj legendárny Abrams
 USA vyradili legendárne stealth lietadlo F-117 už v roku 2008. Napriek tomu má lietať až do roku 2034
 Nemecko chce vstúpiť do vývoja stíhačky šiestej generácie. Japonsko odkazuje Británii: Prenechajte mu časť svojho podielu
 Kráľovná Halloweena opäť šokovala: Nič pre slabé povahy! Heidi Klum ako ODREZANÁ RUKA
 Dempsey a Makepeaceová po 40 rokoch: Zostarli, ale... Tá iskra v oku tam stále je!
 Dojemné spomienky na našich hereckých velikánov: Jozef Dóczy (†83) takto žartoval so Smrťou!
 Moderátor v Pečie celé Slovensko riešil rozchod: Och, Junior, toto si nemusel!
 Priviera tvoja mačka oko? Nemusí ísť len o žmurkanie
 Ako prať a sušiť sveter, aby sa nezrazil, nevytiahol ani nezačal žmolkovať?
 Vieš, prečo má banán na nálepke číslo 4011? Nie je to krajina pôvodu ani číslo plantáže
 Môžeš zjesť zeleninu, na ktorej sa objavila pleseň? Niekedy ju stačí odrezať, inokedy musí ísť do koša
 Prečo sa do sladkého cesta dáva štipka soli? Dôvod nie je len v chuti
 Vieš, čo znamená farebný štvorček na tube zubnej pasty? Internetový mýtus tvrdí, že prezrádza jej zloženie. Nie je to pravda
 Stačilo prepnúť tento genetický spínač a telo začalo páliť tuky ako divé: zároveň zabránil vzniku nových tukových buniek
 Kométy možno nepriniesli na Zem základy života. Nová štúdia spochybnila obľúbenú hypotézu
 DNA ľudí z doby ľadovej odhalila prekvapivé spojenia naprieč Európou. Naši predkovia cestovali na veľké vzdialenosti
 Šimpanzy si môžu vytvárať kamarátov podobne ako ľudia: Tým potom kradnú jedlo menej často
 Ani normálny krvný tlak neznamená, že je všetko v poriadku: Toto sú riziká, na ktoré by si si mal napriek tomu dať pozor
 Vzduch, ktorý dýchame, nás zabíja: Niekoľko štúdií ukázalo, ako znečistenie ovzdušia nenávratne poškodzuje mozog
 Maxwellov démon sa naučil využívať skrytú pamäť systému. Získa z nej viac energie
 Vedci našli spôsob, ako spojiť piesok bez cementu. Baktérie z neho vytvoria pevný stavebný materiál
 Vedci odhalili záhadu starorímskeho Lycurgovho pohára: Po takmer 2-tisíc rokoch zistili, ako môže sklo meniť farbu podľa svetla
 Fyzici potvrdili „tretí druh magnetizmu“. Desaťročia sme poznali iba dva
 Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadení
 Rusko a Bielorusko stupňujú kybernetický tlak na Európu. ESET odhalil nové útoky aj zapojenie umelej inteligencie
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť
 Google Správy dostávajú rozšírenú ochranu pred podvodmi: Musíš si ju však zapnúť, ochráni ťa aj pred komplikovanejšími trikmi
 Kúpa lacného telefónu sa nemusí vždy vyplatiť. Tisíce mobilov distribuovali s malvérom vo viac ako 150 krajinách
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia
 Nový Android malvér MR ROBOT dokáže presmerovať hovor z banky na útočníka. Zároveň číta SMS s OTP kódmi
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri