Nový bankový malvér StreamRat môže ovládnuť celý tvoj Android a ukradnúť ti peniaze. Šíri sa cez reklamy, ktoré zasiahli vyše 500-tisíc ľudí
Nový Android malvér StreamRat sa šíri cez reklamy na Facebooku, Instagrame a TikToku. Po inštalácii môže sledovať obrazovku, kradnúť prihlasovacie údaje a umožniť útočníkovi ovládať telefón.
Pridaj si Vosveteit.sk do Google
Stačí reklama s ponukou bezplatného sledovania televízie, niekoľko kliknutí a jedno citlivé povolenie. Bankový malvér StreamRat potom dokáže sledovať obrazovku Android telefónu, zachytávať údaje a zariadenie v mnohých situáciách ovládať na diaľku.
Obsah článku · 7 častí
- Útočníci nalákajú obeť na falošnú streamovaciu službu
- Po zapnutí Accessibility Services získa malvér oveľa väčšie možnosti
- Malvér si počas inštalácie zámerne odreže ostatné aplikácie od internetu
- StreamRat si najskôr zmapuje aplikácie v telefóne
- Malvér dokáže prekryť bankovú aplikáciu falošnou prihlasovacou obrazovkou
- StreamRat môže fungovať ako služba prenajímaná ďalším útočníkom
- Najväčším varovaním je inštalácia mimo Google Play a žiadosť o Accessibility
Na novú kampaň upozornili bezpečnostní výskumníci zo spoločnosti ThreatFabric. Škodlivú aplikáciu útočníci propagovali cez platené reklamy na sociálnych sieťach. Používateľa teda nelákajú na podozrivú prílohu v e-maile, ale na reklamu, ktorá môže vyzerať ako úplne bežná ponuka. Na podobné podvodné reklamy na Facebooku a Instagrame sme upozorňovali už nedávno.
Jedna z kampaní na platformách spoločnosti Meta mala medzi 11. júnom a 3. júlom 2026 dosah približne 570-tisíc používateľov.
Útočníci nalákajú obeť na falošnú streamovaciu službu
Na Facebooku, Instagrame alebo TikToku sa používateľovi zobrazí reklama na bezplatnú streamovaciu službu. Klikne na ňu, no namiesto Google Play skončí na stránke pripravenej útočníkmi.
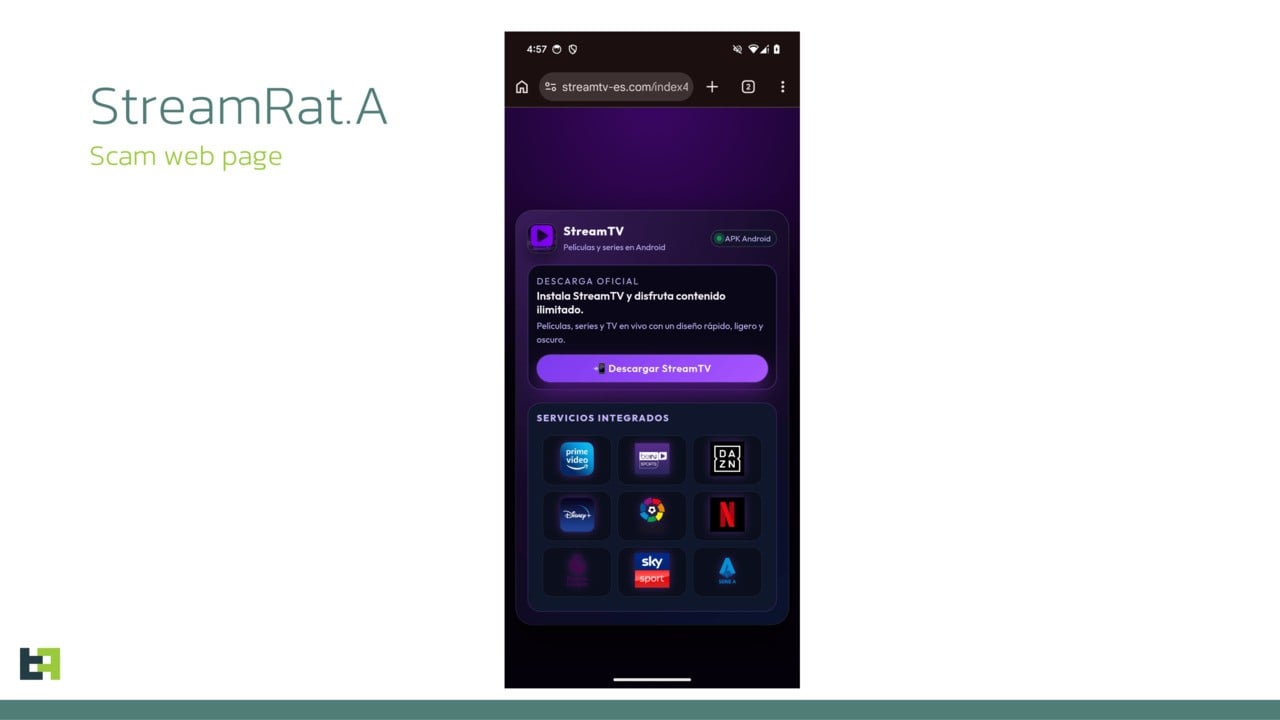
Tá si pomocou JavaScriptu overí, z akého zariadenia prišiel. Pri iPhone alebo inom systéme než Android tlačidlo na stiahnutie zmizne. APK súbor tak web ponúkne iba zariadeniam, na ktorých môže fungovať.
Súvisí s tým
Kontroluje sa dokonca aj to, či návštevník prišiel cez Instagram, TikTok, Facebook alebo klasický prehliadač. Podľa toho sa zmenia pokyny na inštaláciu.
Práve v tomto bode používateľ spraví kroky, ktoré malvéru otvoria cestu do telefónu. Web ho navedie, aby povolil inštaláciu aplikácií z neznámych zdrojov a následne zapol Accessibility Services, teda služby zjednodušenia ovládania.

Po zapnutí Accessibility Services získa malvér oveľa väčšie možnosti
Accessibility Services patria medzi legitímne funkcie Androidu. Pomáhajú napríklad ľuďom so zdravotným znevýhodnením a aplikáciám umožňujú čítať prvky na obrazovke alebo vykonávať určité úkony namiesto používateľa.
Presne to potrebuje aj StreamRat. Po získaní prístupu môže sledovať dianie v telefóne a simulovať úkony jeho majiteľa. Rovnakú slabinu využívajú aj ďalšie druhy Android malvéru schopného ovládať telefón.
Do zariadenia sa pritom najskôr nedostane samotný StreamRat. Prvý APK súbor funguje ako dropper, teda pomocná aplikácia, ktorá pripraví telefón a stiahne finálny škodlivý kód.
Aplikácia sa následne pokúsi prevziať aj úlohu domovskej obrazovky telefónu. Keď používateľ stlačí tlačidlo HOME, namiesto bežnej plochy sa mu opäť zobrazí obrazovka pripravená útočníkmi. Na pozadí sa pritom do telefónu stiahne ďalšia škodlivá aplikácia.
Malvér si počas inštalácie zámerne odreže ostatné aplikácie od internetu
Nezvyčajná je aj práca s VPN. Dropper požiada o jej vytvorenie a cez spojenie presmeruje internetovú komunikáciu ostatných aplikácií. Dáta však ďalej neposiela.
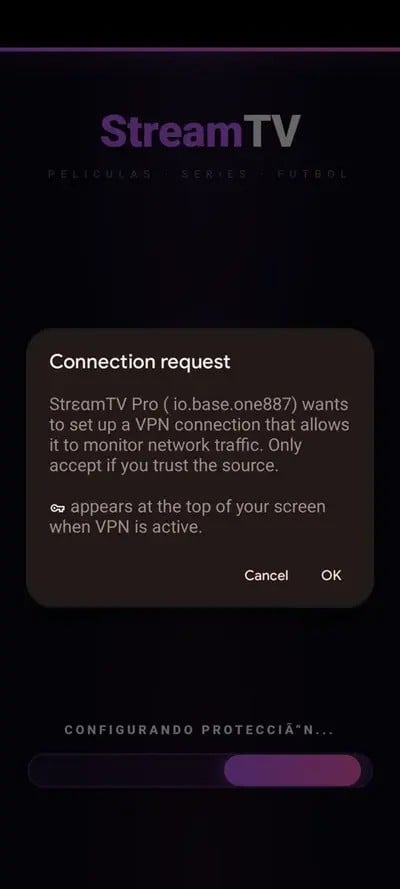
Používateľovi v tej chvíli prestanú fungovať aplikácie, ktoré potrebujú internet. Malvér sa však od siete neodstrihne a pokračuje ďalej.
ThreatFabric predpokladá, že cieľom je skomplikovať cloudové bezpečnostné kontroly. Týkať sa to môže aj Google Play Protect, ktorý kontroluje aj aplikácie nainštalované mimo oficiálneho obchodu.
Play Protect tým útočníci automaticky nevypnú, keďže časť detekcie funguje aj lokálne. Odpojenie však môže obmedziť kontroly, ktoré potrebujú servery Googlu. Po spustení finálneho payloadu dropper VPN vypne a StreamRat sa spojí so svojím riadiacim serverom.
StreamRat si najskôr zmapuje aplikácie v telefóne
Hneď po štarte odošle údaje o zariadení a môže útočníkovi poskytnúť aj zoznam nainštalovaných aplikácií. Ten tak rýchlo zistí, aké banky, komunikačné služby alebo ďalší zaujímavý softvér obeť používa.
Zároveň sleduje aplikáciu otvorenú v popredí. Ak používateľ prejde z WhatsAppu do mobilného bankovníctva, útočník sa o tom môže dozvedieť prakticky okamžite.
Obrazovku vie sledovať cez MediaProjection, teda štandardnú funkciu Androidu na jej zdieľanie. Druhá možnosť využíva Accessibility API a vytvára snímky približne každých 200 milisekúnd. Tento spôsob je menej nápadný než klasické zdieľanie obrazovky.
Útočník pritom nepotrebuje iba obrázky. Accessibility mu umožňuje čítať aj prvky rozhrania, napríklad textové polia, tlačidlá či text na displeji. Dostane tak pomerne presný obraz o tom, čo používateľ práve robí.
A potom môže zasiahnuť. Na diaľku vie simulovať dotyky a pohyb prstom, otvoriť panel upozornení, stlačiť HOME alebo Späť, prebudiť či zamknúť telefón a spúšťať vybrané aplikácie.
Malvér dokáže prekryť bankovú aplikáciu falošnou prihlasovacou obrazovkou
Obzvlášť nebezpečné sú overlay útoky. Keď obeť otvorí konkrétnu aplikáciu, nad jej skutočným rozhraním sa môže zobraziť falošné okno.
Pri mobilnom bankovníctve môže ísť o napodobeninu prihlasovacieho formulára. Používateľ zadá meno, heslo alebo ďalšie údaje v presvedčení, že komunikuje so svojou bankou. V skutočnosti ich odošle útočníkovi.
StreamRat pozná názov otvorenej aplikácie, takže správny podvrh môže vytiahnuť presne vo chvíli, keď ho potrebuje.
Ak chce útočník zakryť dianie v telefóne, vie prekryť približne 98 % displeja čiernou plochou a zablokovať dotyky. Ďalšou možnosťou je falošná systémová aktualizácia. Majiteľ čaká, kým telefón „dokončí aktualizáciu“, no v pozadí môže so zariadením pracovať niekto iný.
V ovládacom paneli výskumníci našli aj možnosť zobraziť zachytený PIN alebo odomykací vzor. Ak ho StreamRat získal, útočník ho môže použiť na vzdialené odomknutie zariadenia.
StreamRat môže fungovať ako služba prenajímaná ďalším útočníkom
ThreatFabric našiel známky toho, že StreamRat môže fungovať ako Malware-as-a-Service. Vývojári teda pripravia malvér a infraštruktúru, ktorú následne poskytujú ďalším útočníkom.
Ovládací panel obsahuje nástroje na vytváranie nových payloadov a dropperov aj viacero používateľských rolí. Každý zákazník si potom môže pripraviť vlastnú návnadu a distribučnú kampaň.
Reklama na bezplatnú televíziu preto nemusí byť jediným spôsobom šírenia. Rovnaký nástroj sa môže neskôr objaviť pod iným názvom, s inou ponukou a v úplne inej krajine.
ThreatFabric navyše spojil použitú distribučnú infraštruktúru s aktérom, ktorý v minulosti pracoval aj s finančným malvérom GodFather a Mirax.
Najväčším varovaním je inštalácia mimo Google Play a žiadosť o Accessibility
Kliknutie na samotnú reklamu telefón nenakazí. Používateľ musí stiahnuť APK súbor, povoliť jeho inštaláciu a následne aplikácii odovzdať ďalšie citlivé oprávnenia.
Ak ťa preto služba po kliknutí na reklamu pošle mimo Google Play, chce povoliť neznáme zdroje, Accessibility Services, zmenu predvoleného launchera alebo vytvorenie VPN, je čas inštaláciu ukončiť.
StreamRat potrebuje od používateľa niekoľko krokov. Keď ich však dostane, z obyčajnej aplikácie na „bezplatnú televíziu“ sa môže stať diaľkové ovládanie tvojho telefónu.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť · 4 min čítania
 Rusko posiela nad Ukrajinu čoraz rýchlejšie drony. Ukrajinskej PVO komplikujú obranu, Geran-5 už dosahuje až 600 km/h · 5 min čítania
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu · 3 min čítania
 Kúpa lacného telefónu sa nemusí vždy vyplatiť. Tisíce mobilov distribuovali s malvérom vo viac ako 150 krajinách · 5 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Správy
Ukrajina trafila vzácne ruské stíhacie bombardéry Su-34 stovky kilometrov od frontu. Satelit ukázal, čo po nich zostaloSatelitné snímky po útoku na ruské letisko Marinovka ukázali dva zničené Su-34. Ukrajina tvrdí, že ich zasiahla diaľkovou raketou Neptune.Martin Borko · · 4 min čítania Ukrajinské námorníctvo 29. októbra oznámilo zásah ruského vojenského letiska Marinovka raketami Neptune a tvrdilo, že pri útoku zničilo dva stíhacie bombardéry Su-34. Krátko po útoku však nebolo možné z verejných záberov posúdiť, čo presne rakety trafili.O deň neskôr už satelity ukázali podstatne viac. Na dvoch stojiskách pri hangároch zostali spálené plochy a trosky lietadiel, pričom snímky spred útoku zachytávajú na rovnakých miestach Su-34. V …Pokračovať v čítaní



 Bulharské voľby podľa odhadov vyhrala úradujúca prezidentka, opozičný kandidát zaostal
 Pápež Lev XIV. vyzdvihol prímerie v Oleškách. Apeluje na nové mierové iniciatívy
 Do postele s ponožkami, alebo bez? Čo hovorí výskum o teplých nohách a zaspávaní
 FSB zadržala v Moskve podozrivého z terorizmu. Konala na základe tipu od USA
 USA a Kanada zakopávajú vojnovú sekeru: Trump a Carney zmierňujú napätie tesne pred voľbami
 Rozhodila vám zmena času deň? Ako si zvyknúť na zimný čas, čo pomáha deťom a čo dospelým
 Búrka ochromila dovolenkový ostrov. Bez elektriny zostalo 180-tisíc odberateľov
 Husté sneženie uväznilo šesť turistov v Himalájach. Zachrániť ich má vrtuľník
 Predpoveď počasia na týždeň: Slovensko čaká ochladenie, v údoliach až -6 °C
 Počasie na zajtra: Dušičky budú prevažne zamračené, na horách môže snežiť
 Za hranicami Slovenska napadlo až 15 cm snehu. Zasypalo aj horské obce
 Polárny vír sa môže rozpadnúť už o pár dní, čo sa zatiaľ nikdy histórii nestalo
 Držiteľ Zlatej lopty jazdil na Bentley so 710 koňmi. Harry Kane však obľubuje aj veľké SUV
 AAA AUTO rekordne. Vo V4 do októbra predalo 87-tisíc áut. Rastú SUV, automaty aj elektromobily
 Suchá alebo mokrá spojka DSG? Pri jazdenej Octavii môže rozdiel znamenať drahú opravu
 Dve časté chyby na diaľnici, ktoré spôsobujú kolóny a nehody.
 Nikto nechce McLaren Senna? Štát ho predáva už piatykrát a výrazne znížil cenu
 TEST Peugeot 408 GT: Lamborghini z Francúzska? Dizajn nie je jeho jedinou zbraňou!
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Vodíkový autobus Toyota Sora zvládne prejsť cez 300 km
 Nedostatok vodičov obrátil pomery. Pekný kamión bol kedysi odmenou, dnes ním lákajú nováčikov
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Opel Vivaro 2.2 diesel je k dispozícii už aj pre verziu s ložnou plochou
 USA vyradili legendárne stealth lietadlo F-117 už v roku 2008. Napriek tomu má lietať až do roku 2034
 Nemecko chce vstúpiť do vývoja stíhačky šiestej generácie. Japonsko odkazuje Británii: Prenechajte mu časť svojho podielu
 Americké F-16 sa po viac než 30 rokoch vrátili do pohotovosti na odľahlom ostrove pri Rusku. Zapojili sa aj stíhačky F-35
 Ukrajinský Neptun už neloví iba ruské lode. Nová verzia mala zničiť šesť bombardérov Su-34
 Nazývali ho hliníkovou rakvou. Americký Bradley však vo vojne prekonal aj legendárny Abrams
 Rakúšania predstavili obranu proti FPV dronom. Systém APS1 má 24 hlavní a chráni vojenské vozidlá
 Kráľovná Halloweena opäť šokovala: Nič pre slabé povahy! Heidi Klum ako ODREZANÁ RUKA
 Dojemné spomienky na našich hereckých velikánov: Jozef Dóczy (†83) takto žartoval so Smrťou!
 Dempsey a Makepeaceová po 40 rokoch: Zostarli, ale... Tá iskra v oku tam stále je!
 Moderátor v Pečie celé Slovensko riešil rozchod: Och, Junior, toto si nemusel!
 Vieš, prečo má banán na nálepke číslo 4011? Nie je to krajina pôvodu ani číslo plantáže
 Ako prať a sušiť sveter, aby sa nezrazil, nevytiahol ani nezačal žmolkovať?
 Môžeš zjesť zeleninu, na ktorej sa objavila pleseň? Niekedy ju stačí odrezať, inokedy musí ísť do koša
 Vieš, čo znamená farebný štvorček na tube zubnej pasty? Internetový mýtus tvrdí, že prezrádza jej zloženie. Nie je to pravda
 Prečo sa do sladkého cesta dáva štipka soli? Dôvod nie je len v chuti
 Priviera tvoja mačka oko? Nemusí ísť len o žmurkanie
 Vedci odhalili záhadu starorímskeho Lycurgovho pohára: Po takmer 2-tisíc rokoch zistili, ako môže sklo meniť farbu podľa svetla
 Maxwellov démon sa naučil využívať skrytú pamäť systému. Získa z nej viac energie
 Vedci našli spôsob, ako spojiť piesok bez cementu. Baktérie z neho vytvoria pevný stavebný materiál
 Šimpanzy si môžu vytvárať kamarátov podobne ako ľudia: Tým potom kradnú jedlo menej často
 Ani normálny krvný tlak neznamená, že je všetko v poriadku: Toto sú riziká, na ktoré by si si mal napriek tomu dať pozor
 DNA ľudí z doby ľadovej odhalila prekvapivé spojenia naprieč Európou. Naši predkovia cestovali na veľké vzdialenosti
 Stačilo prepnúť tento genetický spínač a telo začalo páliť tuky ako divé: zároveň zabránil vzniku nových tukových buniek
 Kométy možno nepriniesli na Zem základy života. Nová štúdia spochybnila obľúbenú hypotézu
 Fyzici potvrdili „tretí druh magnetizmu“. Desaťročia sme poznali iba dva
 Vzduch, ktorý dýchame, nás zabíja: Niekoľko štúdií ukázalo, ako znečistenie ovzdušia nenávratne poškodzuje mozog
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia
 Kúpa lacného telefónu sa nemusí vždy vyplatiť. Tisíce mobilov distribuovali s malvérom vo viac ako 150 krajinách
 Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadení
 Google Správy dostávajú rozšírenú ochranu pred podvodmi: Musíš si ju však zapnúť, ochráni ťa aj pred komplikovanejšími trikmi
 Rusko a Bielorusko stupňujú kybernetický tlak na Európu. ESET odhalil nové útoky aj zapojenie umelej inteligencie
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri
 Nový Android malvér MR ROBOT dokáže presmerovať hovor z banky na útočníka. Zároveň číta SMS s OTP kódmi
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť