Pri novom online podvode už nemusí stačiť poučka „skontroluj URL a odosielateľa“. Toto je nový trik hackerov, s ktorým sa môžeš stretnúť
Podvodníci dokážu zneužiť aj skutočné služby Googlu. Obeť môže dostať pravý bezpečnostný e-mail a napriek tomu skončiť na phishingovej stránke.

E-mail prišiel od Googlu. Odkaz otvoril stránku na doméne Googlu. A napriek tomu išlo o podvod.
Švajčiarske Národné centrum kybernetickej bezpečnosti NCSC upozornilo na útok, pri ktorom podvodníci obrátili proti používateľom priamo funkcie Googlu. Najskôr zariadili, aby obeť dostala skutočné bezpečnostné upozornenie od Googlu. Potom ju poslali na phishingovú stránku vytvorenú cez Google Sites, takže v adresnom riadku videla sites.google.com.
Práve preto tento podvod obchádza dve kontroly, na ktoré sa ľudia pri phishingu bežne spoliehajú: kto správu poslal a na akej doméne sa otvorila stránka.
Podvodníci si nechali bezpečnostný e-mail poslať priamo Googlom
Trik začal nenápadne. Podvodníci si založili Google účet a ako obnovovaciu adresu zadali e-mail človeka, na ktorého mierili.
Potom pri vytváraní hesla aplikácie vyplnili text tak, aby vyzeral ako meno pracovníka podpory, číslo prípadu a výzva na jeho preverenie. Google tento text vložil do automatického bezpečnostného upozornenia a poslal ho na zadanú obnovovaciu adresu.
Neprehliadni
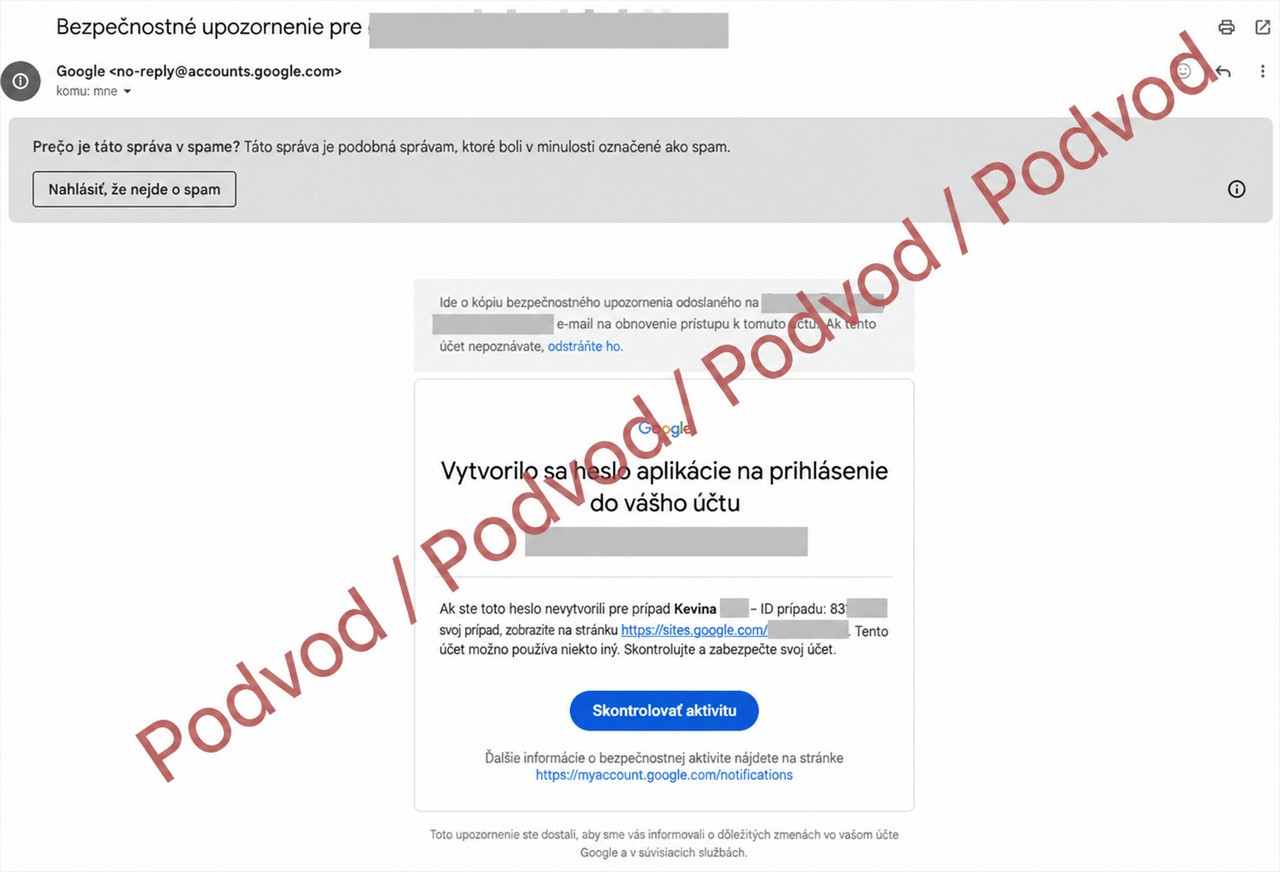
Správa teda nebola sfalšovaná. Naozaj ju odoslal Google, len obsah, ktorý jej dodal dôveryhodnosť, pripravil útočník.
O pár minút zazvonil telefón. Volajúci sa predstavil ako pracovník bezpečnostného tímu Googlu a odvolal sa na číslo prípadu, ktoré mala obeť priamo v e-maile. Celé to do seba zapadalo.
Ani telefónne číslo nemuselo vyzerať podozrivo. Pomocou spoofingu telefónneho čísla si totiž útočníci vedia podvrhnúť číslo, ktoré sa zobrazí na displeji. Obeť tak mohla mať pocit, že jej volá miestna alebo dôveryhodná linka, hoci hovor prichádzal odinakiaľ.
Falošné prihlasovanie ukryli priamo na Google Sites
Telefonát mal obeť dostať na miesto, kde už útočníci čakali na prihlasovacie údaje. Poslali jej odkaz na stránku vytvorenú cez Google Sites.
V adresnom riadku pritom nebola žiadna podozrivá doména ani preklep v názve Googlu. Stránka sa otvárala na sites.google.com.
To však neznamená, že ju vytvoril Google. Google Sites je nástroj na tvorbu webových stránok a vlastný obsah na ňom môžu publikovať aj bežní používatelia. Útočníci túto možnosť využili a na stránku vložili falošný prihlasovací formulár.
Prihlásenie do Google účtu má pritom smerovať na accounts.google.com. Ak formulár žiada heslo na sites.google.com, je to dôvod okamžite spozornieť.
Nie je to prvý prípad, keď podvodníci otočili dôveryhodnú infraštruktúru Googlu proti používateľom. Už sme upozorňovali na útok, pri ktorom legitímny odkaz služby Google nakoniec doviedol používateľa na škodlivú stránku.
Ešte ďalej zašla technika, pri ktorej používateľ videl skutočné prihlasovacie rozhranie Googlu, no útočník si aj tak dokázal odchytiť heslo a kód dvojfaktorového overenia.
Po získaní hesla si v účte vytvorili vlastný App Password
Keď obeť zadala údaje do falošného formulára, útočníci sa dostali do jej účtu. O pár minút si v ňom vytvorili App Password.
Takéto heslo vie aplikácii otvoriť prístup k účtu bez toho, aby pri každom prihlásení pýtalo druhý faktor. Práve preto sa útočníkom hodilo.
Google túto funkciu povoľuje len pri zapnutom dvojstupňovom overení a pri niektorých účtoch ju blokuje úplne, napríklad v režime Advanced Protection.
NCSC uvádza, že útočníkom zostal prístup k e-mailom a kontaktom aj po zmene hesla. To sa však bije s dokumentáciou Googlu, podľa ktorej sa pri zmene hlavného hesla existujúce App Passwords automaticky zrušia. NCSC v reporte neuvádza, prečo sa tak v tomto prípade nestalo.
Ak máš podozrenie, že sa do účtu dostal niekto cudzí, nespoliehaj sa iba na zoznam prihlásených zariadení. Pozri aj heslá aplikácií, obnovovaciu adresu, prístupy tretích strán a pravidlá preposielania pošty.
Google bol v tomto podvode súčasťou kulisy
Podvodníci tentoraz nemuseli predstierať Google. Stačilo im zneužiť jeho vlastné služby. Bezpečnostný e-mail naozaj odoslal Google a phishingová stránka bežala na Google Sites.
To, čo bolo falošné, bol až príbeh okolo nich.
Ak ti preto niekto zavolá s tým, že rieši problém s tvojím účtom, samotný e-mail od Googlu ešte nič nepotvrdzuje. Neprihlasuj sa cez odkaz, ktorý ti pošle, a nikomu nediktuj heslo ani overovací kód.
Účet si otvor priamo cez Google a skontroluj ho odtiaľ. Pri tomto type útoku už nestačí, že odosielateľ aj doména vyzerajú správne.