Cez WhatsApp sa šíri zákerný útok. Stačí otvoriť súbor od známeho kontaktu a hacker môže získať prístup k tvojmu zariadeniu
Cez WhatsApp sa šíri útok, pri ktorom škodlivé prílohy prichádzajú aj od známych kontaktov.


WhatsApp patrí medzi najpoužívanejšie komunikačné aplikácie na svete. Väčšina ľudí ho využíva na rozhovory s rodinou, priateľmi alebo kolegami. Práve dôvera medzi kontaktmi však vytvorila priestor pre nový typ kybernetického útoku, ktorý v posledných týždňoch zasiahol používateľov vo viacerých krajinách.
Bezpečnostní výskumníci zo SecureList upozornili na rozsiahlu kampaň, v rámci ktorej útočníci rozposlali škodlivé súbory priamo cez WhatsApp. Nešlo pritom o správy od neznámych ľudí. Naopak, prílohy prichádzali od kontaktov, ktoré mali obete uložené vo svojom telefóne. Práve to predstavovalo najväčší problém. Keď ti napíše neznáme číslo, zvyčajne spozornieš. Ak však príde súbor od známeho človeka, veľa používateľov mu venuje podstatne menšiu pozornosť.
Útočníci zneužili napadnuté účty
Analýza ukázala, že útočníci získali prístup k viacerým WhatsApp účtom a následne z nich rozoslali škodlivé prílohy všetkým kontaktom. Správy neobsahovali žiadny text. Objavil sa v nich iba súbor, ktorý na prvý pohľad vyzeral ako bežný dokument. Najčastejšie názvy pripomínali faktúry, výpisy z účtu alebo finančné dokumenty. Útočníci pripravili aj lokalizované verzie v rôznych jazykoch. Lokalizované prílohy majú vyššiu šancu presvedčiť príjemcu, že ide o dôležitý pracovný alebo finančný dokument.
„Útočník využil klamlivé názvy súborov, ktoré napodobnili obchodné a finančné dokumenty,“ uviedli bezpečnostní analytici.
Príloha neobsahovala dokument PDF ani tabuľku Excelu. V skutočnosti išlo o súbor typu VBS, teda skript určený pre operačný systém Windows. Ak používateľ otvoril prílohu vo WhatsApp Desktop alebo po stiahnutí cez WhatsApp Web, systém spustil škodlivý kód.
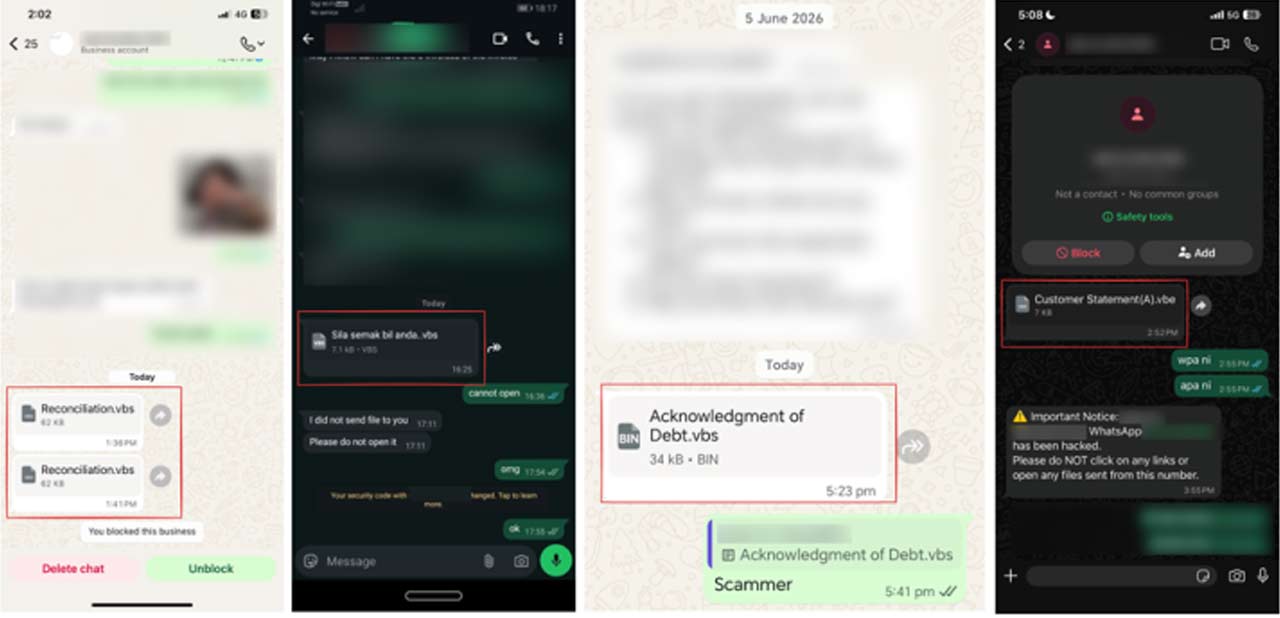
Prvý skript vytvoril skrytý priečinok v počítači a následne stiahol ďalšie súčasti útoku z internetových serverov pod kontrolou útočníkov. Výskumníci zaznamenali viacero verzií skriptov, no princíp zostal rovnaký. Autori malvéru navyše využili rôzne triky na zamaskovanie svojej činnosti. Časti kódu pomenovali tak, aby pripomínali súčasti služby Windows Update. V niektorých prípadoch dokonca pridali rozsiahle komentáre v čínštine, ktoré mali vytvoriť dojem legitímneho systémového nástroja.
Súvisí s tým

Malvér sa pokúsil vypnúť bezpečnostné upozornenia
Po úspešnom spustení nasledovala ďalšia fáza útoku. Jeden zo skriptov sa pokúsil upraviť nastavenia systému Windows tak, aby používateľ nedostával upozornenia pri administrátorských operáciách. Kvôli tomu obeť útoku neuvidela vyskakovacie okná, ktoré ťa normálne žiadajú spustiť program, ktorý potrebuje vyššie povolenia. Druhý skript následne stiahol komprimovaný archív obsahujúci ďalšie súbory potrebné na dokončenie infekcie.
„Skript opakovane žiadal administrátorské oprávnenia s cieľom zmeniť správanie kontroly používateľských účtov Windows,“ vysvetlili výskumníci.
Zaujímavosťou celej kampane je fakt, že útočníci nepoužili klasický vírus alebo ransomvér. Namiesto toho nasadili legitímny podnikový softvér určený na vzdialenú správu počítačov. Konkrétne išlo o ManageEngine Endpoint Central. Firmy tento nástroj využívajú na správu firemných zariadení, inštaláciu aplikácií alebo technickú podporu zamestnancov.
Po úspešnej inštalácii však dokáže poskytnúť vzdialený prístup aj útočníkovi.
Malvér preto nainštaloval agenta, ktorý sa následne pripojil na servery kontrolované operátormi kampane. V tejto fáze už získali možnosť pracovať s napadnutým zariadením na diaľku. Výskumníci identifikovali viacero serverov, ku ktorým sa infikované počítače pripájali. Niektoré adresy sa v minulosti objavili aj pri aktivitách spojených s inými známymi malvérmi.
To však zatiaľ nestačí na jednoznačné určenie konkrétnej hackerskej skupiny.
Bezpečnostná spoločnosť zaznamenala obete vo viacerých krajinách vrátane Brazílie, Indie, Mexika, Singapuru, Veľkej Británie, Španielska, Taiwanu, Austrálie, Ruska či Vietnamu a viacerých európskych krajinách. Výskumníci zároveň nenašli dôkazy o tom, že by útočníci cielili na konkrétne firmy alebo odvetvia. Kampaň zasiahla bežných používateľov a fungovala skôr na princípe hromadného rozosielania škodlivých príloh.
„Používatelia by mali zostať opatrní pri neočakávaných prílohách vo WhatsAppe, aj keď pochádzajú od známych kontaktov,“ upozornili experti.
Práve tento detail patrí medzi najzradnejšie časti celej kampane. Väčšina ľudí totiž automaticky predpokladá, že správa od priateľa alebo kolegu je bezpečná. Kyberzločinci však čoraz častejšie zneužijú kompromitované účty a dôveru medzi používateľmi obrátia vo svoj prospech. Preto sa pri nečakanej prílohe oplatí venovať pár sekúnd overeniu, čo ti druhá strana skutočne poslala, aj keď ide o niekoho, koho poznáš už roky.
Ďalej k téme
 „Ak chce ľudstvo naplno využiť výhody AI, musí prijať, že sa stanú aj zlé veci,“ hovorí Altman. Šéf OpenAI je proti príliš prísnej regulácii umelej inteligencie · 4 min čítania
 Čo robiť s Wi-Fi routerom, ktorému skončila softvérová podpora? A ako zistíš, že skončila aj tomu tvojmu? · 3 min čítania
 Nový útok je na svete: Podvodníci začali vytvárať falošné mobilné siete. Tvoj telefón sa môže pripojiť k ich zariadeniu · 5 min čítania
Páčil sa ti článok?
Teší nás, že sa ti článok páčil 🙌
Čo by sme mali zlepšiť?
Tvoju spätnú väzbu sme dostali.
Diskusia
Zatiaľ tu nie je žiadny komentár. Čo si o tom myslíš ty?
Napísať prvý komentár →Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
V zahraničí sa šíri nový podvod, čoskoro môže doraziť aj k nám. Začína sa telefonátom a pokračuje cez WhatsAppPodvodníci sa vydávajú za dodávateľov plynu a cez WhatsApp posielajú škodlivé APK aplikácie, ktoré môžu kradnúť bankové údaje a OTP kódy.Martin Borko · · 4 min čítania Polícia v meste Lucknow rieši sériu podvodov, pri ktorých sa útočníci vydávajú za pracovníkov plynárenskej spoločnosti. Ľuďom tvrdia, že musia upraviť údaje k faktúre alebo odbernému miestu, a následne im cez WhatsApp pošlú aplikáciu na inštaláciu. V jednom z prípadov takto poškodený prišiel približne o 22-tisíc eur.Podľa informácií polície už vyšetrovatelia zatkli 45-ročnú ženu z Bombaja. Ide o prvé zatknutie v rámci vyšetrovania 34 prípadov spo …Pokračovať v čítaní

 Magyarova vláda zdaní miliardárov a zruší úľavy pre športovcov. Skrývať majetok nebude mať zmysel
 Guterres v Islamabade: Pakistan zohral kľúčovú úlohu pri sprostredkovaní dohôd medzi USA a Iránom
 SaS predstavila volebný program: Trináste dôchodky aj obedy zadarmo môžu byť minulosťou
 Kanadský premiér Mark Carney mieri do Turecka. V Ankare a Istanbule sa stretne s Erdoganom
 Trump o protestoch vo Francúzsku: Nejde o školy, ide o masovú migráciu a islam
 Operovali agenti GRU zo Slovenska? Šéf SIS Gašpar to po rokovaní výboru neodmietol ani nepotvrdil
 Obrovský požiar pri Soči: Horiaci tanker zahalil pobrežie hustým čiernym dymom
 V Rusku sa deje niečo divné. Ľudia majú obavy
 Európu čaká teplotný šok. Po rekordných +28 °C klesnú teploty aj o 15 stupňov
 Predpoveď sa náhle zmenila. Toto už naozaj prestáva byť sranda
 Čo v tom sude asi je? Sucho odkýrva tajomstvá
 Mapa dažďa sľubuje dážď. Spadne aj 30 mm, no je to horšie, ako sa čakalo
 Forthing T5 EVO Dragon Edition v akcii za 25 990 eur. V základe má 177 koní aj masáž
 Nový Hyundai Tucson do najmenších detailov. Diesel končí, vrcholná verzia má skoro 300 koní
 Autá strieda ako ponožky. Má cukrík a už hľadá iné auto. Čo sa mu odohráva v hlave?
 Škoda Octavia prichádza s veľkou novinkou! Ako prvá dostáva nový typ pohonu
 Mazda CX-6e dokáže vulgárne nadávať cyklistom aj chodcom!
 Forthing U-Tour zlacnel o 3000 eur. 7-miestne MPV za 26 990 eur!
 Nový Volkswagen Amarok má dostať čínsky základ. Rozlúči sa s Fordom aj európsky model?
 Test KGM Musso Grand šokuje tichom ako v luxusnej limuzíne
 Pneumatiky Bridgestone Ecopia zvládli takmer 300-tisíc km bez výmeny
 Kia PV7 mieri nad PV5. Väčšia elektrická dodávka odvezie tri europalety
 Chery roadshow: Štyri SUV môžete vyskúšať aj blízko slovenských hraníc
 Predlžovač dojazdu Mahle: Elektrickým kamiónom pomôže spaľovací motor
 Drony potopili nákladnú loď pri Bulharsku. Našli iba prevrátený záchranný čln a vesty, posádka je nezvestná
 Rusi chcú zastavovať drony balónmi a kevlarovými vláknami. Na jeden veľký objekt ich potrebujú najmenej desať
 Sovieti postavili extrémnu ponorku z titánu. Zvládala vyše 40 uzlov, no jej najväčšie výhody sa zmenili na problém
 Južná Kórea pripravuje tank na vodík. K3 má byť tichší, chladnejší a ťažšie odhaliteľný
 Mal stáť zlomok ceny F-35 a lietať už v roku 2023. Rusko teraz konečne stavia prototyp Su-75 Checkmate
 Srbsko ukázalo zmodernizované riečne plavidlo. Dostalo radar aj systémy proti dronom
 Kedysi do nej bol buchnutý každý tínedžer... Mary zo seriálu V siedmom nebi je dnes ešte krajšia!
 Smutná správa zo šoubiznisu: Náhla smrť lámača ženských sŕdc!
 Padla posledná klapka dobového filmu V utajení: Ulicami Bratislavy prechádzal tank, električka z 30. rokov a filmári stavali väzenské cely!
 Zuzana Kanócz ako sexi raketa: Po nemocnici pobehovala v korzete a minisukni!
 Čo by si cítil vo vesmíre bez skafandra? Telo nevybuchne ani okamžite nezamrzne
 Čo sa deje s telom v okamihu, keď ťa výbuch odhodí? Tlaková vlna dokáže napáchať škody ešte skôr, než dopadneš na zem
 Umývaš riad klasickou hubkou? Pri drhnutí z nej vznikajú mikroplasty. Vedci spočítali, koľko ich môže uvoľniť
 Sú bio vajcia naozaj zdravšie a výživnejšie než bežné? Pozri sa, či sa za ne oplatí priplatiť
 Zostávajú ti po ponožkách hlboké ryhy na členkoch? Takto zistíš, kedy už nejde len o bežný otlak
 Prečo sa oplatí vypiť pohár vody hneď ráno? Tvoje telo to pocíti viacerými spôsobmi
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Nový útok je na svete: Podvodníci začali vytvárať falošné mobilné siete. Tvoj telefón sa môže pripojiť k ich zariadeniu
 „Ak chce ľudstvo naplno využiť výhody AI, musí prijať, že sa stanú aj zlé veci,“ hovorí Altman. Šéf OpenAI je proti príliš prísnej regulácii umelej inteligencie
 Čo robiť s Wi-Fi routerom, ktorému skončila softvérová podpora? A ako zistíš, že skončila aj tomu tvojmu?
 Cez služby prístupnosti sa môže hacker dostať k tvojmu bankovníctvu. Takto zistíš, ktoré aplikácie v tvojom telefóne majú tento prístup povolený
 V zahraničí sa šíri nový podvod, čoskoro môže doraziť aj k nám. Začína sa telefonátom a pokračuje cez WhatsApp
 Tvoj Android môže potichu slúžiť cudzím ľuďom ako internetová brána. V botnete skončilo vyše 187-tisíc zariadení
 Dokáže zmena DNS servera skryť tvoju aktivitu na internete pred poskytovateľom? Takto to funguje v skutočnosti
 Tieto nastavenia v Gmaile ti ukážu, či niekto cudzí číta tvoje správy. Toto všetko skontroluj pri podozrení
 Našiel si v telefóne zmeškaný hovor z neznámeho čísla? Pozor na Wangiri podvod, ktorý ťa môže pripraviť o peniaze