ESET odhalil nový malvér, ktorý tajne číta e-maily. Stopy vedú k známej ruskej hackerskej skupine
Ruskí hackeri zo skupiny Turla nasadili nový malvér Cereal, ktorý tajne sleduje e-maily na serveroch Microsoft Exchange.
Pridaj si Vosveteit.sk do Google
Kybernetická špionáž predstavuje pre štátne inštitúcie a vládne organizácie čoraz väčšie riziko. Hackeri sa totiž pri takýchto operáciách nesnažia ukradnúť peniaze ani vyradiť dôležité systémy z prevádz. V mnohých prípadoch im úplne stačí získať tichý a dlhodobý prístup k citlivej e-mailovej komunikácii, interným dokumentom a utajovaným informáciám, ktoré im presne odhalia zámery, plány či zákulisné kroky jednotlivých úradov a ich zahraničných partnerov.
Práve takúto sofistikovanú taktiku dlhodobo využíva obávaná ruská hackerská skupina Turla. Bezpečnostní výskumníci zo spoločnosti ESET nedávno odhalili jej novú a veľmi nebezpečnú kyberšpionážnu kampaň, pri ktorej útočníci nasadili doposiaľ neznámy škodlivý nástroj s názvom Cereal. Tento nástroj dokáže nenápadne preniknúť priamo do vnútorných procesov serverov Microsoft Exchange a potichu zachytávať vybranú, strategicky dôležitú e-mailovú korešpondenciu bez toho, aby vzbudil podozrenie správcov, informuje Bleeping Computer.
Výskumníci zaznamenali prvé reálne prípady týchto útokov koncom roka 2025. Pôvodne odhalili modulárny malvér vytvorený v prostredí .NET na serveri dôležitej vládnej organizácie v Kazachstane. O mesiac neskôr našli rovnakú pokročilú súpravu nástrojov aj v rumunskej štátnej inštitúcii. V tomto druhom prípade sa útočníci veľmi precízne zamerali na citlivú korešpondenciu spojenú s predstaviteľmi Severoatlantickej aliancie a Európskej únie, čo jasne svedčí o vysokom spravodajskom záujme.
Za útokmi stojí celosvetovo známa proruská hackerská skupina
Za týmito operáciami stojí skupina úzko spájaná s ruskou štátnou mocou. Turla patrí medzi celosvetovo známe, dlhodobo aktívne hackerské skupiny, ktoré sa špecializujú výhradne na pokročilú kybernetickú špionáž. Bezpečnostná komunita ju pozná aj pod alternatívnymi názvami ako Snake, Secret Blizzard či Waterbug. Odborníci jej činnosť monitorujú už viac ako dve desaťročia a opakovane ju spájajú s ruskou Federálnou bezpečnostnou službou (FSB).
Na rozdiel od bežných kyberzločincov, ktorých primárnym cieľom býva finančný zisk prostredníctvom vydierania či krádeže peňazí, Turla uprednostňuje dlhodobý zber cenných spravodajských informácií. Jej cieľmi sa tak pravidelne stávajú vládne úrady, diplomatické misie, armádne zložky a ďalšie strategické subjekty. V najnovšej kampani na to využila práve komplexnú súpravu nástrojov Cereal, ktorej hlavná súčasť nesie názov CerealBox a cieli priamo na široko využívané servery Microsoft Exchange.
Súvisí s tým
CerealBox sa dokáže hlboko vložiť do systémového procesu EdgeTransport.exe, ktorý na serveri zodpovedá za spoľahlivý prenos elektronickej pošty. Následne prevezme obsluhu existujúcich transportných agentov. Veľmi prefíkané je, že malvér vôbec nepotrebuje vytvárať žiadny nový transportný agent, čím úspešne obchádza bezpečnostné kontroly a znižuje množstvo systémových zmien, ktoré by mohli správcov upozorniť. Bežná prevádzka e-mailového servera pritom pokračuje ďalej bez akéhokoľvek viditeľného prerušenia či známok zlyhania.
Útočníci navyše nevykonávajú bezhlavé sťahovanie všetkých správ. CerealBox selektívne kontroluje obsah prechádzajúcich e-mailov a vyhľadáva konkrétne správy podľa prísnych, vopred nastavených pravidiel. Nástroj bol nakonfigurovaný tak, aby prednostne zbieral korešpondenciu obsahujúcu dôležité dokumentové prílohy vo formátoch DOC, DOCX a PDF, pričom detailne vyhodnocuje aj údaje o odosielateľoch, príjemcoch a predmetoch správ. Získavajú tak len tie najhodnotnejšie materiály bez zbytočného balastu.

Cereal malvér má ďalšie nebezpečné komponenty
Súprava Cereal však obsahuje aj ďalšie prepojené komponenty. Dôležitou súčasťou je CerealNeuron, ktorý neustále čaká na prichádzajúce šifrované webové požiadavky maskované za bežné služby Exchange. Tieto požiadavky obsahujú konkrétne príkazy na vykonanie. Po ich dešifrovaní sa aktivuje program CerealRunner, ktorý funguje ako obalový modul pre samotný škodlivý kód. Útočníci môžu touto cestou extrahovať e-maily, vyhľadávať informácie v službe Active Directory, preverovať DNS záznamy, ťahať lokálne uložené prihlasovacie údaje alebo čítať a mazať súbory.
Samotné škodlivé aktivity pritom nezanechávajú takmer žiadne stopy na disku, pretože CerealRunner spúšťa zašifrované programy priamo v operačnej pamäti servera. Výskumníci z ESETu poukázali aj na obrovské množstvo takmer identických binárnych súborov, čo dokazuje existenciu vysoko automatizovaného interného kompilačného systému. Mimoriadne zaujímavým faktom je, že útočníci nevyužívajú žiadnu klasickú externú riadiacu infraštruktúru, napadnutý Exchange server slúži ako samostatný riadiaci bod. Alternatívna verzia CerealHermit navyše dokáže čítať príkazy zo šifrovaných súborov na disku, čo slúži ako spoľahlivá záloha. Celý systém tak potvrdzuje extrémny dôraz na nenápadnosť a dlhodobú špionáž.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Nový Android malvér MR ROBOT dokáže presmerovať hovor z banky na útočníka. Zároveň číta SMS s OTP kódmi
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 Microsoft varuje, ruskí hackeri opäť vyčíňajú: Skupina Storm-2945 spája ClickFix so zákernejším útokomPrihlásiš sa na Wi-Fi v hoteli či na letisku a vyskočí na teba aktualizácia? Môže ísť o útok, ktorý ti ukradne heslá aj prístup k firemnému … · 4 min čítania
K téme
 ESET varuje používateľov Androidu. Nebezpečný softvér sa skrýval v hrách aj upravenej verzii známej aplikácie · 4 min čítania
 Rusko a Bielorusko stupňujú kybernetický tlak na Európu. ESET odhalil nové útoky aj zapojenie umelej inteligencie · 5 min čítania
 Ruskí hackeri našli nový spôsob, ako ukradnúť WhatsApp, Gmail či iný účet. Heslo pritom nemusia vôbec poznať · 4 min čítania
Toto by ti nemalo ujsť
 Slovenská zombie hra dostala veľkú aktualizáciu. Z Bratislavy sa teraz dostaneš až do Drážďan, pribudli nové vozidlá aj nepriatelia · 5 min čítania
 Rusi majú nový útočný dron Geran-5. Pre Ukrajincov predstavuje oveľa väčší problém, skok oproti predchádzajúcej verzii je obrovský · 3 min čítania
 Čo sa stane s tvojimi črevami po 24 hodinách bez jedla? Vedci objavili nečakaný regeneračný proces · 4 min čítania
Ďalšie správy
 Vedci našli spôsob, ako premeniť vlastné imunitné bunky na zabijakov rakoviny. Nepotrebujú ich ani vybrať z tela · 3 min čítania
 Ukrajina hlási zásah ruskej raketovej lode v Baltskom mori. Dokáže odpaľovať až osem striel Kalibr · 6 min čítania
 Kalorické tabuľky majú slovenskú alternatívu zadarmo. Po novom ti spočíta aj 21 vitamínov a minerálov · 4 min čítania
 Vedci odhalili, ako rakovina vypína imunitný systém. Používa na to látky, ktoré považujeme za zdraviu prospešné · 3 min čítania


 Voyager 1 dosiahne historický míľnik. Prvýkrát bude sonda od Zeme vzdialená jeden svetelný deň
 „S AI sme možno ako ľudstvo urobili chybu,“ hovorí „krstný otec“ umelej inteligencie Geoffrey Hinton
 Premiér Magyar avizuje zmeny: Maďarsko smeruje k ratifikácii Istanbulského dohovoru
 Putin prijal amerických vyslancov v Moskve. Trumpovi odkazuje vďaku za sprostredkovanie kontaktov
 Záujem o elektromobily opäť rastie. Predaj batériových áut v októbri stúpol o 8 percent
 Zelenskyj: Starshield hlási systematické obmedzenia. Značne to komplikuje lov ruských dronov
 Štát vybral na daniach o 1,38 miliardy eur viac. Plán rozpočtu však napriek tomu neplní
 Umelá inteligencia ohrozuje klímu. Pri dátových centrách vyrastú desiatky plynových elektrární
 Sneh zasype nielen Alpy, ale aj Chorvátsko a Slovensko. Napadne až 30 cm
 Poľsko zasiahlo sneženie. Do ulíc hlavného mesta vyrazili desiatky sypačov
 Slovensko čaká výrazný zvrat počasia. Tieto oblasti už v noci zasype sneh
 Zemetrasenie vyvolalo poplach. Evakuovali letisko a zastavili všetky lety
 Kým iné vodné nádrže trápi sucho, hladina tejto stúpla o takmer 18 metrov
 Dážď a sneh mieria na Slovensko. Aktuálne modely ukazujú až 50 mm zrážok a 12 cm snehu
 Podvodné e-shopy lákajú na zimné pneumatiky. Peniaze zhrabli, tovar neprišiel
 Obchvat Ružomberka využilo pol milióna vozidiel! Zima však preverí najproblematickejšie miesto
 Stáčanie kilometrov je stále aktuálne? Koľkých jazdeniek sa dnes ešte týka?
 Minimálna rýchlosť 100 km/h pre ľavý pruh? Za pomalú jazdu chcú rozdávať 160€ pokuty
 POTVRDENÉ: Octavia TDi končí. Poznáme dôvod aj modely, kde TDi zostane
 Letné pneumatiky v zime: Poisťovňa môže v prípade nehody vymáhať peniaze späť
 Kamióny prerobené na traktory neplatia mýto. Prečo ich Slovensko zvýhodňuje?
 Nový Mercedes-Benz eCitaro prinesie vyššiu kapacitu batérií aj výkon motora
 Viete, čo všetko má moderný diesel vo výfukovom trakte?
 Elektrická Scania jazdí po Slovensku 500 km denne
 Nový testovací polygón Scania umožní jazdiť po "nekonečnej" diaľnici
 Autonómny autobus MAN bude jazdiť ulicami Mníchova
 Čína prvýkrát detailne ukázala svoj stealth bojový dron GJ-11. Tvrdí, že už úspešne zasiahol cieľ
 Ukrajina hlási zásah ruskej raketovej lode 40 km od Fínska. Výbuch potvrdilo aj Estónsko
 Sovietska ponorka vytvorila rekord v hĺbke 1 021 metrov. Dnes leží 1 680 metrov pod hladinou s jadrovými torpédami
 Prečo USA zostreľujú lacné drony raketami za pol milióna dolárov? Americkí piloti vysvetlili problém
 Američania sa učia zostreľovať drony inými dronmi. Nový FD-1 testovali nad Baltským morom
 Americkí ministri sa aj pre Irán sťahujú na vojenské základne. Z Británie zároveň odletelo 15 lietadiel
 Herecký objav zo Slovenska exceluje medzi SVETOVÝMI hviezdami: Mamu mu stvárnila krásna Němcová!
 Andy Kraus je v Poľsku veľkou celebritou: Totálne ho žerú!
 FOTO z premiéry Všetci fotri sú lotri: Ariana Grande prvýkrát s frajerom, De Niro odložil smútok!
 Seriálová erotika Petry Dubayovej: Vášnivé bozky s kolegyňou!
 Prečo ti káva najprv nechutí, no časom ju začneš milovať? Vedci objavili v mozgu mechanizmus, ktorý mení naše chute
 Koľko vajec môžeš zjesť za týždeň? Kedysi ich považovali za nezdravé, vedci však na ne dnes majú iný pohľad
 Prečo môže byť smrtiaca injekcia jedným z najhorších spôsobov, ako zomrieť? Pitvy 43 popravených odhalili desivé zistenie
 Chemička varuje pred kombináciou dvoch bežných čističov. Pri ich zmiešaní vzniká nebezpečný plyn
 Ako vyrobiť domáci čistič na podlahy, ktorý naozaj funguje? Stačia ti tieto bežné suroviny z kuchyne
 Na rezaných ružiach sa ti objavili zelené výhonky? Neodlamuj ich, môžeš z nich vypestovať nové ruže
 Prečo sa nám snívajú zvláštne sny, ktoré nedávajú zmysel? Vedci prišli s vysvetlením
 Vedci našli spôsob, ako premeniť vlastné imunitné bunky na zabijakov rakoviny. Nepotrebujú ich ani vybrať z tela
 Jadrová bomba by mohla zachrániť Zem pred dopadom asteroidu. Má to však jeden háčik
 Na dno oceánov padá zvláštny „sneh“. Vedci odhalili jeho skrytú schopnosť, ktorá ovplyvňuje klímu Zeme
 Takmer 2 000 rokov sme verili, že všetky cesty vedú do Ríma. Vedci preskúmali 300-tisíc kilometrov rímskych ciest a vyvrátili stáročný mýtus
 Čo sa stane s tvojimi črevami po 24 hodinách bez jedla? Vedci objavili nečakaný regeneračný proces
 Malá zmena v stravovaní môže spomaliť starnutie. Vedci preskúmali viac ako 350 štúdií
 Môžu GLP-1 lieky na chudnutie ako Ozempic zlepšiť aj psychiku a vzťahy? Vedci analyzovali údaje za viac ako 10 rokov
 Vedci odhalili, ako rakovina vypína imunitný systém. Používa na to látky, ktoré považujeme za zdraviu prospešné
 100 rokov sme sa mýlili o jednej z najslávnejších fosílií človeka. Nové zistenie o Taungskom dieťati mení pohľad na náš pôvod
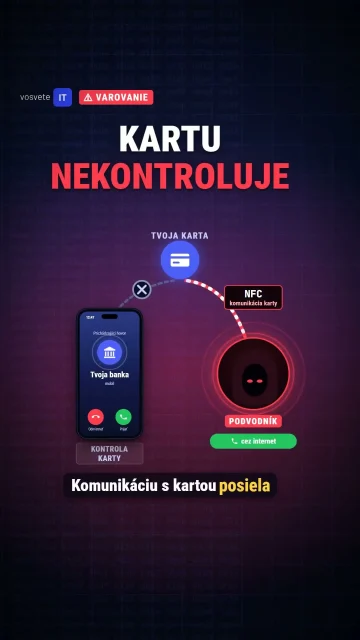
 Začína sa to telefonátom z banky. Podvodníci ťa cez nový NFC trik môžu pripraviť o peniaze na účte
 Niektoré Android telefóny môžu mať vírus už pri kúpe. Triada dokáže kradnúť správy aj prihlasovacie údaje
 Hackeri posielajú falošné súdne dokumenty. Po otvorení prílohy môžu získať kontrolu nad tvojím počítačom
 Tisíce Android telefónov napadol malvér Mirax. Hackeri cez aplikácie na videá kradli peniaze z bankových účtov
 Francúzsko obvinilo Irán z útokov na chladničky a mraziarne v potravinách naprieč Európou. Jeden z hackerských útokov zasiahol aj krvné banky
 Viac ako 50 škodlivých aplikácií z Google Play zaznamenalo 2,3 milióna stiahnutí. Malvér NoVoice prežije aj továrenský reset, tu je ich zoznam
 Nová chyba Androidu dokáže znefunkčniť telefón. Stačí nainštalovať aplikáciu, ktorú ani nemusíš otvoriť
 ESET odhalil nový malvér, ktorý tajne číta e-maily. Stopy vedú k známej ruskej hackerskej skupine
 Nový Android malvér sa vydáva za bezpečnostnú aplikáciu. Kradne SMS správy aj údaje o účtoch