Nový Android malvér sa vydáva za bezpečnostnú aplikáciu. Kradne SMS správy aj údaje o účtoch
Nový Android malvér VirusSecurity sa vydáva za antivírus, no kradne SMS správy, kontakty aj údaje o účtoch. Pozri sa, ako funguje a ako ho odhaliť v telefóne.
Pridaj si Vosveteit.sk do Google
Pod názvom VirusSecurity sa skrýva škodlivá aplikácia pre Android, ktorá sa vydáva za bezpečnostný nástroj. Namiesto ochrany telefónu však dokáže zbierať SMS správy, kontakty, históriu hovorov či polohu. Zaujímajú ju aj e-mailové adresy účtov, ktoré máš pridané v telefóne.
Obsah článku · 6 častí
- Tvári sa ako antivírus, no po inštalácii chce čítať tvoje správy a kontakty
- Malvér má prístup aj k histórii hovorov a kontaktom v telefóne
- Malvér zisťuje aj to, aké e-mailové účty používaš v telefóne
- VirusSecurity posiela ukradnuté údaje na servery Googlu
- VirusSecurity už analyzovali, no spôsob jeho šírenia zostáva neznámy
- Našiel si v telefóne VirusSecurity? Takto si overíš, či je škodlivá
Na malvér upozornili analytici SonicWall Capture Labs. Pri rozbore aplikácie odhalili, ako získané údaje odosiela útočníkom. Využíva na to Firebase, cloudovú službu Googlu, ktorú bežne používajú aj legitímne aplikácie.
Tvári sa ako antivírus, no po inštalácii chce čítať tvoje správy a kontakty
VirusSecurity má názov aj ikonu pripomínajúcu antivírus. Po inštalácii však žiada prístup ku kontaktom, polohe a upozorneniam. Výskumníci navyše v jej kóde našli funkcie, ktoré dokážu získavať SMS správy a ďalšie osobné údaje.
Problémom môže byť aj prístup k upozorneniam. Objavujú sa v nich overovacie kódy z banky či náhľady súkromnej komunikácie. VirusSecurity pritom obsahuje aj funkcie na získavanie samotných SMS správ uložených v telefóne. Útočník preto nemusí čakať, kým sa hľadaný kód objaví v notifikačnej lište.
VirusSecurity žiada aj prístup k upozorneniam, v ktorých sa môžu objaviť bankové overovacie kódy či náhľady súkromných správ. Výskumníci v jeho kóde našli aj funkcie na čítanie SMS uložených v telefóne. Takéto oprávnenia na prístup k správam a upozorneniam pritom môžu mať aj ďalšie aplikácie, ktorým si ich v minulosti povolil.
Súvisí s tým
Malvér má prístup aj k histórii hovorov a kontaktom v telefóne
VirusSecurity dokáže čítať SMS správy vrátane prihlasovacích kódov a upozornení z banky. Útočníci ich môžu využiť napríklad vtedy, keď už poznajú heslo používateľa a potrebujú prekonať ďalší krok overenia. Niektoré služby posielajú podobné kódy aj pri obnovení prístupu k účtu.
Ak ti začnú chodiť nevyžiadané overovacie SMS správy, môže ísť o pokus o prihlásenie do tvojho účtu alebo obnovenie hesla. Ak máš zároveň v telefóne malvér, ktorý tieto správy číta, útočník sa môže dostať aj k doručeným kódom.
VirusSecurity zbiera aj kontakty, históriu hovorov a polohu. Útočníci tak môžu zistiť, s kým komunikuješ, na aké čísla voláš a kde sa nachádzaš. Malvér navyše získava IP adresu, názov aplikácie a identifikátor jej balíka. SonicWall pri analýze zdokumentoval aj odosielanie týchto údajov do vzdialenej databázy.
Malvér zisťuje aj to, aké e-mailové účty používaš v telefóne
VirusSecurity sa pokúša dostať aj k e-mailovým adresám priradeným k účtom v telefóne. Využíva na to funkciu Androidu s názvom AccountManager, cez ktorú dokáže získať informácie o účtoch, ku ktorým mu systém povolí prístup.
Získané údaje prehľadáva a vyberá z nich e-mailové adresy. Tie si ukladá pod označeniami Gmail1, Gmail2 a podobne. Útočníci tak môžu získať zoznam adries, ktoré používaš, bez toho, aby museli otvárať samotnú aplikáciu Gmail.
SonicWall v správe neopísal krádež hesiel do Gmailu. Malvér sa v tejto časti sústreďuje na e-mailové adresy, ktoré môžu útočníci neskôr použiť pri phishingových útokoch alebo pokusoch o obnovenie prístupu k účtom.
VirusSecurity posiela ukradnuté údaje na servery Googlu
Ukradnuté SMS správy, informácie o účtoch a údaje o telefóne VirusSecurity odosiela cez Firebase Realtime Database, teda cloudovú službu Googlu. Výskumníci zo SonicWall našli v kóde aj postup, ktorým aplikácia údaje pripravuje na odoslanie.
Cez Firebase prebieha aj časť komunikácie medzi malvérom a jeho prevádzkovateľmi. SonicWall potvrdil využívanie tejto infraštruktúry, konkrétne príkazy na vzdialené ovládanie však v analýze nerozpísal.
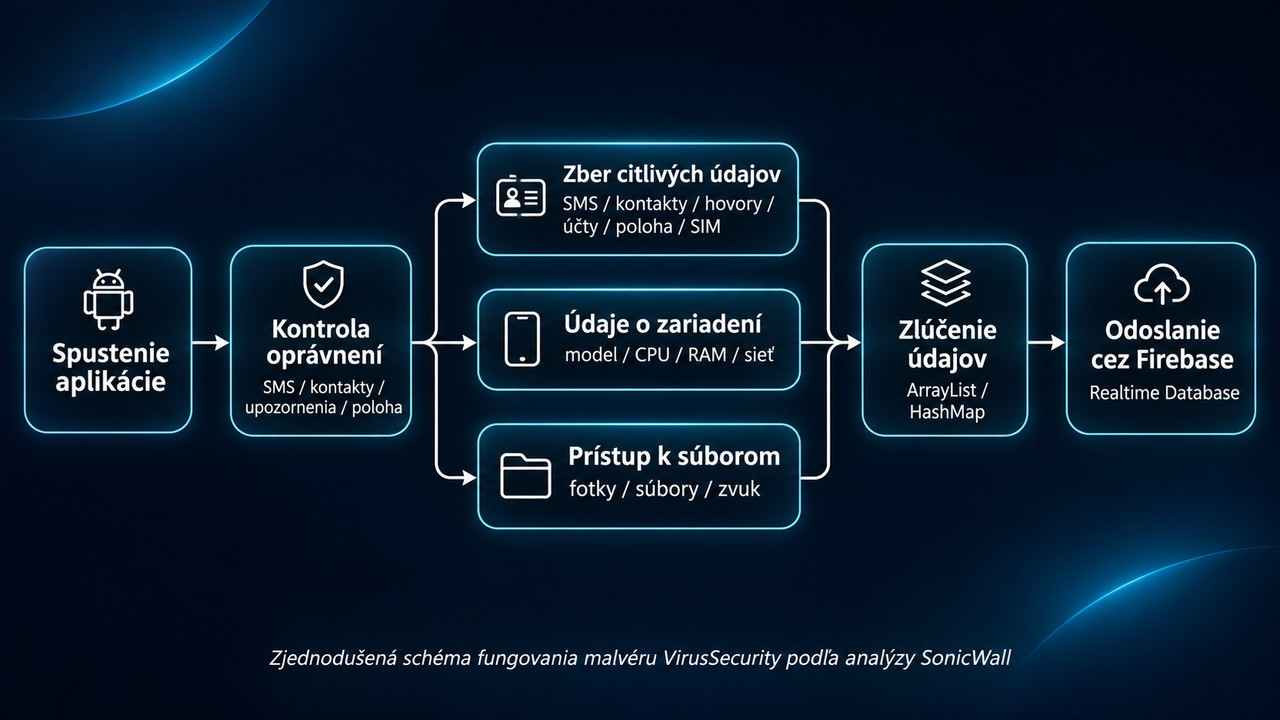
Firebase využíva množstvo bežných Android aplikácií. VirusSecurity tak posiela ukradnuté údaje cez rovnakú cloudovú službu, akú používajú legitímne programy. Samotná komunikácia s jej servermi preto ešte neprezradí, čo aplikácia v telefóne robí.
VirusSecurity už analyzovali, no spôsob jeho šírenia zostáva neznámy
Koľko telefónov VirusSecurity napadol, SonicWall nezverejnil. Chýbajú aj údaje o krajinách, v ktorých malvér zachytil, a o spôsobe jeho šírenia. Nie je jasné, či sa škodlivá aplikácia dostala do obchodu Google Play, alebo ju útočníci distribuovali cez externé APK súbory.
Výskumníci zverejnili štyri odtlačky SHA-256 zachytených APK súborov, podľa ktorých ich bezpečnostné nástroje dokážu identifikovať. SonicWall tieto vzorky deteguje pod označením AndroidInfoStealer.A (Trojan).
Našiel si v telefóne VirusSecurity? Takto si overíš, či je škodlivá
Ak máš v telefóne aplikáciu VirusSecurity, pozri sa, odkiaľ pochádza a aké oprávnenia si jej udelil. Výskumníci zo SonicWall upozornili najmä na prístup k SMS správam, kontaktom a upozorneniam. S takýmito oprávneniami môže zbierať údaje aj bez toho, aby si ju aktívne používal.
Podozrivú aplikáciu môžeš preveriť cez Google Play Protect. Ak ju označí za škodlivú, odstráň ju. Pokiaľ kontrola nič nenájde, no aplikáciu nepoznáš a nevieš, odkiaľ sa v telefóne vzala, negatívny výsledok sám o sebe jej bezpečnosť nepotvrdzuje.
Ak už mala prístup k tvojim SMS správam, z iného dôveryhodného zariadenia si prever posledné prihlásenia do e-mailu a ďalších účtov. Pri podozrivej aktivite zmeň heslo a odhlás neznáme zariadenia. Ak si cez SMS dostával aj bankové overovacie kódy, skontroluj posledné transakcie. Neznáme platby rieš priamo s bankou.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 Tisíce Android telefónov napadol malvér Mirax. Hackeri cez aplikácie na videá kradli peniaze z bankových účtovNový malvér Mirax napadol tisíce Android telefónov. Hackeri cez ne ovládali bankové aplikácie, kradli prihlasovacie údaje a posielali peniaze na cudzie účty. · 5 min čítania
K téme
 Nový Android vírus Mantax Otax kradne PIN, OTP kódy aj správy a dokáže ťa potajomky odfotiť · 4 min čítania
 Bezpečnostní experti odhalili 64 nebezpečných Android aplikácií. Dokážu kradnúť heslá aj ovládať telefón · 4 min čítania
 Nový útok na Android dokáže ukradnúť heslá Wi-Fi aj údaje z Chrome. Stačí navštíviť napadnutý web · 4 min čítania
Toto by ti nemalo ujsť
 Vedci zistili, že bežný cukor súvisí so šírením rakoviny. Odhalili mechanizmus, o ktorom sme doteraz nevedeli · 3 min čítania
 Hackeri začali skrývať vírusy do obyčajných obrázkov. Nový trik im pomáha ovládnuť počítače s Windows · 4 min čítania
 Ukrajina hlási zásah ruskej raketovej lode v Baltskom mori. Dokáže odpaľovať až osem striel Kalibr · 6 min čítania
Ďalšie správy
 Piješ energetické nápoje? Výskumníci varujú pred zvýšenými rizikami, ktoré sa môžu skončiť tragicky · 3 min čítania
 VIDEO: Robot Astra na obežnej dráhe po prvýkrát poskladal konštrukciu bez pomoci astronautov. Ide o významný vesmírny míľnik · 3 min čítania
 Kybernetické oči ako z Cyberpunku? Vedci implantovali slepému mužovi do mozgu 96 elektród · 3 min čítania
 Rusi čelili masívnemu útoku. Ukrajinské Neptuny mali zasiahnuť výrobu dronov, sklady aj opravárenské centrum · 4 min čítania


 Kalorické tabuľky majú slovenskú alternatívu zadarmo. Po novom ti spočíta aj 21 vitamínov a minerálov
 Takmer 100 rokov sme si mysleli, že kométy priniesli na Zem zárodky života. Nová štúdia naznačuje, že sme sa celý čas mýlili
 Majitelia Samsungov si možno už čoskoro budú musieť zaplatiť, ak budú chcieť plnú funkcionalitu: Tieto funkcie budú mať zamknuté
 Vláda USA odmieta kyberútok aj súvis s Microsoftom. Letecký kolaps chcú kongresmani vyšetrovať
 Rusi sú z vojny unavení a nerozumejú jej cieľom. Dve tretiny obyvateľov si želajú mierové rokovania
 Štátnym zamestnancom by mali obmedziť odmeny na úroveň platu. Danko prichádza s návrhom Lex Taraba
 Tusk sa vysmieva Orbánovi: Tvoja kreativita s miliónmi v lese a prevádzačstvom ma ohúrila
 Šéf FAA: Len v piatok padlo 12-tisíc letov, doprava v USA sa do normálu vráti až v nedeľu
 V noci a v daždi išiel na bicykli po diaľnici D1. Policajti nezodpovedného muža vyhodili z diaľnice
 Zima 2026/2027: Európu čaká mierny úvod, no v stratosfére už tiká mrazivá hrozba, ktorá všetko zmení
 Astronómovia zachytili rekordný kozmický výbuch. Explózia zostala aktívna neuveriteľných 27 dní
 Obrovský stres pre chovateľov: Medzi zvieratami sa šíri nebezpečná choroba, situácia je najhoršia v histórii
 Predpoveď na zajtra, nedeľu 15. novembra: Najprv mrazy do -10 °C, potom prekvapivý zvrat
 Nočnú oblohu teraz ovládnu najrýchlejšie meteory, prvý supermesiac aj misia k asteroidu
 WMO: Tempo rastu oxidu uhličitého sa od šesťdesiatych rokov strojnásobilo
 Na trh mieri nové čínske luxusné SUV. Voyah Taishan už má slovenské ceny
 Leonardo DiCaprio začínal s osemvalcovým Mustangom, ktorý ho takmer stál život.
 Waze dostáva novú funkciu! Na cyklistov vás upozorní skôr, než ich uvidíte. Má to však háčik
 Nový superšport s V10 má revolučnú pozíciu za volantom. Slovenský Engler ho predbehol
 Kedy kúpiť jazdené auto? Štúdia odhalila najlepší mesiac
 Land Rover obvinil BYD z kopírovania Defenderu. Súd však rozhodol v prospech Číňanov
 Viete, čo všetko má moderný diesel vo výfukovom trakte?
 Elektrická Scania jazdí po Slovensku 500 km denne
 Kamióny prerobené na traktory neplatia mýto. Prečo ich Slovensko zvýhodňuje?
 Mestské nákladné autá: 3 zo 7 nezískali ocenenie CitySafe
 Modernizovaný Renault Trafic: Naftová dodávka dostala väčšie brzdy aj nový displej
 Nový Mercedes-Benz eCitaro prinesie vyššiu kapacitu batérií aj výkon motora
 Ukrajina zaplatila 35 miliónov eur za muníciu, dostala len zlomok. V kauze figuruje aj slovenská firma
 Trump sa vo štvrtok stretne s Putinom a Si Ťin-pchingom. Rokovať chcú o jadrových zbraniach, Ukrajina má zostať bokom
 Dve nórske F-16 vyzvali legendárny SR-71 Blackbird na preteky. Potom jeho pilot zapol maximálny výkon
 Ukrajinské Gripeny budú môcť zostreľovať ruské Šáhidy. Oproti F-16 však majú jednu zásadnú nevýhodu
 Ukrajinci posielajú ruské rakety do Peru. Ich systém Lima má zmiasť aj Kinžaly a Orešniky
 Nad americkou základňou v Británii sa objavili drony. Pár dní predtým USA presúvali lietadlá pre hrozbu z Iránu
 Miro Šmajda je pod tlakom rodiny! Peter Marcin rieši rovnakú situáciu
 FOTO z krstu knihy Sľub: Seriálová Zuza v mini, maminka s novým imidžom!
 Nový muzikál Slovensko moje, otčina moja mal veľkolepú premiéru: Nekončiaci standing ovation a nadšení diváci!
 Veľký večer Stevena Spielberga: Slávnym herečkám konkurovala aj De Nirova žena... Aha, ako sa nahodila!
 Ako vyrobiť domáci čistič na podlahy, ktorý naozaj funguje? Stačia ti tieto bežné suroviny z kuchyne
 Berieš tieto vitamíny spolu s liekmi? Možno si ani neuvedomuješ, že si znižuješ účinnosť liečby
 Prečo ti káva najprv nechutí, no časom ju začneš milovať? Vedci objavili v mozgu mechanizmus, ktorý mení naše chute
 Koľko vajec môžeš zjesť za týždeň? Kedysi ich považovali za nezdravé, vedci však na ne dnes majú iný pohľad
 Chemička varuje pred kombináciou dvoch bežných čističov. Pri ich zmiešaní vzniká nebezpečný plyn
 Dokáže pes smútiť za svojím majiteľom? Vedci sledovali, čo sa s ním deje po strate blízkeho
 Kybernetické oči ako z Cyberpunku? Vedci implantovali slepému mužovi do mozgu 96 elektród
 Vedci zistili, že bežný cukor súvisí so šírením rakoviny. Odhalili mechanizmus, o ktorom sme doteraz nevedeli
 Vedci našli spôsob, ako premeniť vlastné imunitné bunky na zabijakov rakoviny. Nepotrebujú ich ani vybrať z tela
 Piješ energetické nápoje? Výskumníci varujú pred zvýšenými rizikami, ktoré sa môžu skončiť tragicky
 O koľkej chodíš spať? Rozsiahla štúdia našla súvislosť medzi nepravidelným spánkom a psychickými ťažkosťami
 Vedci vytvorili Zem, na ktorej nikdy nevznikol život. Simulácia ukázala, čo by zostalo rovnaké a čo by sa zmenilo na nepoznanie
 Takmer 100 rokov sme si mysleli, že kométy priniesli na Zem zárodky života. Nová štúdia naznačuje, že sme sa celý čas mýlili
 NASA objavila v starovekých horninách na Marse kľúčovú zložku života. Vedcov prekvapilo, kde sa ukrývala
 Vedci odhalili, ako rakovina vypína imunitný systém. Používa na to látky, ktoré považujeme za zdraviu prospešné
 Malá zmena v stravovaní môže spomaliť starnutie. Vedci preskúmali viac ako 350 štúdií
 ESET odhalil nový malvér, ktorý tajne číta e-maily. Stopy vedú k známej ruskej hackerskej skupine
 Nový Android malvér sa vydáva za bezpečnostnú aplikáciu. Kradne SMS správy aj údaje o účtoch
 Hackeri začali skrývať vírusy do obyčajných obrázkov. Nový trik im pomáha ovládnuť počítače s Windows
 Niektoré Android telefóny môžu mať vírus už pri kúpe. Triada dokáže kradnúť správy aj prihlasovacie údaje
 Hackeri našli spôsob, ako ti cez YouTube ukradnúť heslá aj herné účty. Nový vírus REVSTEALER dokáže obísť aj ochranu prehliadača Chrome
 Hackeri posielajú falošné súdne dokumenty. Po otvorení prílohy môžu získať kontrolu nad tvojím počítačom
 Máš v Androide niektorú z týchto 4 aplikácií? Bankový malvér Hirudo dokáže ovládnuť telefón aj vymeniť aplikáciu banky
 Viac ako 50 škodlivých aplikácií z Google Play zaznamenalo 2,3 milióna stiahnutí. Malvér NoVoice prežije aj továrenský reset, tu je ich zoznam