Niektoré Android telefóny môžu mať vírus už pri kúpe. Triada dokáže kradnúť správy aj prihlasovacie údaje
Malvér Triada patrí medzi najrozšírenejšie hrozby pre Android. Niektoré telefóny ho majú už pri kúpe, priamo vo firmvéri, odkiaľ dokáže kradnúť citlivé údaje.
Pridaj si Vosveteit.sk do Google
Malvér Triada patrí aj v roku 2026 medzi najrozšírenejšie hrozby pre Android. Niektoré jeho varianty sa pritom našli v telefónoch ešte predtým, než sa dostali do rúk zákazníkov. Škodlivý kód bol zabudovaný priamo do firmvéru, takže zákazník si mohol kúpiť už infikované zariadenie.
Obsah článku · 5 častí
- Kaspersky našiel Triadu priamo vo firmvéri Android telefónov
- Triada zneužíva proces Zygote a preniká do spustených aplikácií Androidu
- Triada dokázala meniť adresy kryptomenových peňaženiek aj zachytávať SMS správy
- Kaspersky zachytil 1,66 milióna mobilných útokov. Triada.ag vedie rebríček malvéru
- Triada sa skrýva v systémových súboroch. Obnovenie výrobných nastavení ju nemusí odstrániť
Podľa najnovších údajov spoločnosti Kaspersky z 10. novembra 2026 obsadil variant Backdoor.AndroidOS.Triada.ag prvé miesto v rebríčku konkrétnych detekcií Android malvéru za tretí štvrťrok.
Výskumníci ho zaznamenali pri 13,14 % používateľov bezpečnostných riešení Kaspersky, ktorí sa stretli s mobilným malvérom. V predchádzajúcom štvrťroku dosahoval jeho podiel 9,35 %. Za tri mesiace vzrástol o 3,79 percentuálneho bodu.
Kaspersky našiel Triadu priamo vo firmvéri Android telefónov
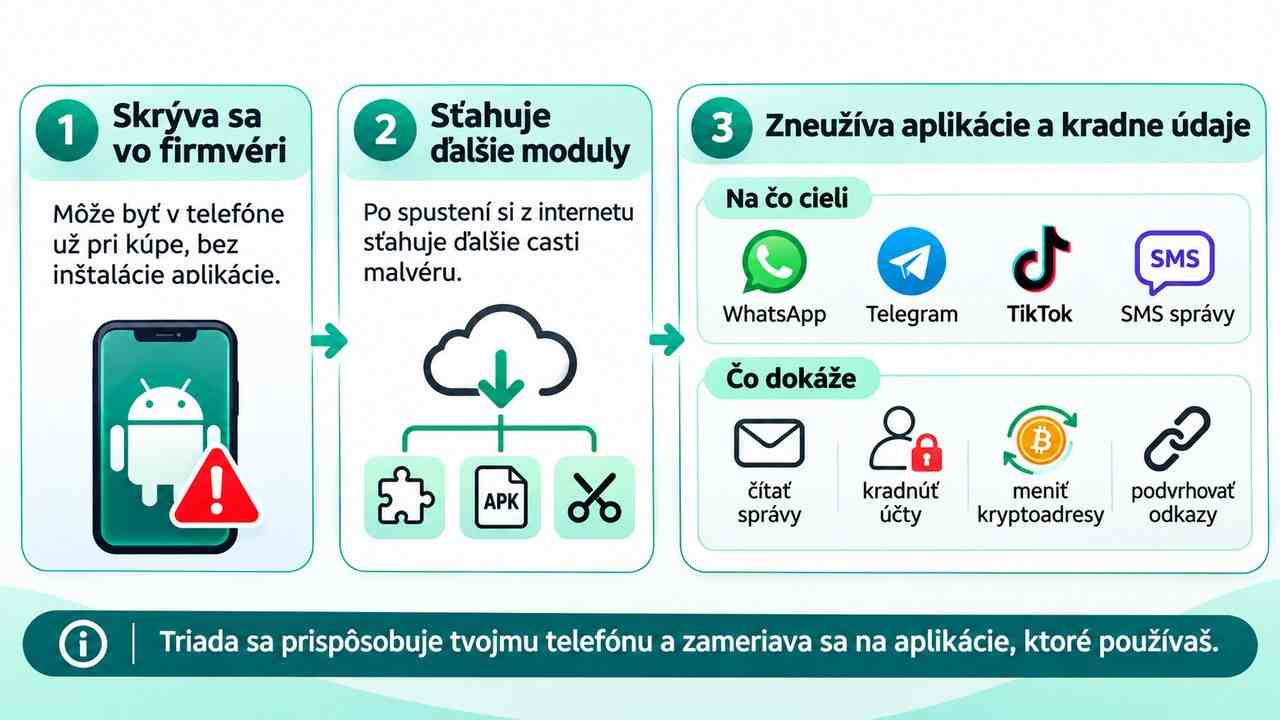
Kaspersky pri analýze z apríla 2025 odhalil variant Triada.z zabudovaný priamo do firmvéru niektorých Android telefónov. Malvér sa v zariadení nachádzal už pri jeho predaji. Používateľ si nemusel stiahnuť ani nainštalovať žiadnu škodlivú aplikáciu.
Výskumníci našli upravené systémové súbory a identifikátory firmvéru, ktoré sa nezhodovali s oficiálnymi verziami výrobcu. Pri vyšetrovaní narazili aj na sťažnosti zákazníkov, ktorí mali podozrenie, že cez internetové obchody kúpili falšované telefóny.
Súvisí s tým
Podľa Kaspersky mohli útočníci zasiahnuť do softvéru zariadení niekde v dodávateľskom reťazci, ešte pred ich predajom. Samotní predajcovia o infekcii nemuseli vedieť. Malvér ukrytý priamo vo firmvéri Android telefónov pritom bezpečnostní experti odhalili aj pri iných škodlivých programoch.
Triada zneužíva proces Zygote a preniká do spustených aplikácií Androidu
Pri analýze variantu Triada.z našiel Kaspersky škodlivý kód v upravených systémových knižniciach Androidu. Malvér zneužíval proces Zygote, z ktorého systém vytvára procesy jednotlivých aplikácií.
Triada sa cez Zygote dostávala aj do procesov legitímnych aplikácií vrátane tých z Google Play. Škodlivý kód tak mohol pracovať s údajmi, ku ktorým mala daná aplikácia prístup, a využívať jej oprávnenia.
Kaspersky odhalil aj moduly zamerané na konkrétne aplikácie. Podľa toho, čo mal majiteľ v telefóne nainštalované, dokázala Triada zachytávať komunikáciu, získavať prihlasovacie údaje alebo zasahovať do fungovania aplikácií.
Triada dokázala meniť adresy kryptomenových peňaženiek aj zachytávať SMS správy
Pri skúmaní variantu Triada.z Kaspersky zistil, že malvér dokázal pri kryptomenových transakciách podstrčiť adresu peňaženky útočníka namiesto adresy skutočného príjemcu. Škodlivý kód vedel prepísať skopírovanú adresu v schránke telefónu a zasahovať aj do QR kódov zobrazovaných v aplikáciách.
Výskumníci odhalili aj moduly na zachytávanie SMS správ, ich odosielanie bez vedomia majiteľa či krádeže prihlasovacích údajov. Triada sa zameriavala napríklad na WhatsApp, Telegram a TikTok. V internetovom prehliadači dokázala meniť odkazy, na ktoré používateľ klikol.
Malvér si zo serverov útočníkov sťahoval moduly podľa aplikácií nainštalovaných v telefóne. Ak v zariadení našiel niektorú zo služieb, na ktoré sa zameriaval, stiahol si príslušný škodlivý modul.
Kaspersky zachytil 1,66 milióna mobilných útokov. Triada.ag vedie rebríček malvéru
V rebríčku najrozšírenejšieho Android malvéru za tretí štvrťrok 2026 sa objavilo šesť variantov Triady. Okrem dominantnej Triada.ag sa doň dostali aj Triada.z, Triada.ad, Triada.ae, Triada.fe a Triada.hf. Podiel Triada.z pritom klesol z 3,23 % na 2,85 %.
Bezpečnostné riešenia Kaspersky počas tretieho štvrťroka zablokovali 1 668 368 mobilných útokov, približne o 16 % menej než v predchádzajúcich troch mesiacoch, keď ich zaznamenali 1 996 823. Štatistika zahŕňa malvér, reklamný softvér aj potenciálne nechcené aplikácie.
V rovnakom období Kaspersky identifikoval 378 456 škodlivých alebo potenciálne nechcených inštalačných balíkov pre Android. Z toho 119 688 pripadalo na bankové trójske kone.
Triada sa skrýva v systémových súboroch. Obnovenie výrobných nastavení ju nemusí odstrániť
Triada ukrytá vo firmvéri sa v zozname nainštalovaných aplikácií neobjaví. Telefón pritom môže fungovať bez problémov, bez podozrivých reklám či samovoľného otvárania aplikácií. Pri bežnom používaní si tak nemusíš všimnúť nič nezvyčajné.
Známe varianty Triady dokážu odhaliť mobilné antivírusy. Kontrolu aplikácií vieš spustiť aj cez Google Play Protect, no škodlivý kód zabudovaný do systémových súborov môže takejto kontrole uniknúť.
Kaspersky pri vyšetrovaní narazil na podozrenia z predaja falšovaných telefónov s upraveným firmvérom cez internetové obchody. Ak kupuješ zariadenie z neznámeho e-shopu, prever si predajcu aj pôvod telefónu, najmä pri cenách výrazne nižších než u oficiálnych predajcov.
Ak antivírus odhalí Triadu priamo v systémových súboroch, obnovenie výrobných nastavení ju odtiaľ nevymaže. Bežný reset ponecháva systémový firmvér nedotknutý. Napadnuté súbory treba nahradiť čistou oficiálnou verziou od výrobcu.
Ak nemáš skúsenosti s flashovaním firmvéru, obráť sa na autorizovaný servis. Bežné systémové a bezpečnostné aktualizácie Androidu nemusia prepísať časti systému, v ktorých sa malvér nachádza.
Kaspersky odporúča na infikovanom telefóne nepoužívať komunikačné aplikácie, sociálne siete ani kryptomenové peňaženky. Ak si zariadenie kúpil len nedávno a infekcia sa potvrdila, kontaktuj predajcu a uplatni reklamáciu.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Takmer 18-tisíc Android telefónov napadol malvér. Hackeri zachytili 7,6 milióna SMS vrátane bankových kódov
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 Nový Android malvér sa vydáva za bezpečnostnú aplikáciu. Kradne SMS správy aj údaje o účtochNový Android malvér VirusSecurity sa vydáva za antivírus, no kradne SMS správy, kontakty aj údaje o účtoch. Pozri sa, ako funguje a ako ho odhaliť v … · 4 min čítania
K téme
Android telefóny čelia novému vírusu: Perseus sa šíri cez tieto aplikácie, kradne údaje a prelieza aj poznámky · 3 min čítania Nový Android vírus Mantax Otax kradne PIN, OTP kódy aj správy a dokáže ťa potajomky odfotiť · 4 min čítania
 Tisíce Android telefónov napadol malvér Mirax. Hackeri cez aplikácie na videá kradli peniaze z bankových účtov · 5 min čítania
Toto by ti nemalo ujsť
 Slovenská zombie hra dostala veľkú aktualizáciu. Z Bratislavy sa teraz dostaneš až do Drážďan, pribudli nové vozidlá aj nepriatelia · 5 min čítania
 Začína sa to telefonátom z banky. Podvodníci ťa cez nový NFC trik môžu pripraviť o peniaze na účte · 4 min čítania
 Rusi majú nový útočný dron Geran-5. Pre Ukrajincov predstavuje oveľa väčší problém, skok oproti predchádzajúcej verzii je obrovský · 3 min čítania
Ďalšie správy
 VIDEO: Ukrajinci zasiahli elitnú ruskú jednotku dronov Rubicon. Ani 107 kilometrov za frontom nebola v bezpečí · 5 min čítania
 „S AI sme možno ako ľudstvo urobili chybu,“ hovorí „krstný otec“ umelej inteligencie Geoffrey Hinton · 4 min čítania
 Viac ako 50 škodlivých aplikácií z Google Play zaznamenalo 2,3 milióna stiahnutí. Malvér NoVoice prežije aj továrenský reset, tu je ich zoznam · 4 min čítania
 Prečo sa nám snívajú zvláštne sny, ktoré nedávajú zmysel? Vedci prišli s vysvetlením · 3 min čítania


 Voyager 1 dosiahne historický míľnik. Prvýkrát bude sonda od Zeme vzdialená jeden svetelný deň
 Čo sa stane s tvojimi črevami po 24 hodinách bez jedla? Vedci objavili nečakaný regeneračný proces
 Nová chyba Androidu dokáže znefunkčniť telefón. Stačí nainštalovať aplikáciu, ktorú ani nemusíš otvoriť
 Parlament definitívne odmietol novelu o kajúcnikoch. Koalícii chýbal na schválenie jediný hlas
 Protiústavný zákon nepomôže nikomu, odkazuje Taraba a opäť blokuje zmeny v Trestnom poriadku
 Zomrel slávny herec Stacy Keach. Hviezda zo seriálu Dva a pol chlapa skonala v Poľsku
 Miliardový škandál Nvidie: Prečo súkromná aféra Jensena Huanga vymazala z trhu 400 miliárd dolárov
 Vojna na Ukrajine už trvá dlhšie ako prvá svetová, upozornil prezident Pellegrini
 Trojstranné rokovania na Blízkom východe: Kyjev chce presadiť schôdzku Zelenského s Putinom
 Aké sú cesty dnes ráno na Slovensku? Na týchto miestach si dajte pozor
 Celá krajina zatvára školy, pri priehrade evakuovali obec. Charles udrie na obľúbenú destináciu
 Rúti sa níž Charles. Prinesie povodne, spadne až 300 mm a výdatné zrážky zasiahnu aj Slovensko
 Nad Talianskom sa rodí hlboká cyklóna. Alpám môže priniesť pol metra snehu a mráz až −18 °C
 Na Slovensko sa rúti niečo, čo sme tu už mesiace nemali. Počasie prinesie zvrat
 Martin na bielom koni vedel prísť vo veľkom štýle a priniesť 173 cm snehu
 Trvalé vyradenie z evidencie: Majiteľ PZP zaplatil, chybu aj tak riešil celý deň
 Krádeže katalyzátorov pokračujú: Zaplatil vyše 4000 € za nový, ukradli mu ho znova
 Drahé katalyzátory lacných jazdeniek: Tieto diely stoja viac než celé auto
 Krádeže hliníkových diskov: Ktoré autá sú najčastejším terčom zlodejov?
 BMW porazilo Toyotu aj Teslu. Nový rebríček spoľahlivosti áut má prekvapivého víťaza
 Tunel Branisko má trhliny. Hrozí, že sa v blízkej dobe zosype?
 Nový testovací polygón Scania umožní jazdiť po "nekonečnej" diaľnici
 Viete, čo všetko má moderný diesel vo výfukovom trakte?
 Autonómny autobus MAN bude jazdiť ulicami Mníchova
 Elektrická Scania jazdí po Slovensku 500 km denne
 Úžitkové vozidlá Renault posilňujú pozíciu. Trafic EV otvára ďalšiu kapitolu
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Turecko ukázalo v Paríži dvojkanón proti dronom. TOLGA vypáli až 3 200 rán za minútu a už strieľala z korvety
 Ukrajinci testujú bojového robota s plameňometom. Zverejnili zábery novej zbrane
 Rusko vyslalo vojnovú korvetu na ochranu nákladných lodí. Z Kaliningradu môžu prevážať vojenskú techniku do Afriky
 Vietnam má 2 000 tankov, no stále používa aj legendárne T-34 z druhej svetovej vojny. Dôvod súvisí s Čínou
 Japonci postavili mimoriadne tiché ponorky. Pri posledných dvoch zahodili osvedčený pohon a stavili na lítiové batérie
 Šesť hlavní a 3 000 výstrelov za minútu. Slovinsko otestovalo novú zbraň proti dronom
 FOTO z premiéry nevšednej drámy Wirbel: Krásna Judit Pecháček aj Rošková so snúbencom!
 Nemajú bieleho koňa, ale talentu na rozdávanie! Spravte si KVÍZ o najznámejších Martinoch nášho šoubiznisu
 RADIKÁLNA PREMENA známej JOJ-kárky: Je z nej úplne iná žena!
 Sexi moderátorke odvaha nechýba: CELKOM NAHÁ na verejnosti!
 Prečo môže byť smrtiaca injekcia jedným z najhorších spôsobov, ako zomrieť? Pitvy 43 popravených odhalili desivé zistenie
 Varíš zemiaky v studenej alebo horúcej vode? Chybu možno robíš hneď na začiatku
 Prečo ti káva najprv nechutí, no časom ju začneš milovať? Vedci objavili v mozgu mechanizmus, ktorý mení naše chute
 Ako vyrobiť domáci čistič na podlahy, ktorý naozaj funguje? Stačia ti tieto bežné suroviny z kuchyne
 Chemička varuje pred kombináciou dvoch bežných čističov. Pri ich zmiešaní vzniká nebezpečný plyn
 Na rezaných ružiach sa ti objavili zelené výhonky? Neodlamuj ich, môžeš z nich vypestovať nové ruže
 Toto „pekelné kura“ žilo po boku obávaného T-rexa, no živilo sa niečím úplne iným
 Prečo sa nám snívajú zvláštne sny, ktoré nedávajú zmysel? Vedci prišli s vysvetlením
 Čo sa stane s tvojimi črevami po 24 hodinách bez jedla? Vedci objavili nečakaný regeneračný proces
 Môžu GLP-1 lieky na chudnutie ako Ozempic zlepšiť aj psychiku a vzťahy? Vedci analyzovali údaje za viac ako 10 rokov
 Jadrová bomba by mohla zachrániť Zem pred dopadom asteroidu. Má to však jeden háčik
 Vedci po prvýkrát vypestovali miniatúrnu ľudskú očnú šošovku. Otvárajú sa nové možnosti liečby sivého zákalu
 Koľko alkoholu denne už škodí zdraviu? Nový výskum spochybnil zaužívané predstavy
 Na dno oceánov padá zvláštny „sneh“. Vedci odhalili jeho skrytú schopnosť, ktorá ovplyvňuje klímu Zeme
 Veľké psy starnú rýchlejšie a žijú kratšie než malé. Vedci našli v ich DNA stopu, ktorá vysvetľuje prečo
 Voyager 1 dosiahne historický míľnik. Prvýkrát bude sonda od Zeme vzdialená jeden svetelný deň
 Francúzsko obvinilo Irán z útokov na chladničky a mraziarne v potravinách naprieč Európou. Jeden z hackerských útokov zasiahol aj krvné banky
 Viac ako 50 škodlivých aplikácií z Google Play zaznamenalo 2,3 milióna stiahnutí. Malvér NoVoice prežije aj továrenský reset, tu je ich zoznam
 Tisíce Android telefónov napadol malvér Mirax. Hackeri cez aplikácie na videá kradli peniaze z bankových účtov
 Recenzia, ktorú čítaš, nemusí byť pravá. Výskumníci odhalili obrovský biznis s falošnými hodnoteniami
 Takmer 18-tisíc Android telefónov napadol malvér. Hackeri zachytili 7,6 milióna SMS vrátane bankových kódov
 Nový Android malvér sa vydáva za bezpečnostnú aplikáciu. Kradne SMS správy aj údaje o účtoch
 Začína sa to telefonátom z banky. Podvodníci ťa cez nový NFC trik môžu pripraviť o peniaze na účte
 Nová chyba Androidu dokáže znefunkčniť telefón. Stačí nainštalovať aplikáciu, ktorú ani nemusíš otvoriť
 Ruskí hackeri útočia cez program, ktorý má v počítači takmer každý. Stačí otvoriť škodlivý archív a môžu ti ukradnúť heslá