Tisíce lacných Android telefónov majú predinštalovaný vírus. Bežným spôsobom ho neodstrániš
Bezpečnostní výskumníci odhalili malvér Midnight Mimosa priamo vo firmvéri lacných Android telefónov. Infikované zariadenia našli vo viac ako 150 krajinách.

Bezpečnostní výskumníci Bitdefenderu narazili na nepríjemný problém v lacných Android telefónoch postavených na platformách MediaTek. Na tisícoch zariadení našli malvér, ktorý sa do nich nedostal cez podvodnú aplikáciu ani škodlivý odkaz. Bol tam už z výroby.
Obsah článku · 8 častí
- Malvér bol súčasťou systému, používateľ ho do telefónu nepridal
- Falošné reklamy a kliknutia zarábali peniaze bez vedomia majiteľa
- Infikovaný telefón môže posielať cudziu prevádzku cez tvoju IP adresu
- Malvér sa dostal do telefónov predávaných po celom svete
- Falošné „S24 Ultra“ a „i17 Pro Max“ sa objavili aj medzi infikovanými zariadeniami
- Stopa vedie k firmvéru podpísanému menom Shenzhen Zediel
- Midnight Mimosa sa nedá odstrániť ako bežná aplikácia
- Rovnaký ad-fraud kód našli aj v 13 aplikáciách z Google Play
Kampaň dostala názov Midnight Mimosa. Škodlivý komponent je súčasťou firmvéru, beží so systémovými oprávneniami a používateľ ho bežným spôsobom neodinštaluje. Telefón tak môže byť kompromitovaný ešte predtým, než si doň majiteľ stihne nainštalovať prvú aplikáciu.
Bitdefender vo svojom technickom rozbore kampane Midnight Mimosa uvádza, že rodinu malvéru počas približne dvoch rokov zachytil na tisícoch zariadení vo viac ako 150 krajinách.

Malvér bol súčasťou systému, používateľ ho do telefónu nepridal
Bitdefender našiel škodlivý komponent priamo medzi systémovými aplikáciami. Bol podpísaný platformovým kľúčom a bežal s právami systémového používateľa, teda s oprávneniami, ku ktorým sa obyčajná aplikácia nedostane.
Jeden z variantov používal názov com.android.system.lite. Rovnaké jadro však výskumníci našli aj pod ďalšími názvami, ktoré na prvý pohľad vyzerajú ako legitímne súčasti Androidu. Aplikácia navyše nemá ikonu v launcheri, takže majiteľ telefónu o jej prítomnosti nemusí vôbec vedieť.
Súvisí s tým
Systémové práva jej umožňujú potichu inštalovať a mazať ďalšie aplikácie, udeľovať im oprávnenia a načítavať nový kód zo serverov operátorov. Práve cez tento mechanizmus sa do zariadení dostávali ďalšie moduly kampane.
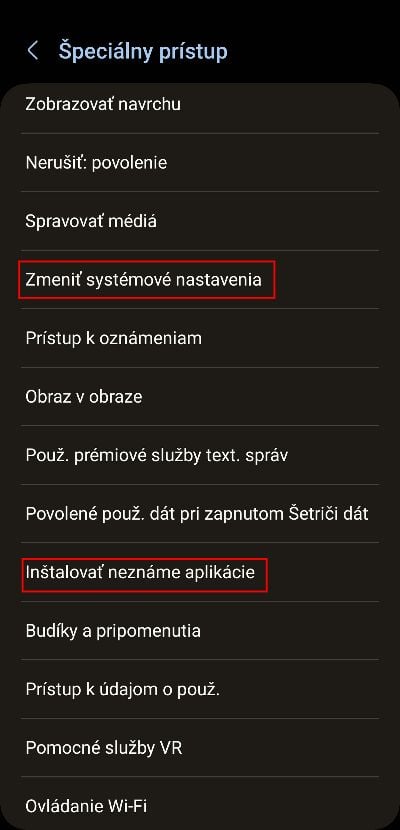
V manifeste sa objavili aj oprávnenia pre Accessibility Services, prístup k upozorneniam a SMS správam. Bitdefender ich aktívne zneužitie počas analýzy nezachytil, takže z výskumu nemožno tvrdiť, že Midnight Mimosa používateľom čítala SMS alebo obsah obrazovky. Operátori však takúto možnosť v systéme mali pripravenú.
Falošné reklamy a kliknutia zarábali peniaze bez vedomia majiteľa
Midnight Mimosa si do telefónu sťahovala ďalšie aplikácie, ktoré navonok vyzerali ako počasie, AppLock, poznámky, OCR, správca súborov či nástroj na úpravu zvuku. Bitdefender ich napočítal najmenej 32.
Niektoré z nich mali jedinú úlohu a to vyrábať falošné reklamné zobrazenia a kliknutia. Výskumníci v kóde našli aj nastavenia, ktoré určovali, ako často sa má klik vykonať, kam má smerovať a koľko takýchto interakcií systém za určitý čas vytvorí.
Aplikácie sa pritom v zariadení striedali. Systémový komponent ich nainštaloval, nechal chvíľu bežať a neskôr odstránil, pričom mohol nasadiť inú. Operátori tak menili spôsob, akým z telefónu zarábali, a zároveň sťažovali sledovanie jednotlivých payloadov.
Pri inštalácii išli ešte ďalej. Malvér pred nasadením payloadu dočasne vypol Google Play Store, teda balík com.android.vending. Bitdefender predpokladá, že cieľom bolo obmedziť zásah Play Protectu. Po inštalácii Obchod Play znova zapol, pričom kód obsahoval aj mechanizmus, ktorý ho aktivoval pri prítomnosti používateľa.

Infikovaný telefón môže posielať cudziu prevádzku cez tvoju IP adresu
Bitdefender našiel medzi nasadzovanými modulmi aj aplikáciu com.mobile.applock.en, ktorá z telefónu robila residential proxy. Zariadenie sa po pripojení k riadiacemu serveru zaregistrovalo ako uzol a čakalo na pokyny, kam má presmerovať prevádzku.
Server mu mohol poslať konkrétnu adresu a port. Telefón následne vytvoril spojenie s cieľom a prenášal dáta oboma smermi cez pripojenie svojho majiteľa.
Pre cieľovú službu potom prevádzka prichádzala z IP adresy bežného používateľa, nie zo servera v dátovom centre. Práve preto sú takéto zariadenia zaujímavé pre prevádzkovateľov proxy sietí.
Výsledkom je telefón, ktorý môže bez vedomia majiteľa fungovať ako vzdialene ovládaný uzol cudzej siete a prenášať dáta, s ktorými jeho používateľ nemá nič spoločné.
Malvér sa dostal do telefónov predávaných po celom svete
Bitdefender zaznamenal Midnight Mimosa počas približne dvoch rokov na tisícoch zariadení vo viac než 150 krajinách. Najviac prípadov pochádzalo z Mexika, Francúzska a Talianska, nasledovali Spojené štáty, Nemecko, Brazília a Španielsko.
Infikované telefóny sa objavili aj v Afrike, juhovýchodnej Ázii či na Blízkom východe. Bitdefender preto spája ich rozšírenie najmä s lacným hardvérom, ktorý sa predáva cez medzinárodné online trhoviská.
Falošné „S24 Ultra“ a „i17 Pro Max“ sa objavili aj medzi infikovanými zariadeniami
V dátach Bitdefenderu sa objavovali názvy ako S24 Ultra, S25 Ultra či S26 Ultra, no pri bližšom pohľade nešlo o originálne Samsungy. Lacné MediaTek zariadenia sa za známe modely jednoducho vydávali.
Podobne to bolo s názvami i17 Pro Max, i16 Pro Max či 17 Pro Max. Výskumníci narazili aj na telefóny, ktoré hlásili modelové kódy podobné tým, aké používa Samsung, hoci so Samsungom nemali nič spoločné.
V telemetrii sa však objavili aj reálne modely. Medzi najčastejšie patrili Doogee S200 X a Cubot KINGKONG X. Bitdefender ich uvádza ako zariadenia, na ktorých Midnight Mimosa zachytil, nie ako dôkaz, že malvér obsahuje každý predaný kus týchto modelov.
Stopa vedie k firmvéru podpísanému menom Shenzhen Zediel
Na časti zariadení bol firmvér podpísaný certifikátmi s menom Shenzhen Zediel. Bitdefender však upozorňuje, že z toho nemožno vyvodiť, že firma malvér vytvorila alebo ho do telefónov vedome vložila.
Bitdefender tiež nevie, v ktorej fáze sa škodlivý komponent dostal do ROM. Mohlo k tomu dôjsť už u ODM výrobcu, pri úprave firmvéru alebo neskôr pri distribúcii zariadení.
Rovnaký malvér sa navyše objavil aj na telefónoch, ktorých firmvér certifikátom Zediel podpísaný nebol.
Midnight Mimosa sa nedá odstrániť ako bežná aplikácia
Škodlivý komponent je súčasťou systémovej partície, takže ho z telefónu neodstrániš ako obyčajnú aplikáciu.
Bitdefender uvádza, že škodlivý komponent sa dá odstrániť prehraním firmvéru čistou verziou alebo vypnúť cez ADB. Pri takomto type infekcie teda nestačí obyčajné odinštalovanie aplikácie.
Rovnaký ad-fraud kód našli aj v 13 aplikáciách z Google Play
Bitdefender našiel aj 13 aplikácií distribuovaných cez Google Play, ktoré používali rovnaký ad-fraud kód a komunikovali s rovnakou infraštruktúrou. Išlo napríklad o aplikácie na úpravu zvuku, QR nástroje, obnovovanie správ, počasie, poznámky či OCR.
Na rozdiel od komponentu zabudovaného vo firmvéri však nemali systémové privilégiá. Nemohli preto potichu inštalovať ďalšie aplikácie ani im udeľovať oprávnenia.
Reklamy dokázali zobrazovať aj mimo vlastného rozhrania a niekedy aj v čase, keď používateľ telefón vôbec nepoužíval. Bitdefender pritom našiel rovnaký ad-fraud kód v aplikáciách z Google Play aj vo firmvéri lacných zariadení.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Android Auto môže prestať fungovať na miliónoch starších telefónov. Google chystá zmenu pre tieto smartfóny · 4 min čítania
 Tvoj Android môže potichu slúžiť cudzím ľuďom ako internetová brána. V botnete skončilo vyše 187-tisíc zariadení · 5 min čítania
 Tvoj Android bude lepšie chránený pred hackermi. Google pridáva šesť nových bezpečnostných funkcií · 5 min čítania
 V telefónoch s Androidom sa používateľom začala zobrazovať nová aplikácia, ktorú neinštalovali. Mnohých vystrašila. Toto je dôvod, prečo ju tam máš · 3 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Android
Google pridá do tvojho Androidu novú ochranu pred podvodmi. Falošný bankár to bude mať ťažšieAndroid dostáva nové ochrany pred podvodnými hovormi. Overí, či ti naozaj volá banka, upozorní na podvrhnuté číslo a zasiahne aj pri podozrivej inštalácii aplikácie.Martin Borko · · 4 min čítania Podvodník dnes dokáže pri hovore sfalšovať aj telefónne číslo banky, takže samotný údaj na displeji ti veľa negarantuje. Google preto pridáva do Androidu funkciu Verified Financial Calls, ktorá má overiť, či telefonát naozaj iniciovala tvoja banka.Kontrola funguje cez jej oficiálnu aplikáciu v telefóne. Ak banka hovor nepotvrdí ako legitímny, Android ho môže vyhodnotiť ako podozrivý a ukončiť. Cieľ je dostať spoofing pod kontrolu ešte skôr, než s …Pokračovať v čítaní

 Andrej Danko o rozpočte: Dôchodcom pridáme, transakčná daň v roku 2027 skončí
 Andrej Babiš pri voľbách: V českej politike už neprevláda spolupráca, ale nepriateľstvo a nenávisť
 SaS vyzýva Šutaja Eštoka: Rešpektujte súd a umožnite návrat vyšetrovateľa Čurillu
 Právny štát má prednosť pred silou: Von der Leyenová reaguje na Nobelovu cenu Šéfka eurokomisie chvá
 Robert Kaliňák odmieta kritiku armády: Tvrdenia o zanedbanej infraštruktúre sú klamstvo
 Maroš Šefčovič po rokovaniach v Číne: Dohodli sme obmedzenie dovozu hybridných áut
 Viac ako 130 zemetrasení v priebehu pár hodín. Odborníci situáciu pozorne monitorujú
 Blesk poškodil kostol zo 17. storočia
 Tornádo zdevastovalo pobrežie obľúbenej Sicílie. Pozrite si VIDEO
 Počasie na zajtra: V sobotu pribudnú mraky a objaviť sa môžu aj slabé prehánky. Kde s nimi počítať?
 Východ Slovenska si pripomína 3. výročie silného zemetrasenia. V jednej z obcí stále opravujú škody
 Prvá snehová kalamita v Európe. Sneh zastavil dopravu, napadlo vyše 15 cm
 Nové BMW iX4 oficiálne. Elektrický nástupca X4 sľubuje dojazd 828 kilometrov
 Ďalší milionár? Mercedes V220d má 2 milióny km! Čo všetko menili?
 Tesla FSD na Slovensku už čoskoro? Minister dopravy oznámil veľkú novinku!
 Renault 4 dostal menšiu batériu a slabší motor. Podarí sa znížiť jeho základnú cenu?
 Nový Volkswagen ID. Tiguan oficiálne. Elektrické SUV sa zbavuje mena ID.4
 Nové BMW iX3 M60: ani to nie je „pravé eMko“, ale má viac ako 600 koní
 Kia PV7 mieri nad PV5. Väčšia elektrická dodávka odvezie tri europalety
 Nový Volkswagen Amarok má dostať čínsky základ. Rozlúči sa s Fordom aj európsky model?
 Peugeot Partner Active: Lacnejší základ má slovenské ceny aj praktické sedadlo
 Nový MAN eTGX má dlhšiu kabínu. Čo tým získajú dopravcovia?
 Thermo King mení ovládanie chladenia. Novinka funguje aj na Slovensku
 Predlžovač dojazdu Mahle: Elektrickým kamiónom pomôže spaľovací motor
 Thajská kráľovná sama pilotovala stíhačku Gripen. Jej prvý samostatný let sledoval kráľ
 Ukrajinci získali nový ruský dron Molnija-13. Je 1,5-krát väčší a poháňajú ho štyri motory
 Litva po takmer štyroch rokoch dostala Switchblade 600. Prvých „lovcov tankov“ pritom očakávala už v roku 2024
 450 Tomahawkov a takmer 3 700 bojových vzletov. Američania zverejnili bilanciu nasadenia USS Abraham Lincoln proti Iránu
 Obrovské americké vznášadlo odvezie 67 ton nákladu priamo na pláž. Námorníctvo objednalo ďalšie dva kusy
 Nový Bradley už prichádza k americkým vojakom. Rakety a drony má zničiť skôr, než zasiahnu vozidlo
 Úsmevná pikoška o Fialovej a Studenkovej: V tomto spolu súperia!
 Režisér Juraj Nvota otvoril dvere do svojho súkromia: Toto je jeho 12-ročný Maťo!
 Martin Malachovský prehovoril o živote s diagnózou: Mrazivé proroctvo jeho mamy!
 Známeho herca prepadli ozbrojení lupiči: Kvôli hodinkám ho takmer zabili!
 Je perlivá voda zdravá? Takto vplýva na žalúdok, reflux a zuby
 Zostávajú ti po ponožkách hlboké ryhy na členkoch? Takto zistíš, kedy už nejde len o bežný otlak
 Prečo mačka nosí topánky po byte a prečo si na ne ľahá?
 Prečo sa ti točí hlava pri rýchlom vstávaní z postele či stoličky? Toto sa v tej chvíli deje v tvojom tele
 Ako často perieš psí pelech a ako ho správne vyčistiť? Toto v ňom zostáva aj po dôkladnom vysávaní
 Sú bio vajcia naozaj zdravšie a výživnejšie než bežné? Pozri sa, či sa za ne oplatí priplatiť
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Pozor na tento e-mail od Googlu: Je úplne legitímny, napriek tomu ťa môže zaviesť k podvodníkom
 Google práve sprístupnil všetkým nástroj, ktorý ti pomôže zistiť, či sa pozeráš na realitu alebo AI
 FBI udrela na čínskych hackerov. Znefunkčnila nástroje, ktorými útočili na letiská aj energetiku
 Online podvodníkovi stačí 10 minút a pár dolárov. Cez nový BlueKit dokáže pripraviť phishingový útok aj bez znalosti programovania
 Google pridá do tvojho Androidu novú ochranu pred podvodmi. Falošný bankár to bude mať ťažšie
 Nový online podvod cieli na AI nadšencov. Falošné reklamy kradnú heslá aj overovacie kódy
 Vracia sa známy podvod, pri ktorom ti útočník najprv pošle peniaze. Pig butchering môže nachytať aj teba
 Používaš WhatsApp aj na počítači či ďalšom mobile? Pri citlivých chatoch sa chystá dôležitá zmena
 Máš aktualizovaný WhatsApp? Stačilo kliknúť na Reel a aplikácia ťa mohla poslať na server útočníka