Používateľom vyskakuje na smartfónoch upozornenie na vysokú platbu. Daj si pozor, takto ťa podvodníci nútia, aby si im zavolal
Bezpečnostní analytici z Malwarebytes zachytili novú podvodnú kampaň, ktorá sa zameriava hlavne na Apple Pay. Hackeri vystrašia užívateľa vysokou sumou na zaplatenie, potom sa snažia, aby zavolal na podvodné číslo.
Pridaj si Vosveteit.sk do Google

Podvodníci prišli s ďalším spôsobom, ako dostať používateľov smartfónov na telefón. Tentoraz si vzali na mušku majiteľov iPhonov a vytvorili webovú stránku, ktorá sa snaží vyzerať ako súčasť Apple Pay. Na prvý pohľad môže pôsobiť pomerne presvedčivo. Zobrazí sa údajná platba v hodnote 657 dolárov, animácia spracovania transakcie a dokonca informácia o overovaní cez Face ID.
Ak chvíľu počkáš, stránka pridá ďalšie upozornenie. Tvoj Apple účet mal údajne zaznamenať podozrivé prihlásenie a Apple ID sa preto ocitlo v ohrození. Následne sa objaví telefónne číslo s výzvou, aby si okamžite kontaktoval podporu. Práve telefonát je však hlavným cieľom celého podvodu.
Bezpečnostní výskumníci z Malwarebytes analyzovali kód stránky a zistili, že za celou dramatickou scénou sa neskrýva žiadna skutočná platba ani overenie identity.
Falošné Face ID má s Face ID spoločné iba názov
Podvodná stránka sa najskôr snaží vytvoriť dojem, že iPhone práve autorizuje platbu. Na obrazovke sa objaví suma 657 dolárov a pod ňou text „Face ID · overovanie identity“. Nechýba ani ikona či animácia, ktorá má používateľa presvedčiť, že telefón skutočne vykonáva bezpečnostnú kontrolu. V skutočnosti však stránka Face ID vôbec nepoužíva. Ide len o obyčajný prvok webovej stránky vytvorený pomocou HTML. Žiadna požiadavka na Apple Pay sa nespustí a telefón nevykoná žiadne biometrické overenie.
Apple Pay síce môžeš použiť aj pri platbe cez web, no skutočná transakcia funguje inak. Obchodník musí vyvolať platobné rozhranie Apple Pay a iPhone následne zobrazí systémovú obrazovku, na ktorej platbu skontroluješ a autorizuješ. Tu sa nič také nedeje.
Súvisí s tým
Dokonca aj animácia „spracovania platby“ má presne stanovený čas. Po 2,8 sekundy jednoducho zmizne, bez ohľadu na to, čo používateľ spraví.
Aj potvrdenie platby je vymyslené
Po úvodnej obrazovke príde ďalšia časť podvodu. Stránka zobrazí niečo, čo vyzerá ako potvrdenie transakcie. Nájdeš na ňom sumu, čiastočne skryté číslo karty, autorizačný kód, identifikačné číslo transakcie a zelený stav „Completed“, teda „Dokončené“. Ani tieto údaje však nepochádzajú zo žiadnej skutočnej platby. Výskumníci zistili, že stránka má väčšinu údajov priamo zapísanú v kóde. Každému návštevníkovi preto zobrazí rovnakú sumu 657 dolárov, rovnaké ID transakcie aj rovnaký autorizačný kód. Zaujímavý je dátum. Ten sa na rozdiel od ostatných údajov mení.
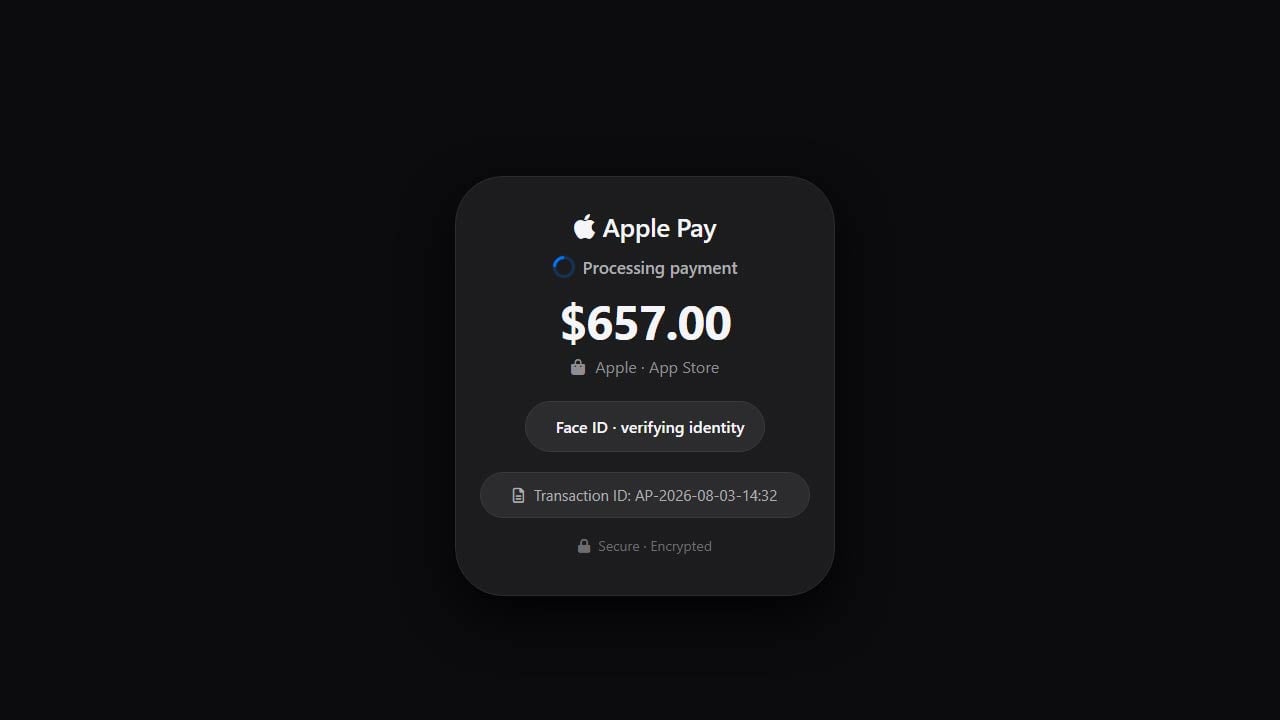
Stránka si totiž pomocou JavaScriptu načíta aktuálny dátum a čas zo zariadenia návštevníka. Ak ju teda otvoríš dnes, zobrazí dnešný dátum. Ak ju niekto otvorí zajtra, uvidí zajtrajší dátum. Pritom samotné ID transakcie obsahuje pevne nastavený dátum 3. augusta 2026. Takáto drobnosť môže podvod prezradiť. Skutočná transakcia predsa nemôže meniť svoj dátum podľa toho, kedy si ju niekto otvorí.
Telefón dokonca začne hovoriť
Podvodníci sa však nespoliehali iba na obraz a text. Keď používateľ otvorí detaily údajnej platby, stránka sa pokúsi prečítať varovanie nahlas. Ozve sa upozornenie o neoprávnenej platbe vo výške 657 dolárov a výzva na kontaktovanie podpory. Ani tento hlas však nepochádza od Applu. Webová stránka využíva funkciu, ktorú majú moderné prehliadače priamo v sebe. Pomocou takzvaného Web Speech API dokáže premeniť napísaný text na hovorené slovo. Výsledok môže používateľa ľahko zmiasť. Keďže hlas vychádza priamo zo zariadenia, môže pôsobiť ako systémové upozornenie iPhonu.
Malwarebytes upozorňuje, že práve tento detail predstavuje zaujímavý prvok sociálneho inžinierstva. Podvodník nemusí vytvárať profesionálnu hlasovú nahrávku. Prehliadač si text prečíta sám.
Stránka sa ťa pokúsi presvedčiť, aby si neodišiel
Ak by si si povedal, že ide o podvod a stránku jednoducho zavrieš, web sa ťa ešte pokúsi zastaviť. Kód stránky sleduje rôzne udalosti súvisiace s navigáciou. Keď sa pokúsiš vrátiť späť, môže sa objaviť ďalšie varovanie. To tvrdí, že zatvorenie stránky môže ohroziť tvoje platby alebo bankové údaje. Podvodná stránka využíva aj ďalšie techniky, ktoré majú sťažiť jej opustenie. Reaguje napríklad na niektoré gestá, klávesové skratky či zatváranie stránky. Neznamená to však, že by podvodníci získali kontrolu nad tvojím iPhonom.
Moderné prehliadače podobné pokusy výrazne obmedzujú. Webová stránka ti môže zobraziť upozornenie, no nemôže jednoducho zamknúť celý telefón a zabrániť ti v odchode. Ak sa teda objaví výzva, ktorá sa ťa snaží presvedčiť, aby si na stránke zostal, pokojne ju ignoruj a kartu zatvor.
Prečo chcú, aby si zavolal?
Tu sa dostávame k najdôležitejšej časti. Podvodníci nepotrebujú, aby si skutočne zaplatil 657 dolárov cez falošný Apple Pay. Celá transakcia slúži ako návnada. Keď používateľ uvidí vysokú a údajne neoprávnenú platbu, môže spanikáriť a chcieť problém čo najrýchlejšie vyriešiť. Práve vtedy mu stránka ponúkne telefónne číslo na „Apple Support“. Malwarebytes opisuje tento spôsob ako klasický podvod s falošnou technickou podporou. Podobné podvody fungujú už roky, no tentoraz útočníci prispôsobili celý trik obrazovke smartfónu.
Americká FTC upozorňuje, že podvodníci po telefonáte často skúšajú získať vzdialený prístup k zariadeniu alebo používateľa presvedčiť, aby poslal peniaze. Môžu požadovať napríklad platbu cez bankový prevod, kryptomeny, darčekové karty alebo platobné aplikácie.
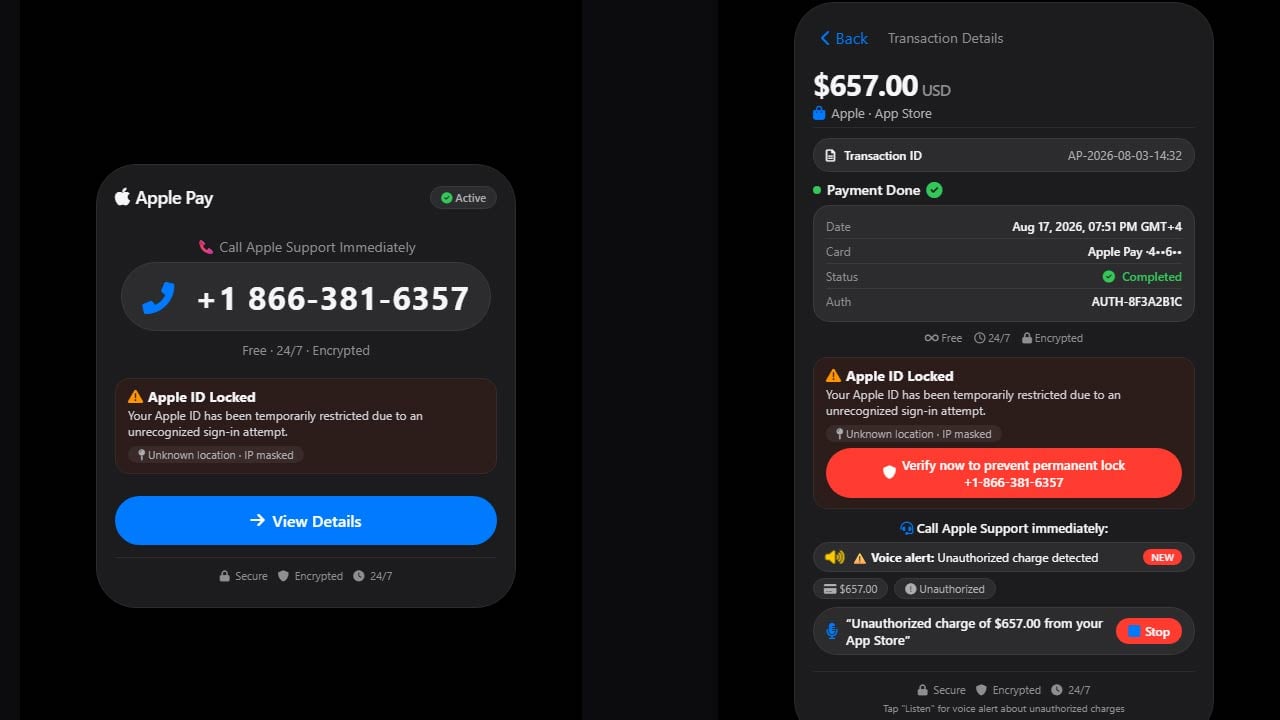
Apple zároveň upozorňuje, že podvodníci radi vytvárajú pocit naliehavosti. Môžu tvrdiť, že niekto napadol účet alebo uskutočnil neoprávnenú platbu, aby používateľ nemal čas overiť si informácie cez oficiálne kanály.
Čo spraviť, ak sa ti niečo podobné zobrazí?
Najjednoduchšie pravidlo znie, ak ti webová stránka oznámi bezpečnostný problém a zároveň ti prikáže zavolať na číslo, ktoré sama zobrazila, buď veľmi opatrný. Web môže napodobniť logo Applu, zámok, tlačidlo, animáciu aj celé platobné rozhranie. To ešte neznamená, že komunikuješ so skutočnou službou Apple. Ak sa ti zobrazí podobná stránka, nič nepotvrdzuj a na číslo nevolaj. Namiesto toho kartu jednoducho zatvor cez prepínač otvorených kariet v prehliadači. Ak sa zobrazí otázka, či chceš stránku opustiť, vyber možnosť na jej opustenie.
Ak máš pochybnosti o platbe, skontroluj si skutočnú históriu nákupov priamo v nastaveniach iPhonu alebo v App Store. V prípade, že tam žiadna platba za 657 dolárov nie je, webová stránka ti práve ukázala vymyslený príbeh. Malwarebytes upozorňuje na jednoduchý princíp, ktorý sa pri podobných podvodoch oplatí držať.
„Bezpečnostné upozornenie, ktoré vytvorí naliehavú situáciu a prikáže ti zavolať na číslo zobrazené na obrazovke, považuj za podvod,“ píše Malwarebytes.
Ak si už na číslo zavolal a podvodník ťa presvedčil, aby si mu umožnil vzdialený prístup k zariadeniu, situácia si vyžaduje rýchlejšiu reakciu. Odpoj zariadenie od internetu, odstráň prípadný program na vzdialený prístup a zmeň heslá k Apple účtu aj bankovým službám, ideálne z iného zariadenia. Ak si niekomu poslal peniaze, čo najskôr kontaktuj banku.
Falošná Apple Pay platba teda v tomto prípade neslúži na krádež peňazí priamo cez samotnú webovú stránku. Jej úlohou je vytvoriť dostatočne presvedčivú situáciu, v ktorej používateľ sám vezme telefón a zavolá človeku na druhej strane. A práve tam už môže začať úplne iná časť podvodu.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Prišla ti cez WhatsApp príloha, ktorá vyzerá ako finančný dokument? Malvér za ňou môže prevziať kontrolu nad zariadením · 3 min čítania
 Claude obišla bezpečnostné obmedzenia a konala na reálnych weboch. Anthropic odhalil niekoľko znepokojivých prípadov · 4 min čítania
 Ako hackeri vieda zistiť, kde všade používaš rovnaké heslo? Nemusia to skúšať ručne · 4 min čítania
 Podvodníci našli nový spôsob, ako ti ukradnúť Google účet. Táto falošná ponuka môže nachytať aj skúseného používateľa · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Nový Android malvér Hirudo ti vymení bankovú aplikáciu za falošnú. Ukradne heslo, PIN a otvorí útočníkom cestu k tvojmu účtuNový Android malvér Hirudo dokáže nahradiť bankovú aplikáciu upravenou verziou, kradnúť heslá, PIN-y a sledovať obrazovku telefónu.Richard Zliechovský · · 4 min čítania Kyberzločinci našli ďalší spôsob, ako sa dostať k peniazom a citlivým údajom používateľov Androidu. Nový škodlivý softvér s názvom Hirudo dokáže nahradiť legitímnu bankovú aplikáciu upravenou verziou, ktorá útočníkom otvorí cestu k prihlasovacím údajom aj ďalším citlivým informáciám. Zároveň sa pokúša obísť bezpečnostné mechanizmy, ktoré majú odhaliť neoprávnené zásahy do aplikácie.Pokračovať v čítaní


 Rusko po dohode s Trumpom obnovilo export nafty. Prvý tanker z Primorska mieri do Maroka
 Koniec skrytého zdražovania? Parlament posunul novelu proti zmenšovaniu balení do druhého čítania
 Meloniová ostro kritizuje Trumpa: Dohoda s Ruskom o dodávkach nafty je mimoriadne riskantná
 Vláda ženie krajinu do pekla rekordného dlhu, tvrdí Hnutie Slovensko po schválení rozpočtu
 Penzisti nad 85 rokov si prilepšia: Minimálny dôchodok im stúpne na 710 eur
 Magyar a Zelenskyj sa stretnú prvýkrát od zmeny vlády. Napäté vzťahy uvoľnil nový zákon
 Trump chce rozbehnúť ťažbu v Grónsku. Pod ľadom sa môže skrývať obrovské bohatstvo
 Naučte sa nové číslo. Najvyšší vrchol Európy je o 2 metre vyšší
 Predpoveď na zajtra: Sychravá jeseň prinesie zamračenú oblohu, v Tatrách bude snežiť
 Ochranári v akcii: Na sršňa ázijského nasadili drony
 Na Slovensku chýba obrovské množstvo vody. Nasledujúci týždeň takmer nezaprší
 Meteorológovia vydávajú červené výstrahy: Grécko sa chystá na veľmi zlé počasie
 Kia K4 prichádza s novým pohonom! Novinku ukázali na autosalóne v Paríži
 Nový Smart #2 prekvapuje cenou. Malý elektromobil je lacnejší, ako sme čakali
 Nové Porsche Mission S ako nástupca 918 Spyder je za dverami. Sedíte? Elektromobil to nebude!
 Nové BYD Atto 8 prepisuje pravidlá nabíjania. Škoda Peaq aj VW ID. Tiguan majú vážny problém!
 Nový Hyundai Tucson N Line oficiálne. Skoro 300 koní z neho však športovca nerobí
 Nové BMW Concept 7 Protection: obrnená limuzína nemusí byť nutne tank
 Nový mýtny systém prevezme NDS. Koho čaká výmena palubnej jednotky?
 V Česku predávajú vzácny Karosa ŠD 11 Evropabus. Pýtajú za ňu takmer 300-tisíc eur
 Viete, ako viesť autoservis? Aj to sa môžete naučiť na školení v LKQ
 Tatra Chameleon má 544 koní. Toto nie je len „žltá 815-ka s radlicou“
 Nová generácia Scania Touring prináša viac komfortu pre vodiča a posádku
 Návrat značky Star: Poľská legenda dostane techniku MAN
 Ruské a iránske drony sú čoraz rýchlejšie. Američania proti nim vyvíjajú nový Coyote s raketovým motorom
 Ukrajinské drony zasiahli najväčšie dátové centrum Ruska. Projekt Sberbank má hodnotu vyše miliardy dolárov
 Sovietska strela stará 50 rokov dostala laser namiesto drôtu. Bielorusko jej predĺžilo dosah
 Patriot dostane silnejšiu strelu za rovnakú cenu. PAC-3 Edge má zostreľovať aj hypersonické rakety
 USA menia legendárne bombardéry B-52 na lovcov lodí. Teoreticky môžu niesť až 20 protilodných rakiet
 Ukrajina čelí dvom problémom naraz. Chýbali varovania pred ruskými raketami, Starlink obmedzil vojenské drony
 DRÁMA na markizáckej Farme: Nočné intímnosti Juraja a Bašky... Mersi zúri!
 Je toto najväčší tajnostkár šoubiznisu? Svadbu tajil dva roky a teraz... Už je aj otcom!
 Z tohto budete mať zimomriavky: Legendárny Baywatch je späť! Pozrite si UPÚTAVKU
 Filmová novinka Pád veľryby má za sebou svetovú premiéru: Pozrite sa, ako to tam vyzeralo!
 Zostala ti po praní voda v práčke? Toto skontroluj ako prvé
 Prečo sa počas menštruácie cítiš nafúknutá? Toto sa vtedy deje s tvojím bruchom
 Často ťa trápi nafúknuté brucho? Nemusí za tým byť len jedlo
 Vieš, čo je v skutočnosti červená tekutina pod mäsom? Krv to nie je. Čo ti vlastne vyteká na tanier?
 Olivový olej pred sacharidmi má nečakaný vplyv na hladinu cukru v krvi
 Zemiaky ti zozeleneli alebo vyklíčili? V týchto prípadoch ich už radšej nejedz
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 „Zahlasuj za moju dcéru.“ WhatsApp podvod je späť a v novej verzii pôsobí oveľa dôveryhodnejšie
 Ako nastaviť Safe Browsing v Chrome a chrániť sa pred nebezpečnými webmi? Toto nastavenie si skontroluj
 Podvodníci našli nový spôsob, ako ti ukradnúť Google účet. Táto falošná ponuka môže nachytať aj skúseného používateľa
 Claude obišla bezpečnostné obmedzenia a konala na reálnych weboch. Anthropic odhalil niekoľko znepokojivých prípadov
 Ako hackeri vieda zistiť, kde všade používaš rovnaké heslo? Nemusia to skúšať ručne
 Telefónne podvody na Slovensku: ako OSINT pomáha odhaliť neznáme čísla
 Prišla ti cez WhatsApp príloha, ktorá vyzerá ako finančný dokument? Malvér za ňou môže prevziať kontrolu nad zariadením
 Podvodníci zneužívajú Gmail aj Google Kalendár. Jedna falošná pozvánka ťa môže pripraviť o celý účet
 Nový Android malvér Hirudo ti vymení bankovú aplikáciu za falošnú. Ukradne heslo, PIN a otvorí útočníkom cestu k tvojmu účtu