Známy program s miliónmi stiahnutiami napadli hackeri priamo pri zdroji. Používatelia si malvér sťahovali z legitímnej stránky
Hackerom sa podarilo infikovať populárny nástroj DAEMON Tools, pričom infikovanú verziu si užívatelia sťahovali z legitímnej stránky.

Populárny program DAEMON Tools, ktorý slúži na vytváranie a používanie obrazov diskov, sa dostal do centra vážneho bezpečnostného incidentu. Výskumníci z Kaspersky totiž odhalili supply chain útok, pri ktorom útočníci infikovali oficiálne inštalátory programu škodlivým kódom. Útok bol mimoriadne nebezpečný aj kvôli tomu, že používatelia sťahovali softvér priamo z legitímnej stránky a súbory niesli platné digitálne podpisy vývojárov.
Podľa analýzy sa kompromitované verzie objavili už 8. apríla 2026. Konkrétne išlo o verzie 12.5.0.2421 až 12.5.0.2434. Škodlivý kód sa ukryl priamo v súboroch programu, takže bežný používateľ prakticky nemal šancu čokoľvek spozorovať. Výskumníci upozornili, že prvá vlna útoku zasiahla tisíce zariadení vo viac než stovke krajín, pričom útoky sa objavili aj u nás.
Väčšina obetí síce čelila len prvotnej infekcii, no malá časť dostala oveľa nebezpečnejší druh škodlivého softvéru, čo naznačilo, že útočníci si mohli obete vyberať.
Hackeri sa ukrývali za bežnú aktualizáciu
Ako sme spomenuli hneď v úvode, užívateľ si škodlivé súbory stiahol z legitímnej stránky a niesli oficiálny digitálny podpis spoločnosti AVB Disc Soft, teda vývojára DAEMON Tools. V tomto prípade sa nestalo, že by užívateľ spustil podozrivý crack alebo pirátsku aplikáciu, ako to býva zvykom pri podobných útokoch.
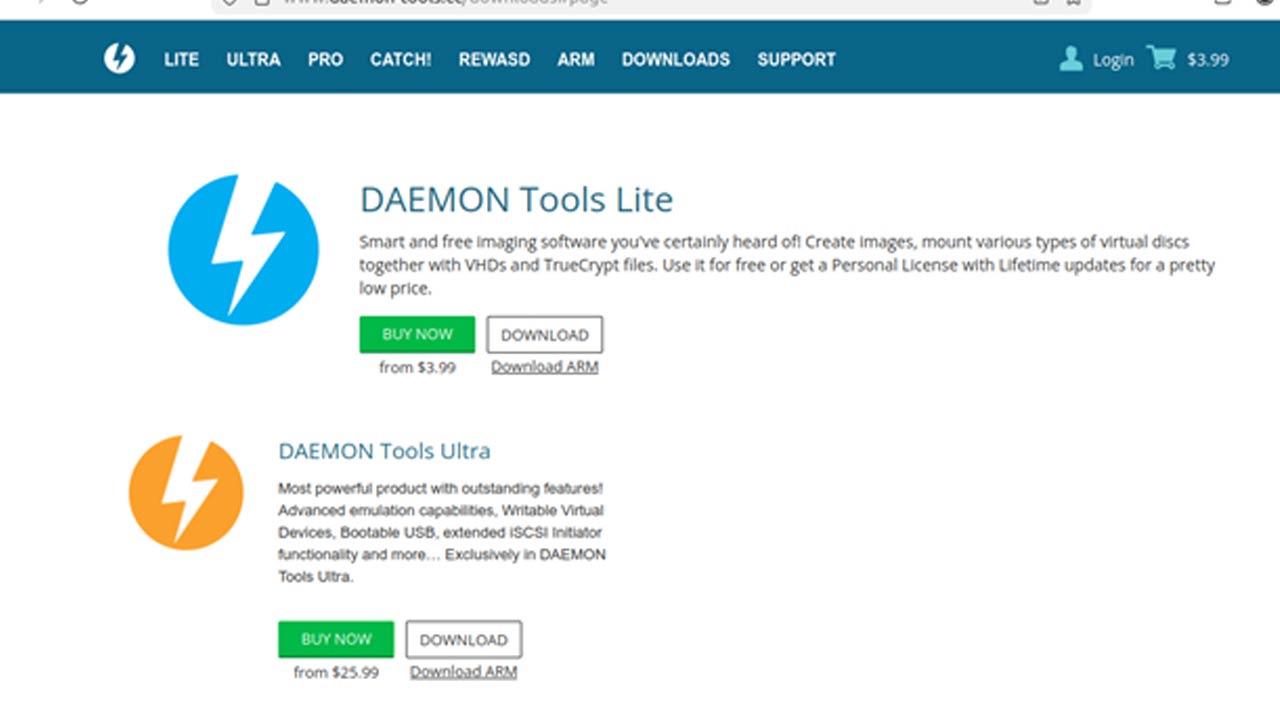
Po spustení inštalátora sa aktivovali tri infikované súbory, DTHelper.exe, DiscSoftBusServiceLite.exe a DTShellHlp.exe. Následne sa v počítači spustili zadné vrátka, ktoré dali útočníkom prístup k infikovanému zariadeniu. Tento backdoor následne komunikoval so škodlivým serverom cez internet. Adresa pritom zámerne pripomínala oficiálnu doménu programu, aby nevyvolala podozrenie. Výskumníci upozornili, že útočníci si doménu zaregistrovali len krátko pred začiatkom útoku.
Súvisí s tým

Odborníci z Kaspersky poukazujú aj na to, že metóda útoku nespustila reakciu antivírových programov, kvôli technike, ktorú útočníci použili. Moderný malvér už totiž nefunguje ako klasický „vírus“, ktorý vytvorí vlastný podozrivý proces. Útočníci namiesto toho zneužijú legitímne nástroje systému Windows. Bezpečnostní experti tento prístup označujú ako „Living off the Land“.
V prípade DAEMON Tools dokázal škodlivý kód preniknúť priamo do procesov ako notepad.exe alebo conhost.exe. Tento postup sa označuje ako injekcia do pamäte. Pre bezpečnostný softvér potom situácia vyzerá oveľa menej podozrivo. Namiesto neznámeho vírusu totiž internetovú komunikáciu vykonáva obyčajný Poznámkový blok alebo systémový proces Windows.
Prvá fáza útoku slúžila hlavne na prieskum. Infikovaný program si z internetu stiahol ďalší nástroj, ktorý zozbieral množstvo systémových údajov. Malvér získal názov počítača, MAC adresu, zoznam nainštalovaných programov, aktívne procesy aj jazyk systému. Následne všetky dáta odoslal na riadiaci server útočníkov.
Výskumníci našli v škodlivom kóde viacero čínskych reťazcov textu, čo naznačilo možné prepojenie na čínsky hovoriacu skupinu. Kaspersky však zatiaľ útok oficiálne nepripísal konkrétnemu aktérovi.
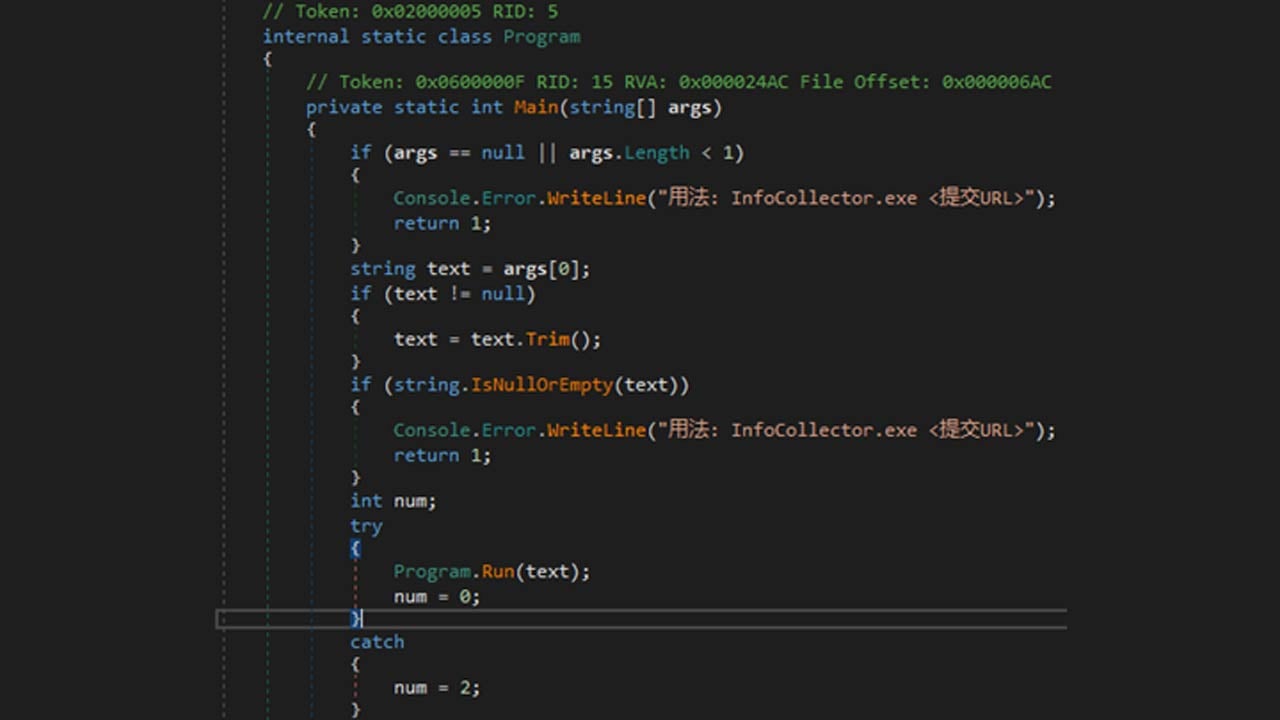
Analýza odhalila, že zber informácií o zariadení mal hackerom pomôcť zúžiť výber infikovaných zariadení pre ďalšiu fázu útoku. Ten neprebehol na väčšine infikovaných zariadení, no zasiahol malé množstvo vybraných organizácií.
Jedno jednoduché pravidlo vo firewalle mohlo rozhodnúť, či sa útok pohne ďalej
Bezpečnostní analytici poukazujú aj na infraštruktúru útočníkov, hlavne teda na fakt, že škodlivá doména vznikla približne týždeň pred začiatkom celej kampane. Práve toto dnes patrí medzi jeden z hlavných varovných signálov. Veľa moderných firemných firewallov zároveň dokáže automaticky blokovať prístup na veľmi nové domény, napríklad mladšie než 30 dní.
Ak by organizácia používala takéto pravidlo, infikovaný DAEMON Tools by sa pravdepodobne vôbec nespojil so svojím riadiacim serverom. Malvér by síce sedel v počítači, no útočníci by nad ním nezískali kontrolu.
Aj preto bezpečnostní experti čoraz viac zdôrazňujú, že ochranu dnes netvorí len antivírus. Dôležitú úlohu hrá analýza sieťovej komunikácie, monitoring správania zariadení aj blokovanie podozrivých domén.
Pamätaj, že digitálny podpis dnes nemusí znamenať bezpečnosť
Celý incident zároveň narušil predstavu, že digitálny podpis predstavuje absolútnu záruku bezpečnosti. Veľa používateľov si totiž zvyklo kontrolovať hlavne to, či aplikácia nesie podpis známeho vývojára. V tomto prípade však škodlivé súbory niesli úplne legitímny podpis spoločnosti AVB Disc Soft.

Podľa Kaspersky je vysoko nepravdepodobné, že sa hackerom podarilo ukradnúť samotný certifikát. Oveľa pravdepodobnejší scenár počíta s kompromitáciou build servera alebo vývojového prostredia firmy. To znamená, že sa škodlivý kód mohol dostať do programu ešte pred oficiálnym podpísaním.
Podľa analýzy smerovala druhá vlna útoku len na približne 12 zariadení. Išlo pritom o počítače zo štátnych inštitúcií, výrobných firiem, vedeckých organizácií či retailu v Rusku, Bielorusku a Thajsku.
Útočníci následne nasadili minimalistický backdoor, ktorý dokázal sťahovať ďalšie súbory, spúšťať príkazy alebo načítať škodlivý kód priamo do pamäte systému.
V jednom prípade výskumníci objavili aj pokročilý RAT trojan, ktorý pomenovali QUIC RAT. Tento malvér podporil viacero komunikačných protokolov vrátane HTTP/3, DNS alebo QUIC a dokázal injektovať škodlivý kód do legitímnych procesov systému Windows.
Kaspersky zároveň upozornil, že dôveryhodné a široko používané aplikácie predstavujú pre útočníkov mimoriadne cenný cieľ. Práve to robí supply chain útoky mimoriadne nebezpečnými, a to nielen pre veľké firmy.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Podvodníci našli nový spôsob, ako ti ukradnúť Google účet. Táto falošná ponuka môže nachytať aj skúseného používateľa · 4 min čítania
 Telefónne podvody na Slovensku: ako OSINT pomáha odhaliť neznáme čísla · 4 min čítania
 Ako nastaviť Safe Browsing v Chrome a chrániť sa pred nebezpečnými webmi? Toto nastavenie si skontroluj · 3 min čítania
 Podvodníci zneužívajú Gmail aj Google Kalendár. Jedna falošná pozvánka ťa môže pripraviť o celý účet · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Ako hackeri vieda zistiť, kde všade používaš rovnaké heslo? Nemusia to skúšať ručneCredential stuffing zneužíva uniknuté e-maily a heslá z iných webov. Pozri sa, ako útok funguje a prečo rovnaké heslo ohrozuje viac účtov.Martin Borko · · 4 min čítania Ak rovnaké heslo používaš na viacerých miestach, únik z jediného webu môže ohroziť aj tvoje ďalšie účty. Útočníci pritom nemusia skúšať jednotlivé služby ručne. Túto prácu za nich robia automatizované nástroje.Heslo môže pochádzať aj zo služby, ktorú si roky nepoužil. Starý e-shop, fórum či aplikácia príde o databázu používateľov a spolu s ňou unikne tvoj e-mail a heslo. Ak si rovnakú kombináciu zadal aj inde, útočník dostáva údaje, ktoré môže ok …Pokračovať v čítaní


 Marek Eštok: Slovensko pripraví zimný balík pomoci pre Ukrajinu
 Sila pravidelného investovania: ako malé sumy peňazí rastú v priebehu rokov
 Na Spiši potvrdili výskyt sršňa ázijského. Ochranári v okolí obce Uloža nasadili drony
 Matovič bráni letnú kampaň: Z 50 tisíc ľudí zasahovala polícia len pri desiatich agresívnych voličoch
 Amerika na prvom mieste, odkazuje Trump po dohode o dovoze ruskej nafty do USA
 Kancelár Merz kritizuje americké ústupky: Rusko bude seriózne rokovať len pod tlakom
 Pozostatky hurikánu Isaias miera k Európe: Prinesú neobvyklé teplo aj víchricu
 Zem pomaly, ale isto mení svoj tvar! Niekde sa viac splošťuje a niekde viac zaobľuje
 Predpoveď na utorok 13. októbra: Zajtra nás čaká príjemný deň, dáždniky môžete nechať doma
 Zrážková diera nad Slovenskom: Počas najbližších 15 dní miestami nemusí spadnúť ani kvapka
 Thajsko bojuje s katastrofálnymi povodňami. Voda zasiahla takmer milión domácností
 Októbrový ústup slnka: Denne strácame niekoľko minút svetla, najvýraznejšie je to na východe
 Stellantis sľubuje jazdu bez rúk. Fiat, Maserati aj Jeep dostanú rovnaký mozog
 Nový Leapmotor B03 v európskej premiére. Jeho technika môže poriadne potrápiť konkurenciu
 Aston Martin DBX GT má 727 koní, ale chce byť predovšetkým luxusný. Stovku zvládne za 3,3 sekundy
 Škoda Epiq v novej verzii Sportline. Upravený vzhľad, bohatšia výbava, ale čo technika?
 Nový Hyundai Bayon oficiálne. Je väčší, lepšie vybavený a prvýkrát dostane žiadaný pohon
 Škoda zvoláva 1,7 milióna áut! Medzi nimi aj najpredávanejšie modely
 Thermo King mení ovládanie chladenia. Novinka funguje aj na Slovensku
 Nový mýtny systém prevezme NDS. Koho čaká výmena palubnej jednotky?
 Ford F-Line E: Elektrický nákladiak má až 530 koní a dojazd do 300 km
 Nová generácia Scania Touring prináša viac komfortu pre vodiča a posádku
 Viete, ako viesť autoservis? Aj to sa môžete naučiť na školení v LKQ
 Dongfeng Z9 GT: Naftový pickup za 36 690 eur utiahne 3,5-tonový príves
 Američania postavili stíhačku, ktorá lietala Mach 3 vo výške 24 km. Zároveň pomáhala ukryť oveľa tajnejšie lietadlo
 Čínske elektromobily nahrávali nórskych vojakov počas cvičenia. Zachytili aj kódy k vojenským objektom
 Ruská rafinéria hľadá posádky pre Šilky a BMP-2M. Chce sa brániť ukrajinským dronom?
 Severná Kórea podľa vyšetrovania nastražila míny za hranicou. Výbuch zranil troch juhokórejských vojakov
 USA nasadili pri Panamskom prieplave námorné drony. Rovnaký typ už použili pri útoku na Irán
 Rusko vyvinulo spoločnú vežu pre tanky T-90M a T-80BVM2. Má ich lepšie chrániť pred ukrajinskými dronmi
 Nádherná Dcéra Monicy Bellucci v novom filme Fantóm opery: Trénovala 3 mesiace 10 hodín denne!
 Puškárová vyspovedala HVIEZDNU Adélu: Krásne, skromné a milé dievča!
 ŠOKUJÚCE priznanie známej herečky: Jedáva popol mŕtvej matky! Prezradila dôvod
 Markizáčku Leskovskú takto na obraze neuvidíte: Vrrr! To je ale sexi šelma
 Umývaš si tvár studenou alebo horúcou vodou? Dermatológovia vysvetľujú, čo je pre pleť najlepšie
 Prečo mačka nosí topánky po byte a prečo si na ne ľahá?
 Vieš, čo je v skutočnosti červená tekutina pod mäsom? Krv to nie je. Čo ti vlastne vyteká na tanier?
 Prečo sa ti točí hlava pri rýchlom vstávaní z postele či stoličky? Toto sa v tej chvíli deje v tvojom tele
 Často ťa trápi nafúknuté brucho? Nemusí za tým byť len jedlo
 Zemiaky ti zozeleneli alebo vyklíčili? V týchto prípadoch ich už radšej nejedz
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Podvodníci zneužívajú Gmail aj Google Kalendár. Jedna falošná pozvánka ťa môže pripraviť o celý účet
 Ako nastaviť Safe Browsing v Chrome a chrániť sa pred nebezpečnými webmi? Toto nastavenie si skontroluj
 Viac ako 1 900 falošných Android aplikácií sa dostalo do Google Play. Stiahlo si ich vyše 500-tisíc ľudí: Tieto patrili medzi najsťahovanejšie
 „Zahlasuj za moju dcéru.“ WhatsApp podvod je späť a v novej verzii pôsobí oveľa dôveryhodnejšie
 Podvodníci našli nový spôsob, ako ti ukradnúť Google účet. Táto falošná ponuka môže nachytať aj skúseného používateľa
 Tisíce lacných Android telefónov majú predinštalovaný vírus. Bežným spôsobom ho neodstrániš
 Telefónne podvody na Slovensku: ako OSINT pomáha odhaliť neznáme čísla
 Pozor na toto varovanie v počítači: Tvrdí, že Windows je zablokovaný, no v skutočnosti ide o podvod
 Ako hackeri vieda zistiť, kde všade používaš rovnaké heslo? Nemusia to skúšať ručne