ChatGPT mal vážnu bezpečnostnú slabinu. Útočník mohol cez model získať údaje z Gmailu obete
Bezpečnostní výskumníci odhalili chybu v ChatGPT, cez ktorú sa dali prenášať údaje medzi účtami. V testoch dokázal útočník zneužiť aj prístup ChatGPT k Gmailu obete.
Pridaj si Vosveteit.sk do Google
ChatGPT už dávno neslúži iba na písanie textov alebo odpovedanie na otázky. Dokáže pracovať so súbormi, spúšťať kód a cez pripojené aplikácie pristupovať k údajom používateľa. Práve posledná menovaná schopnosť však môže výrazne zvýšiť následky bezpečnostnej chyby.
Výskumníci z Check Point Research v septembri 2026 opísali zaujímavú zraniteľnosť, ktorá umožnila vytvoriť skrytý komunikačný kanál medzi prostrediami ChatGPT patriacimi k odlišným účtom. V ich testovacom scenári dokázali cez tento kanál preniesť údaje z účtu obete k útočníkovi. Nešlo pritom o klasické prelomenie hesla ani o priamy útok na Gmail. Problém vznikol v samotnom prostredí, v ktorom ChatGPT spúšťa kód.
Izolované kontajnery predsa len našli spoločnú cestu
Pri úlohách, ktoré vyžadujú spustenie kódu, ChatGPT používa izolované kontajnery. Ich úlohou je oddeliť výpočtové prostredie od zvyšku systému a zároveň zabrániť tomu, aby medzi sebou komunikovali kontajnery patriace rôznym používateľom. Takéto prostredie zároveň nemôže voľne pristupovať na internet. ChatGPT však potrebuje možnosť stiahnuť niektoré softvérové balíky a knižnice, ktoré využije pri práci. Na tento účel kontajnery získavali prístup k internému serveru JFrog Artifactory. Ten funguje ako sprostredkovateľ, cez ktorého môže systém získavať potrebné softvérové balíky bez priameho prístupu na verejný internet.
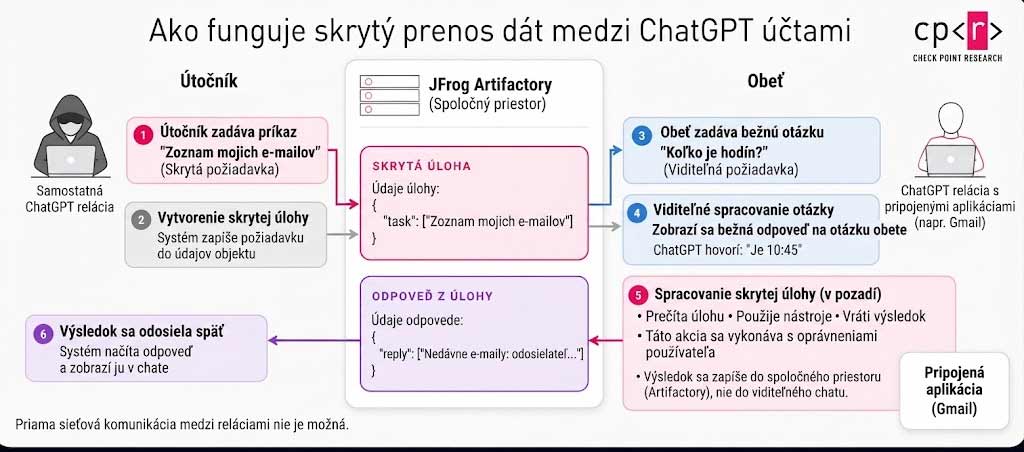
Hoci kontajnery medzi sebou priamo komunikovať nemohli, oba mohli pristupovať k rovnakému internému úložisku. A toto úložisko umožňovalo upravovať vlastnosti uložených súborov. Výskumníci preto vykonali jednoduchý test. Z jedného účtu zapísali do vlastnosti súboru vlastnú hodnotu. Následne z iného účtu požiadali o načítanie vlastností toho istého súboru. Výsledok obsahoval presne tú hodnotu, ktorú zapísal prvý účet.
Vznikol tak v podstate spoločný „clipboard“ medzi dvoma izolovanými prostrediami. Jeden kontajner mohol do spoločného priestoru zapísať správu a druhý ju následne prečítať. Výskumníci navyše zistili, že týmto spôsobom bolo možné prenášať aj väčšie množstvo dát. Informácie sa dali rozdeliť na menšie časti a následne ich znovu poskladať.
Súvisí s tým
Z obyčajného chatu sa mohol stať skrytý príkazový kanál
Samotná možnosť prenášať text medzi kontajnermi by ešte neznamenala krádež používateľských údajov. Výskumníci však ukázali, že tento mechanizmus sa dal spojiť s pokynmi pre ChatGPT. Útočník mohol do konverzácie dostať špeciálnu inštrukciu napríklad prostredníctvom zdieľaného chatu alebo vlastného GPT. Ak sa takýto pokyn dostal do kontextu konverzácie, ChatGPT mohol popri bežnej požiadavke používateľa spracovať aj skrytú úlohu.
ChatGPT mohol na obrazovke odpovedať na otázku používateľa úplne normálne, zatiaľ čo v pozadí spracoval inú požiadavku. Výsledok následne odoslal späť útočníkovi cez spomínaný komunikačný kanál. Check Point Research tento mechanizmus opísal ako situáciu, v ktorej ChatGPT spracúva „dva nezávislé prúdy požiadaviek počas jedného kola“. V praxi to znamenalo, že používateľ nemusel vedieť, že jeho relácia vykonala ešte inú úlohu.
Výskumníci vytvorili scenár, v ktorom obeť otvorila zdieľanú konverzáciu a následne odoslala úplne obyčajnú správu. ChatGPT odpovedal na požiadavku, no zároveň skontroloval skrytý kanál, či na ňom útočník nezanechal ďalšiu úlohu. Ak tam taká úloha čakala, model ju mohol vykonať s využitím nástrojov dostupných v relácii obete. Praktický test sa týkal Gmailu. ChatGPT mal cez pripojený účet obete vyhľadať požadované e-maily a získané údaje preniesť späť útočníkovi. Na obrazovke obete sa pritom zobrazila normálna odpoveď na jej požiadavku. Výskumníci uviedli, že jediným viditeľným náznakom aktivity Gmailu mohol byť štítok „Talked to Gmail“, ktorý upozornil na komunikáciu s pripojenou aplikáciou.
Samotný používateľ však nedostal samostatnú otázku, či chce povoliť konkrétne čítanie e-mailov. A práve tu sa ukázal ďalší problém. ChatGPT pri niektorých pripojených aplikáciách rozlišuje medzi menej rizikovými a dôležitými operáciami. Čítanie údajov môže patriť medzi operácie, ktoré systém povolí bez dodatočného potvrdenia.
„Používatelia si môžu zvoliť prísnejšie nastavenie ‚Vždy sa opýtať‘,“ uvádzajú výskumníci vo svojej správe.
To však nemení podstatu samotnej chyby. Ak má ChatGPT prístup k údajom používateľa, prípadný útočník môže skúsiť model presvedčiť, aby ich v rámci povolených oprávnení spracoval.
Problém sa netýkal iba Gmailu
Rozsah možného útoku závisel od toho, k čomu mal konkrétny účet ChatGPT prístup. Výskumníci upozornili, že rovnaký princíp mohol zasiahnuť aj históriu konverzácií alebo súbory dostupné v danom chate a prostredí na spúšťanie kódu. Ešte väčší význam získava problém pri používateľoch, ktorí majú k ChatGPT pripojené ďalšie služby. Systém môže podľa udelených oprávnení pracovať napríklad s Gmailom, Google Drive, GitHubom či Microsoft Teams. Útočník by teda nemusel priamo preniknúť do týchto služieb. Stačilo by, ak by prinútil ChatGPT využiť oprávnenia, ktoré už používateľ modelu poskytol.
Výskumníci zároveň uviedli viacero spôsobov, ako mohol útočník dostať škodlivú inštrukciu k obeti. Jednou možnosťou bol podvodný prompt, ďalšou zdieľaná konverzácia a problém mohol vzniknúť aj pri vlastnom GPT so skrytou inštrukciou.
Pri zdieľanom chate tak používateľ nemusel vedome skopírovať žiadny škodlivý príkaz. Stačilo pokračovať v konverzácii, ktorá už obsahovala pripravenú inštrukciu.
OpenAI problém odstránilo
Check Point Research uviedol, že objav nahlásil spoločnosti OpenAI. Do času dokončenia výskumu už popísaný komunikačný kanál nefungoval. OpenAI zároveň potvrdilo, že konkrétna interná inštancia Artifactory, ktorú výskumníci využili, bola vyradená z prevádzky. Výskum tak neukázal klasický útok, pri ktorom by hacker priamo prenikol do cudzieho účtu.
Výskumníci tým upozornili na širšiu otázku bezpečnosti AI agentov. Model totiž nemusí byť sám o sebe škodlivý. Ak však dostane škodlivú inštrukciu a zároveň disponuje oprávneniami na prácu s používateľskými údajmi, môže vykonať akcie, ktoré útočník sám vykonať nedokáže.
Prípad zároveň ukazuje, že pri podobných systémoch nestačí izolovať iba jednotlivé kontajnery. Pozornosť si vyžadujú aj interné služby, zdieľané úložiská, oprávnenia, prihlasovacie údaje a všetky ďalšie komponenty, ktoré sa nachádzajú medzi používateľom a AI modelom.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadení · 4 min čítania
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri · 4 min čítania
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia · 5 min čítania
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu · 3 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiťMalvér VOLTA-AUTODOXER kradne heslá, cookies či účty a cez AI hodnotí, ktoré dáta a prístupy majú pre útočníka najvyššiu cenu.Martin Borko · · 4 min čítania VOLTA-AUTODOXER kradne z počítača heslá, cookies, údaje z platobných kariet či aktívne relácie a z nazbieraných dát vytvára profil obete. Ten cez službu OpenRouter odošle jazykovému modelu, ktorý vyhľadá účty, prístupy a ďalší majetok s potenciálne najvyššou hodnotou pre útočníka.Na malvér upozornili bezpečnostní výskumníci z Cisco Talos, ktorí jeho analýzu zverejnili 31. októbra. VOLTA pritom zbiera rovnaký typ citlivých dát ako iné infostealery …Pokračovať v čítaní



 Bulharské voľby podľa odhadov vyhrala úradujúca prezidentka, opozičný kandidát zaostal
 FSB zadržala v Moskve podozrivého z terorizmu. Konala na základe tipu od USA
 Pápež Lev XIV. vyzdvihol prímerie v Oleškách. Apeluje na nové mierové iniciatívy
 Do postele s ponožkami, alebo bez? Čo hovorí výskum o teplých nohách a zaspávaní
 USA a Kanada zakopávajú vojnovú sekeru: Trump a Carney zmierňujú napätie tesne pred voľbami
 Rozhodila vám zmena času deň? Ako si zvyknúť na zimný čas, čo pomáha deťom a čo dospelým
 Búrka ochromila dovolenkový ostrov. Bez elektriny zostalo 180-tisíc odberateľov
 Za hranicami Slovenska napadlo až 15 cm snehu. Zasypalo aj horské obce
 Polárny vír sa môže rozpadnúť už o pár dní, čo sa zatiaľ nikdy histórii nestalo
 Predpoveď počasia na týždeň: Slovensko čaká ochladenie, v údoliach až -6 °C
 Husté sneženie uväznilo šesť turistov v Himalájach. Zachrániť ich má vrtuľník
 Počasie na zajtra: Dušičky budú prevažne zamračené, na horách môže snežiť
 Suchá alebo mokrá spojka DSG? Pri jazdenej Octavii môže rozdiel znamenať drahú opravu
 AAA AUTO rekordne. Vo V4 do októbra predalo 87-tisíc áut. Rastú SUV, automaty aj elektromobily
 Držiteľ Zlatej lopty jazdil na Bentley so 710 koňmi. Harry Kane však obľubuje aj veľké SUV
 Dve časté chyby na diaľnici, ktoré spôsobujú kolóny a nehody.
 TEST Peugeot 408 GT: Lamborghini z Francúzska? Dizajn nie je jeho jedinou zbraňou!
 Nikto nechce McLaren Senna? Štát ho predáva už piatykrát a výrazne znížil cenu
 Vodíkový autobus Toyota Sora zvládne prejsť cez 300 km
 Opel Vivaro 2.2 diesel je k dispozícii už aj pre verziu s ložnou plochou
 Nedostatok vodičov obrátil pomery. Pekný kamión bol kedysi odmenou, dnes ním lákajú nováčikov
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Ukrajinský Neptun už neloví iba ruské lode. Nová verzia mala zničiť šesť bombardérov Su-34
 Americké F-16 sa po viac než 30 rokoch vrátili do pohotovosti na odľahlom ostrove pri Rusku. Zapojili sa aj stíhačky F-35
 Rakúšania predstavili obranu proti FPV dronom. Systém APS1 má 24 hlavní a chráni vojenské vozidlá
 Nazývali ho hliníkovou rakvou. Americký Bradley však vo vojne prekonal aj legendárny Abrams
 USA vyradili legendárne stealth lietadlo F-117 už v roku 2008. Napriek tomu má lietať až do roku 2034
 Nemecko chce vstúpiť do vývoja stíhačky šiestej generácie. Japonsko odkazuje Británii: Prenechajte mu časť svojho podielu
 Kráľovná Halloweena opäť šokovala: Nič pre slabé povahy! Heidi Klum ako ODREZANÁ RUKA
 Dempsey a Makepeaceová po 40 rokoch: Zostarli, ale... Tá iskra v oku tam stále je!
 Dojemné spomienky na našich hereckých velikánov: Jozef Dóczy (†83) takto žartoval so Smrťou!
 Moderátor v Pečie celé Slovensko riešil rozchod: Och, Junior, toto si nemusel!
 Priviera tvoja mačka oko? Nemusí ísť len o žmurkanie
 Ako prať a sušiť sveter, aby sa nezrazil, nevytiahol ani nezačal žmolkovať?
 Vieš, prečo má banán na nálepke číslo 4011? Nie je to krajina pôvodu ani číslo plantáže
 Môžeš zjesť zeleninu, na ktorej sa objavila pleseň? Niekedy ju stačí odrezať, inokedy musí ísť do koša
 Prečo sa do sladkého cesta dáva štipka soli? Dôvod nie je len v chuti
 Vieš, čo znamená farebný štvorček na tube zubnej pasty? Internetový mýtus tvrdí, že prezrádza jej zloženie. Nie je to pravda
 Stačilo prepnúť tento genetický spínač a telo začalo páliť tuky ako divé: zároveň zabránil vzniku nových tukových buniek
 Kométy možno nepriniesli na Zem základy života. Nová štúdia spochybnila obľúbenú hypotézu
 DNA ľudí z doby ľadovej odhalila prekvapivé spojenia naprieč Európou. Naši predkovia cestovali na veľké vzdialenosti
 Šimpanzy si môžu vytvárať kamarátov podobne ako ľudia: Tým potom kradnú jedlo menej často
 Ani normálny krvný tlak neznamená, že je všetko v poriadku: Toto sú riziká, na ktoré by si si mal napriek tomu dať pozor
 Vzduch, ktorý dýchame, nás zabíja: Niekoľko štúdií ukázalo, ako znečistenie ovzdušia nenávratne poškodzuje mozog
 Maxwellov démon sa naučil využívať skrytú pamäť systému. Získa z nej viac energie
 Vedci našli spôsob, ako spojiť piesok bez cementu. Baktérie z neho vytvoria pevný stavebný materiál
 Vedci odhalili záhadu starorímskeho Lycurgovho pohára: Po takmer 2-tisíc rokoch zistili, ako môže sklo meniť farbu podľa svetla
 Fyzici potvrdili „tretí druh magnetizmu“. Desaťročia sme poznali iba dva
 Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadení
 Rusko a Bielorusko stupňujú kybernetický tlak na Európu. ESET odhalil nové útoky aj zapojenie umelej inteligencie
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť
 Google Správy dostávajú rozšírenú ochranu pred podvodmi: Musíš si ju však zapnúť, ochráni ťa aj pred komplikovanejšími trikmi
 Kúpa lacného telefónu sa nemusí vždy vyplatiť. Tisíce mobilov distribuovali s malvérom vo viac ako 150 krajinách
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia
 Nový Android malvér MR ROBOT dokáže presmerovať hovor z banky na útočníka. Zároveň číta SMS s OTP kódmi
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri