Nový vírus Corp MDM pre Android dokáže presmerovať tvoje hovory na cudzie číslo. Zároveň kradne prichádzajúce SMS
Nový Android spyware Corp MDM zachytáva prichádzajúce SMS a dokáže presmerovať hovory na cudzie číslo. Šíri sa cez falošné stránky napodobňujúce Google Play.

Nový Android spyware Corp MDM dokáže zachytávať prichádzajúce SMS a pokúsiť sa presmerovať hovory na číslo zadané útočníkom. Na rozdiel od pokročilých bankových trójskych koní pritom nepotrebuje ovládnuť celý telefón. Stačí mu dostať sa k niekoľkým citlivým funkciám Androidu.
Malvér analyzoval bezpečnostný výskumník Ben Folland z projektu Have I Been Squatted. Po získaní potrebných oprávnení sleduje nové SMS správy, komunikuje s riadiacim serverom a dokáže dostať príkaz na zapnutie alebo vypnutie presmerovania hovorov.
Kampaň je zatiaľ úzko cielená. Útočníci zneužívajú mená logistických spoločností CEVA a TKW Logistics a škodlivú aplikáciu šíria cez falošné stránky napodobňujúce Google Play. Nejde teda o malvér, ktorý by sa v tejto chvíli masovo šíril medzi používateľmi Androidu na Slovensku.
Falošný Google Play stiahne do telefónu škodlivý APK súbor
Útočníci pripravili dve stránky s adresami playgoogle.logisticstkwcargo[.]com a playgoogle.ceva-app[.]help. V názve mali „playgoogle“, používali logá logistických spoločností a vizuálne pripomínali Google Play. Domény však s Googlom nemali nič spoločné.
Cieľom bolo dostať do telefónu APK súbor, ktorý sa vydával za firemnú aplikáciu CEVA alebo TKW Logistics. Aby ho Android nainštaloval, používateľ musel povoliť inštaláciu aplikácie mimo Google Play. Práve v tomto bode sa útok môže na novších telefónoch zastaviť.
Neprehliadni
Google Play Protect vie pri aplikáciách stiahnutých z internetu blokovať inštaláciu softvéru, ktorý si pýta citlivé oprávnenia, napríklad RECEIVE_SMS alebo READ_SMS. Kontrolu cez Play Protect si môžeš spustiť aj ručne; na Vosveteit.sk sme ukazovali ako na to.
Samotný malvér používal názov balíka com.corp.mdm a po inštalácii sa v telefóne tváril ako systémová služba.
Prístup k SMS otvorí malvéru cestu k bezpečnostným kódom
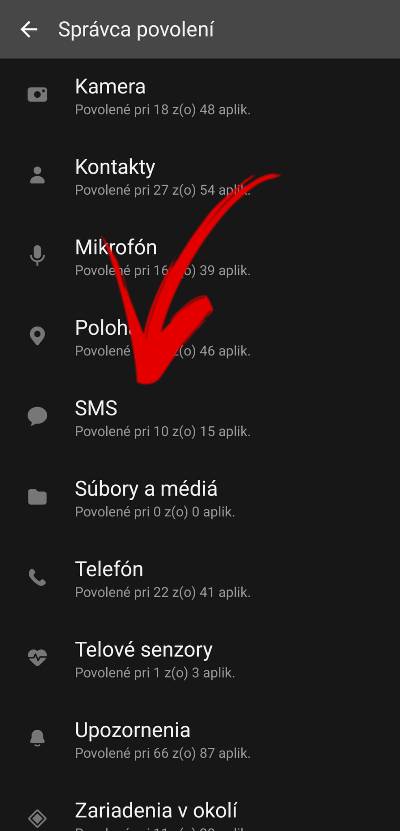
Po inštalácii si Corp MDM vypýta prístup k SMS správam a telefónnym funkciám. Následne skryje svoju ikonu z launcheru, takže používateľ ju prestane bežne vidieť, hoci služba zostáva aktívna na pozadí.
Prichádzajúcu SMS zachytí ešte v momente doručenia
Corp MDM neprehrabáva starú históriu správ. Čaká na nové SMS a pri ich doručení odošle na server útočníka odosielateľa, celý text správy, čas prijatia aj identifikátor zariadenia.
Komunikácia navyše prebiehala cez obyčajné HTTP, teda bez ochrany HTTPS. Ukradnuté správy tak malvér posielal na server bez transportného šifrovania.
Najcennejšie sú pre útočníka správy s jednorazovými kódmi. Tie sa stále používajú pri dvojfaktorovom overení, prihlasovaní alebo obnove účtu. SMS overenie má svoje slabiny, no stále je lepšie ako žiadna druhá fáza.
Príkaz forward_on pošle hovory na číslo útočníka
Po pripojení k riadiacemu serveru čaká Corp MDM na ďalšie príkazy. Jeden z nich, forward_on, obsahuje telefónne číslo, na ktoré sa má zariadenie pokúsiť presmerovať všetky prichádzajúce hovory.
Malvér pritom nevytvára žiadny nový spôsob presmerovania. Zneužíva rovnakú funkciu mobilnej siete, ktorú si môže používateľ nastaviť aj sám. Ak operátor požiadavku prijme, človek zavolá na správne číslo, no hovor zazvoní inde.
Príkaz forward_off zruší presmerovanie hovorov
Corp MDM pozná aj opačný príkaz forward_off. Ten pošle kód ##21# a pokúsi sa presmerovanie zrušiť. Útočník si tak môže hovory preposielať len počas času, keď ich potrebuje, a potom po sebe stopu odstrániť.

Ak máš podozrenie, že sa s hovormi deje niečo nezvyčajné, na Vosveteit.sk sme ukazovali ako overiť presmerovanie na iné číslo. Konkrétne sieťové kódy sa môžu líšiť podľa operátora.
Corp MDM si každých 30 sekúnd pýta nové príkazy zo servera
Corp MDM sa pripájal na IP adresu 69.55.61[.]82. Po prvom kontakte poslal identifikátor zariadenia a potom sa približne každých 30 sekúnd ozval znova, aby si skontroloval nové pokyny.
Útočník mal k dispozícii aj vlastný ovládací panel. Cez príkaz self_destroy vedel zastaviť službu a vymazať dáta aplikácie, nie však celý malvér z telefónu.
Nie všetko, čo panel ponúkal, pritom fungovalo. Možnosti na získanie polohy alebo uzamknutie zariadenia analyzovaná verzia nepodporovala a príkaz sync_sms podľa výskumníkov nevedel načítať staršie správy uložené v telefóne.
Kampaň cieli na logistické firmy, nie na bežných používateľov
Útočníci si vybrali konkrétny sektor. Falošné stránky sa vydávali za aplikácie logistických spoločností a rovnaká infraštruktúra sa objavila aj pri phishingu prihlasovacích údajov a malvéri pre Windows zameranom na logistiku.
Nie je pritom známe, koľko zariadení sa im podarilo infikovať. Doterajšie podklady však neukazujú na širokú kampaň medzi bežnými používateľmi Androidu.
Corp MDM má navyše podstatne užší záber než niektoré Android malvéry schopné ovládnuť veľkú časť telefónu. V logistike mu však môžu stačiť práve SMS a hovory, cez ktoré zamestnancom chodia bezpečnostné kódy, údaje k zásielkam alebo informácie potrebné na obnovu účtov.
Ak stránka sťahuje APK namiesto otvorenia Google Play, spozorni
Samotný vzhľad stránky veľa neprezradí. Útočníci vedia skopírovať logo, tlačidlá aj rozloženie Google Play pomerne presvedčivo. Oveľa podozrivejšie je, keď sa po kliknutí namiesto otvorenia obchodu začne sťahovať APK súbor.
Ak potom Android žiada povoliť inštaláciu aplikácie z neznámeho zdroja, aplikácia už nejde cez bežnú cestu Google Play. Pri Corp MDM nasledovala ďalšia červená vlajka: aplikácia si pýtala prístup k SMS správam a telefónnym funkciám.
Presmerovanie môže zostať aktívne aj po odinštalovaní malvéru
Corp MDM po spustení skryje svoju ikonu z launcheru, takže na ploche ho nemusíš vôbec vidieť. Ak máš podozrenie na infekciu, treba ho hľadať priamo medzi nainštalovanými aplikáciami a skontrolovať aj telefón cez Google Play Protect.
Pri problémoch s hovormi má význam pozrieť aj nastavenie presmerovania. Pomôcť môžu aj sieťové kódy na jeho kontrolu, hoci ich fungovanie závisí od operátora.
Najväčší háčik je inde: presmerovanie hovorov sa nastavuje v mobilnej sieti. Corp MDM môžeš z telefónu odstrániť, no číslo môže zostať presmerované ďalej, kým túto zmenu nezrušíš samostatne.