RatHat Android malvér ti dokáže vybieliť účet a zo smartfónu ho už nedostaneš: Zimperium varuje pred novým zákerným útokom
RatHat je nový malvér pre Android, ktorý dokáže kradnúť heslá, PIN aj SMS kódy a po odinštalovaní sa môže do telefónu znova vrátiť.
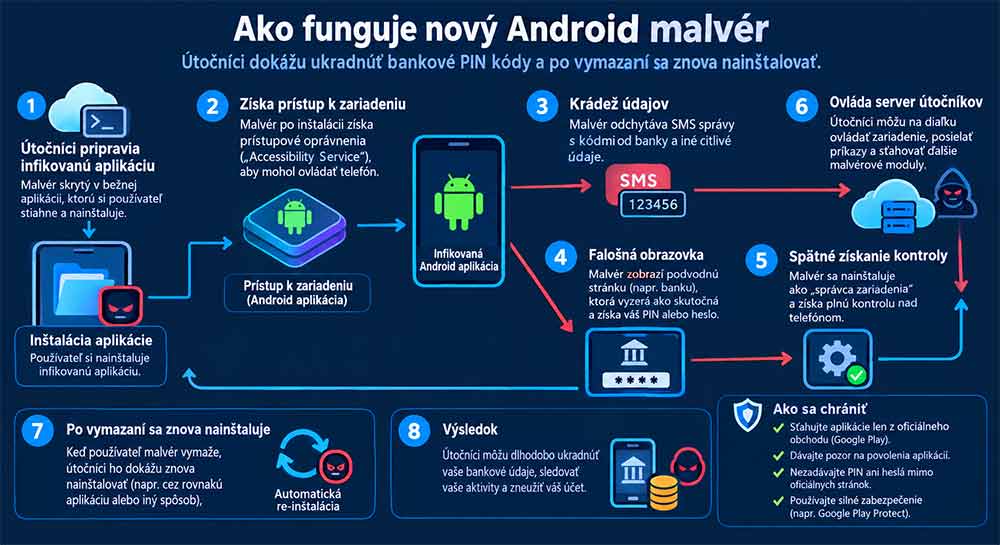
Na Android mieri nový typ malvéru, ktorý sa nespolieha iba na klasickú krádež hesla. RatHat dokáže sledovať dianie na obrazovke, zachytávať SMS správy s overovacími kódmi a pomocou falošných obrazoviek získavať prihlasovacie údaje alebo PIN.
Ešte nepríjemnejšia je jeho schopnosť udržať si prístup k telefónu aj po tom, čo sa používateľ pokúsi škodlivú aplikáciu odstrániť.
Výskumníci zo spoločnosti Zimperium objavili RatHat pri analýze novej kampane namierenej proti používateľom Androidu. Podľa ich zistení za ňou môžu stáť aktéri, ktorí pôsobia z Číny. Samotný pôvod operátorov však výskumníci opisujú ako svoje zistenie, nie ako definitívne potvrdený fakt.
RatHat sa k obeti dostane cez podvodné stránky, reklamy, SMS správy alebo fóra tretích strán. Používateľ si stiahne aplikáciu, ktorá môže na prvý pohľad pôsobiť dôveryhodne. Skutočný problém sa začne po jej spustení.
Malvér operuje cez nebezpečné nastavenia dostupnosti
RatHat potrebuje na svoje fungovanie prístup k službám dostupnosti. Android ich pôvodne vytvoril najmä na pomoc ľuďom so zdravotným postihnutím, no škodlivé aplikácie ich dokážu zneužiť na ovládanie telefónu a čítanie obsahu obrazovky. Ak používateľ toto oprávnenie povolí, malvér získa podstatne širšie možnosti.
Neprehliadni
Zimperium uvádza, že RatHat následne dokáže automatizovanými kliknutiami aktivovať Možnosti pre vývojárov a Wireless Debugging, teda bezdrôtové ladenie Androidu. Malvér následne prečíta párovací kód a port, ktoré telefón zobrazí, a pripojí sa k lokálnej službe ADB.
ADB je nástroj určený predovšetkým na komunikáciu medzi počítačom a Android zariadením. V rukách malvéru však môže predstavovať ďalší spôsob, ako získať kontrolu nad zariadením. Výskumníci opisujú výsledok ako prístup na úrovni shellu, ktorý bežná aplikácia za normálnych okolností nemá. Po získaní potrebného prístupu RatHat uloží do systémového adresára dve natívne komponenty. Každý z nich má inú úlohu.
Jeden funguje ako lokálny agent, ktorý dokáže udeľovať oprávnenia a meniť nastavenia súvisiace s behom aplikácií na pozadí. Druhý vytvára spätné spojenie s operátorom malvéru. Jednou z najnebezpečnejších vlastností RatHat je mechanizmus pretrvania po odinštalovaní. Malvér dokáže prekryť obrazovku odinštalovania falošnou chybovou hláškou. Ani úspešné odstránenie samotnej aplikácie však podľa výskumníkov nemusí znamenať koniec problému. Lokálny komponent môže zostať aktívny mimo bežného životného cyklu aplikácie. Následne kontroluje, či sa pôvodný balík v telefóne nachádza. Ak ho nenájde, môže APK znova nainštalovať a obnoviť potrebné oprávnenia.
Zimperium preto upozorňuje, že „nebezpečenstvo sa neobmedzuje na falošný prihlasovací formulár“. RatHat podľa výskumníkov kombinuje viacero spôsobov získania údajov a kontroly nad zariadením.
Dokáže sledovať aj PIN na obrazovke
RatHat nečaká iba na to, kým mu používateľ sám zadá heslo do falošného formulára. Malvér dokáže vytvárať falošné obrazovky, ktoré napodobňujú bankové, kryptomenové alebo platobné aplikácie. Keď používateľ otvorí konkrétnu aplikáciu, RatHat môže nad ňu umiestniť vlastné rozhranie. Na obrazovke tak môže vzniknúť formulár, ktorý vyzerá ako súčasť bankovej aplikácie. Ak doň zadáš prihlasovacie údaje alebo PIN, údaje môžu skončiť u útočníka. Výskumníci zároveň zaznamenali sledovanie dotykových súradníc. Malvér tak dokáže analyzovať, kam používateľ ťuká pri zadávaní PIN-u alebo pri kreslení odomykacieho vzoru.
To je dôležitý rozdiel oproti jednoduchému phishingu. Útočník nemusí používateľa presvedčiť, aby svoje údaje ručne odoslal na podvodnú stránku. RatHat sa môže pokúsiť údaje zachytiť priamo počas používania telefónu. RatHat dokáže sledovať aj SMS správy a upozornenia, ktoré môžu obsahovať jednorazové overovacie kódy. To predstavuje problém najmä pri bankových účtoch, ktoré používajú SMS ako jednu z vrstiev overenia. Ak malvér získa prístup k správam alebo upozorneniam, jednorazový kód môže zachytiť skôr, než ho používateľ použije.
Zimperium zároveň uvádza, že RatHat využíva generatívnu umelú inteligenciu pri niektorých úlohách ovládania zariadenia.
Malvér môže odoslať živú mapu používateľského rozhrania AI asistentovi. Ten následne pomôže napríklad nájsť konkrétne tlačidlo, prečítať text na obrazovke alebo určiť moment, keď treba stránku posunúť.
Výhodou takéhoto prístupu pre útočníkov je schopnosť prispôsobiť sa rôznym obrazovkám a jazykom. Nemusia sa preto v každej situácii spoliehať iba na presne určené súradnice tlačidiel.
Ako sa pred RatHat chrániť
Najdôležitejšia ochrana začína ešte pred inštaláciou aplikácie. Aplikácie sťahuj iba z oficiálnych obchodov a dávaj si pozor na odkazy zo SMS správ, reklám alebo neznámych webových stránok. Veľkú pozornosť venuj aj oprávneniu nastavení dostupnosti. Ak si aplikácia, ktorá ho potrebuje, nedokáže svoje využitie rozumne vysvetliť, nie je dôvod jej takýto prístup udeľovať. Podobne postupuj pri požiadavkách na aktiváciu Wireless Debugging. Bežná aplikácia, ktorá chce používateľa dostať k nastaveniam určeným na vývoj a ladenie Androidu, si zaslúži zvýšenú pozornosť.
Ak v telefóne nájdeš nečakanú aktivitu služieb dostupnosti alebo bezdrôtového ladenia, skontroluj ich nastavenia. Pri podozrení na kompromitáciu bankového účtu kontaktuj banku radšej z iného, dôveryhodného zariadenia. A hoci SMS overenie stále predstavuje jednu z bezpečnostných vrstiev, pri malvéri s podobnými schopnosťami nemožno automaticky predpokladať, že kód zostane iba medzi tebou a bankou.
Pre používateľa to znamená, že pri inštalácii aplikácie nestačí sledovať iba jej názov a ikonu. Dôležité sú aj oprávnenia, ktoré požaduje, a spôsob, akým sa k tebe vôbec dostala. Pri aplikácii, ktorá prišla cez náhodný odkaz a následne žiada rozsiahly prístup k telefónu, je preto lepšie inštaláciu zastaviť ešte pred udelením potrebných oprávnení.