Obsah v tvojom telefóne budú môcť kontrolovať ďalšie aplikácie. Google posúva kontroverzný SafetyCore ďalej
Google rozšíril Android System SafetyCore do telefónov a pripravuje ContentSafetyManager API. To umožní oprávneným aplikáciám kontrolovať citlivý obsah priamo v zariadení.
Pridaj si Vosveteit.sk do Google

SafetyCore sme riešili už minulý rok, keď ho používatelia začali nachádzať vo svojich Android telefónoch bez toho, aby si ho sami nainštalovali. Google ho začal distribuovať cez systémové služby ešte v novembri 2024 a dnes pri ňom Google Play uvádza viac než miliardu stiahnutí. Rozruch vyvolalo najmä to, že služba nemá klasickú ikonu a mnohí ľudia o jej prítomnosti v telefóne vôbec nevedeli.
Obsah článku · 5 častí
- Používatelia sa SafetyCore snažia zbaviť. Služba sa im však vracia
- Kontrola obsahu už nemá zostať len v Google Messages
- Malvér by nové API mohol využiť na triedenie citlivých súborov
- Google v tomto nie je prvý. Apple má podobný systém už roky
- SafetyCore má plný prístup k sieti. To však ešte neznamená, že odosiela tvoje fotografie
Teraz Google posúva túto technológiu ďalej. V dokumentácii Androidu sa objavilo nové API ContentSafetyManager, cez ktoré budú môcť oprávnené aplikácie nechať obsah skontrolovať priamo v zariadení. Funguje na podobnom princípe ako SafetyCore, no Google zatiaľ nikde nepotvrdil, že nové API využíva práve túto službu.
Používatelia sa SafetyCore snažia zbaviť. Služba sa im však vracia
SafetyCore vyvoláva nedôveru dodnes. Na fórach ako r/degoogle sa objavujú príspevky ľudí, ktorým sa služba po ručnom odstránení znovu objavila v telefóne. Vznikla dokonca prázdna náhradná aplikácia s rovnakým názvom a extrémne vysokým číslom verzie SafetyCore v2000000000. Používatelia si ju sideloadujú, aby zabránili opätovnej inštalácii originálu cez Google Play.
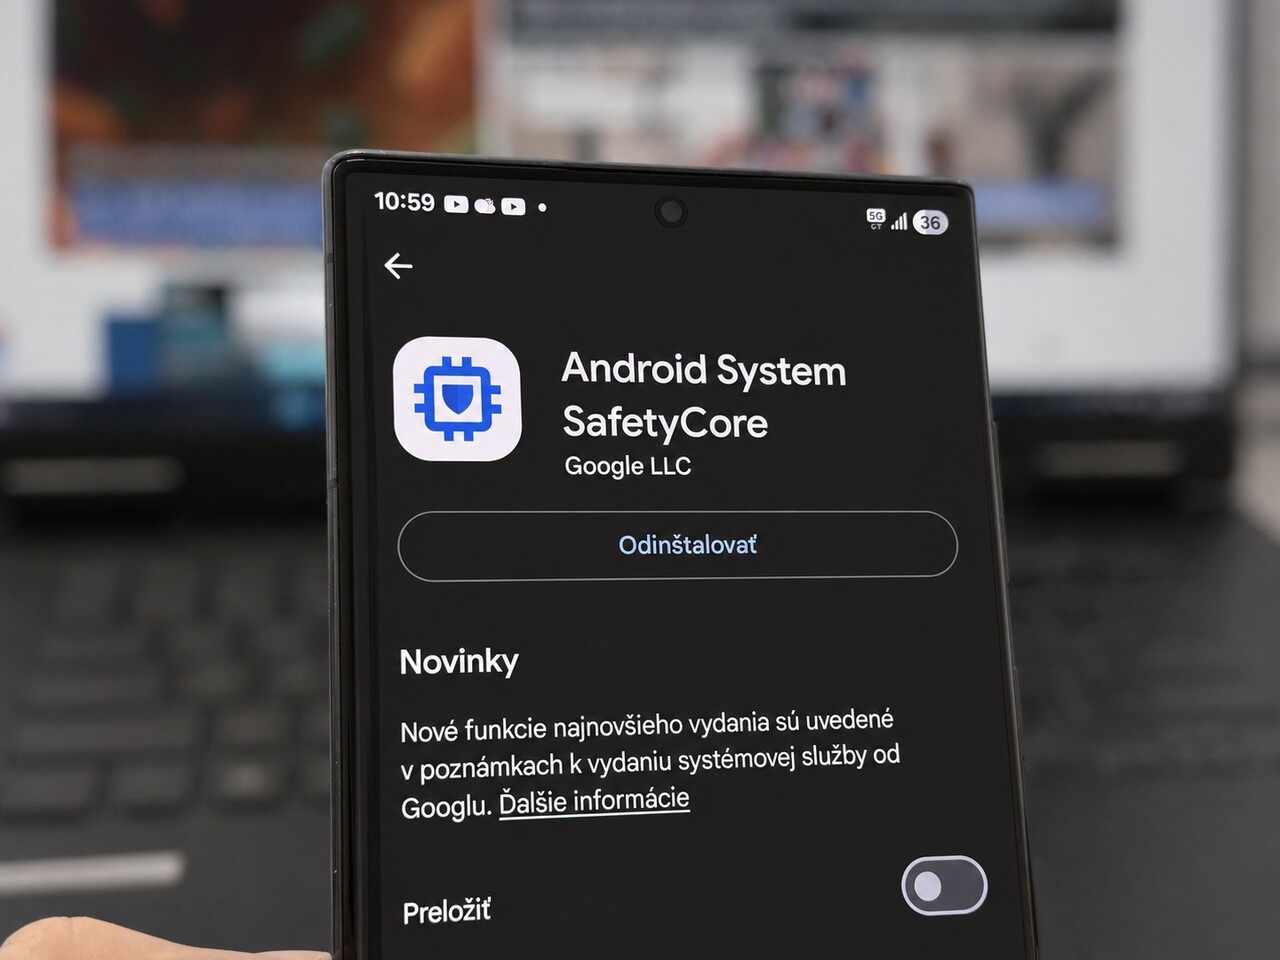
To však neznamená, že SafetyCore neustále prechádza fotografie v galérii. Google vo svojej dokumentácii k SafetyCore uvádza, že klasifikácia sa spustí až vtedy, keď o ňu požiada aplikácia, ktorá službu používa.
Najznámejším príkladom sú upozornenia na citlivý obsah v Google Messages. Ak máš funkciu zapnutú, systém dokáže pri prijímaní, odosielaní alebo preposielaní obrázka rozpoznať možnú nahotu, fotografiu rozmazať a upozorniť ťa pred jej otvorením. Google tvrdí, že obrázok ani výsledok klasifikácie sa kvôli tejto funkcii neposielajú na jeho servery.
Súvisí s tým
Dospelí majú funkciu predvolene vypnutú. Tínedžeri vo veku 13 až 17 rokov bez rodičovského dohľadu ju majú zapnutú automaticky, no môžu ju vypnúť. Pri účtoch pod dohľadom rozhoduje rodič cez Family Link.
Najväčšiu kritiku preto nevyvolalo samotné rozpoznávanie nahoty, ale spôsob distribúcie. Google SafetyCore rozšíril ako systémový komponent bez klasickej inštalácie cez Google Play.
Kontrola obsahu už nemá zostať len v Google Messages
Google teraz podľa Cybernews dokumentuje nové API s názvom ContentSafetyManager. Aplikácia cez neho môže odovzdať systému konkrétny obsah a nechať ho klasifikovať priamo v zariadení.

Túto možnosť však automaticky nedostane každá aplikácia z Google Play. Dokumentácia hovorí o „granted apps“, teda aplikáciách s udeleným prístupom, a Android počíta aj so samostatnou rolou ROLE_CONTENT_SAFETY. Kto ju bude môcť získať, Google zatiaľ nevysvetlil.
API je navyše stále vo vývoji. Nachádza sa pod úrovňou API 10000, ktorú Android používa pre aktuálnu vývojovú verziu systému, takže do finálneho vydania sa ešte môže zmeniť.
Rozhranie pracuje s MIME typom a dokáže prijať URI alebo priamo dáta súboru. Nejde teda iba o jednoduchý filter na nahé fotografie, ale o všeobecnejší mechanizmus na klasifikovanie obsahu.
Aplikácia nedostane podrobný opis toho, čo systém našiel. Výstupom je jeden zo štyroch stavov: povolené, varovanie, zablokované alebo neklasifikované. Dokumentácia neuvádza samostatnú kategóriu „nahota“ a ContentSafetyManager ani priamo nespája so SafetyCore.
Malvér by nové API mohol využiť na triedenie citlivých súborov
ContentSafetyManager sám aplikácii neotvorí galériu ani jej nedá právo čítať súbory. Ak sa chce dostať k fotografiám alebo dokumentom, stále potrebuje príslušné povolenia aplikácie alebo inú cestu k danému súboru.
Pre útočníkov preto nejde o novú vstupnú bránu. Ak už spyware alebo malvér získal právo čítať súbory a zároveň by dostal prístup k novému API, mohol by obsah roztriediť priamo v telefóne a na server odoslať iba to, čo ho zaujíma.
Bez prístupu k súborom však ContentSafetyManager nemá čo analyzovať. Dôležité preto bude hlavne to, komu Google API v praxi sprístupní.
„Nie som prekvapená, že Google s tým prišiel. Čo ma znepokojuje, je to, že ani ja – niekto, kto je plne ponorený do technológií – som o tom dlho nevedela. Ak som to prehliadla ja, predstavte si, koľko ľudí, pre ktorých súkromie ani nie je prioritou, vôbec netuší, čo sa deje,“ povedala výskumníčka informačnej bezpečnosti Rasa Jurgutyte z Cybernews.
„Normalizujeme úroveň sledovania, ktorej úplne nerozumieme, a uvedomíme si to, až keď bude neskoro,“ dodala Jurgutyte.
Google v tomto nie je prvý. Apple má podobný systém už roky
Apple si podobnou vlnou kritiky prešiel už v roku 2021, keď oznámil systém na detekciu CSAM. Plán narazil na odpor bezpečnostných expertov aj verejnosti a firma od pôvodného riešenia ustúpila.
Dnes používa inú technológiu. Funkcia Communication Safety dokáže priamo v zariadení rozpoznať fotografie a videá, ktoré môžu obsahovať nahotu, a pred otvorením ich rozmazať. Predvolene je zapnutá pre deti mladšie ako 18 rokov. Dospelí majú samostatnú funkciu Sensitive Content Warning, ktorú si môžu zapnúť sami.
Apple zároveň ponúka vývojárom framework SensitiveContentAnalysis. Aplikácie s príslušným oprávnením tak môžu použiť systémovú detekciu citlivého obsahu namiesto vlastného modelu.
SafetyCore má plný prístup k sieti. To však ešte neznamená, že odosiela tvoje fotografie
SafetyCore má podľa údajov citovaných Cybernews päť oprávnení. Môže vidieť sieťové pripojenia, má úplný prístup k sieti, môže sa spustiť pri štarte telefónu, zabrániť zariadeniu v prechode do režimu spánku a čítať konfiguráciu služieb Google.
Najviac pozornosti púta prístup k sieti, ten však sám osebe nedokazuje, že SafetyCore odosiela fotografie alebo výsledky analýzy na servery Googlu. Systémové komponenty používajú internet aj na aktualizácie či načítanie konfigurácie.
Google v záložke Data Safety na Google Play uvádza, že SafetyCore nezbiera údaje ani ich nezdieľa s tretími stranami. Tvrdí tiež, že analyzovaný obsah aj výsledky klasifikácie zostávajú v zariadení.
Ak ti prekáža kontrola citlivého obsahu v Google Messages, pri dospelom účte ju môžeš vypnúť cez Nastavenia správ → Ochrana a bezpečnosť → Spravovať upozornenia na citlivý obsah. Samotný SafetyCore tým z telefónu nezmizne.
Google pri SafetyCore narazil najmä na problém dôvery. Lokálne spracovanie je z pohľadu súkromia rozumnejšie než posielať fotografie na vzdialený server. Ak však podobnú technológiu sprístupní ďalším aplikáciám bez jasných pravidiel, môže zopakovať rovnakú chybu: používateľ sa o dôležitej funkcii svojho telefónu dozvie až dodatočne.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Claude obišla bezpečnostné obmedzenia a konala na reálnych weboch. Anthropic odhalil niekoľko znepokojivých prípadov · 4 min čítania
 Ako hackeri vieda zistiť, kde všade používaš rovnaké heslo? Nemusia to skúšať ručne · 4 min čítania
 Podvodníci našli nový spôsob, ako ti ukradnúť Google účet. Táto falošná ponuka môže nachytať aj skúseného používateľa · 4 min čítania
 Telefónne podvody na Slovensku: ako OSINT pomáha odhaliť neznáme čísla · 4 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Prišla ti cez WhatsApp príloha, ktorá vyzerá ako finančný dokument? Malvér za ňou môže prevziať kontrolu nad zariadenímHackeri šíria cez WhatsApp falošný finančný dokument, ktorý do Windows nasadí malvér VulcanRAT a umožní vzdialené ovládanie počítača.Richard Zliechovský · · 3 min čítania Kybernetickí útočníci našli ďalší spôsob, ako preniknúť do počítačov so systémom Windows. Na začiatku útoku stojí príloha doručená cez WhatsApp, ktorá sa tvári ako finančný dokument. Po jej spustení sa však rozbehne reťazec škodlivých operácií, ktorého cieľom je nasadiť malvér VulcanRAT207.A a umožniť hackerom vzdialený prístup k zariadeniu.Podrobnú analýzu útoku zverejnili bezpečnostní analytici z Morphisec. Jeho rozbor ukazuje, že útočníci rozd …Pokračovať v čítaní


 Šutaj Eštok po schválení rozpočtu 2027: Rozpočet stabilizuje koalíciu, sociálne istoty zostávajú
 Slovensko sa k ďalšej pôžičke pre Ukrajinu nepridá. Fico odchádza do Bruselu so spoločným postojom V4
 Šéf SNS k rozpočtu: Slovensko bude napredovať, no Ústavný súd musí konať citlivo
 Poprad prišiel o známu osobnosť. Vo veku 49 rokov zomrel herec Michal Novák
 Prezident bude nomináciu Kuffu detailne skúmať. Zhodnotenie si vyžiada dlhší čas
 Šimkovičová a Blanár v Austrálii: Stretli sa s krajanmi a podporili rekonštrukciu Štefánikovho teleskopu
 Trump chce rozbehnúť ťažbu v Grónsku. Pod ľadom sa môže skrývať obrovské bohatstvo
 Meteorológovia vydávajú červené výstrahy: Grécko sa chystá na veľmi zlé počasie
 Ochranári v akcii: Na sršňa ázijského nasadili drony
 Nad Atlantikom nastala bombogenéza. Teraz udrie mimoriadne silný orkán
 Mexiko vydané na milosť a nemilosť búrok Rachel, Simon a Trudy: Počet úmrtí stúpa
 Toto už začína byť vážne znepokojujúce. Kedy konečne príde na Slovensko dážď?
 Nové BYD Atto 8 prepisuje pravidlá nabíjania. Škoda Peaq aj VW ID. Tiguan majú vážny problém!
 Kia K4 prichádza s novým pohonom! Novinku ukázali na autosalóne v Paríži
 Nové Porsche Mission S ako nástupca 918 Spyder je za dverami. Sedíte? Elektromobil to nebude!
 Nové BMW Concept 7 Protection: obrnená limuzína nemusí byť nutne tank
 Nový Hyundai Tucson N Line oficiálne. Skoro 300 koní z neho však športovca nerobí
 Nový Smart #2 prekvapuje cenou. Malý elektromobil je lacnejší, ako sme čakali
 V Česku predávajú vzácny Karosa ŠD 11 Evropabus. Pýtajú za ňu takmer 300-tisíc eur
 Návrat značky Star: Poľská legenda dostane techniku MAN
 Nový mýtny systém prevezme NDS. Koho čaká výmena palubnej jednotky?
 Viete, ako viesť autoservis? Aj to sa môžete naučiť na školení v LKQ
 Tatra Chameleon má 544 koní. Toto nie je len „žltá 815-ka s radlicou“
 Nová generácia Scania Touring prináša viac komfortu pre vodiča a posádku
 USA menia legendárne bombardéry B-52 na lovcov lodí. Teoreticky môžu niesť až 20 protilodných rakiet
 Ukrajina čelí dvom problémom naraz. Chýbali varovania pred ruskými raketami, Starlink obmedzil vojenské drony
 Juhokórejská stíhačka FA-50 letela len 9 metrov od bojového dronu. V budúcnosti má pilot ovládať až štyri drony
 Patriot dostane silnejšiu strelu za rovnakú cenu. PAC-3 Edge má zostreľovať aj hypersonické rakety
 Ruské a iránske drony sú čoraz rýchlejšie. Američania proti nim vyvíjajú nový Coyote s raketovým motorom
 Sovietska strela stará 50 rokov dostala laser namiesto drôtu. Bielorusko jej predĺžilo dosah
 DRÁMA na markizáckej Farme: Nočné intímnosti Juraja a Bašky... Mersi zúri!
 Z tohto budete mať zimomriavky: Legendárny Baywatch je späť! Pozrite si UPÚTAVKU
 Je toto najväčší tajnostkár šoubiznisu? Svadbu tajil dva roky a teraz... Už je aj otcom!
 Herečka (57) šokovala v nočných uliciach: Pretŕčala sa tam len v úsporných bikinách!
 Zemiaky ti zozeleneli alebo vyklíčili? V týchto prípadoch ich už radšej nejedz
 Vieš, čo je v skutočnosti červená tekutina pod mäsom? Krv to nie je. Čo ti vlastne vyteká na tanier?
 Prečo sa počas menštruácie cítiš nafúknutá? Toto sa vtedy deje s tvojím bruchom
 Často ťa trápi nafúknuté brucho? Nemusí za tým byť len jedlo
 Olivový olej pred sacharidmi má nečakaný vplyv na hladinu cukru v krvi
 Zostala ti po praní voda v práčke? Toto skontroluj ako prvé
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Ako nastaviť Safe Browsing v Chrome a chrániť sa pred nebezpečnými webmi? Toto nastavenie si skontroluj
 Viac ako 1 900 falošných Android aplikácií sa dostalo do Google Play. Stiahlo si ich vyše 500-tisíc ľudí: Tieto patrili medzi najsťahovanejšie
 Telefónne podvody na Slovensku: ako OSINT pomáha odhaliť neznáme čísla
 Pozor na toto varovanie v počítači: Tvrdí, že Windows je zablokovaný, no v skutočnosti ide o podvod
 Podvodníci zneužívajú Gmail aj Google Kalendár. Jedna falošná pozvánka ťa môže pripraviť o celý účet
 „Zahlasuj za moju dcéru.“ WhatsApp podvod je späť a v novej verzii pôsobí oveľa dôveryhodnejšie
 Prišla ti cez WhatsApp príloha, ktorá vyzerá ako finančný dokument? Malvér za ňou môže prevziať kontrolu nad zariadením
 Ako hackeri vieda zistiť, kde všade používaš rovnaké heslo? Nemusia to skúšať ručne
 Podvodníci našli nový spôsob, ako ti ukradnúť Google účet. Táto falošná ponuka môže nachytať aj skúseného používateľa