Hackeri skúšajú na Slovákov nový trik, hlási úrad. Táto správa im môže otvoriť dvere do tvojho zariadenia
Podvodníci sa cez Microsoft Teams vydávajú za IT podporu a žiadajú vzdialený prístup k počítaču. Pozri sa, ako zneužívajú Quick Assist a ďalšie nástroje Windowsu.

Na Microsoft Teams ti príde správa od údajného IT technika. Tvrdí, že potrebuje skontrolovať problém s účtom alebo počítačom a požiada ťa o vzdialený prístup. Žiadna podozrivá príloha, žiadny neznámy program. Ak mu uveríš a prístup povolíš, prvú časť útoku spravíš prakticky za neho.
Pred takýmto postupom aktuálne varuje Centrálny portál kybernetickej bezpečnosti SR.
Nejde o novú chybu v Teams ani vo Windowse. Útočník zneužíva dôveru používateľa a nástroje na vzdialenú správu, ktoré sú samy osebe legitímne.
Falošný technik využije Teams ako vstupnú bránu
Microsoft pri tejto kampani zachytil útočníkov, ktorí sa cez Teams vydávali za firemnú technickú podporu. Kontakt pritom prichádzal z externých účtov, čo Teams používateľovi aj označí.

To samo osebe ešte nič nedokazuje. Firmy cez externé účty bežne komunikujú s dodávateľmi či partnermi. Ak sa však takýto človek predstaví ako interný IT technik a začne žiadať prístup k počítaču, je to podstatný varovný signál.
Neprehliadni
Ako zámienku môže použiť problém s účtom, spamovým filtrom alebo bezpečnostnou aktualizáciou. Microsoft začiatkom septembra podrobne popísal, čo nasledovalo ďalej.
Útočníci sa snažili dostať k ovládaniu počítača buď cez zdieľanie obrazovky v Teams, alebo cez legitímny nástroj na vzdialenú pomoc, napríklad Quick Assist.
Po potvrdení v Quick Assist môže druhá strana ovládať počítač
Quick Assist slúži na vzdialenú pomoc. Po zadaní kódu a potvrdení relácie môže druhá strana najskôr vidieť obrazovku a po ďalšom súhlase aj ovládať počítač.
Ak používateľ tieto kroky potvrdí podvodníkovi, ten už nemusí obchádzať heslo ani hľadať chybu v systéme. Ovládanie zariadenia dostane priamo od obete.
Rovnaký princíp útočníci využívajú aj pri email bombingu kombinovanom s falošnou IT podporou. Schránku najskôr zaplavia stovkami správ a potom sa ozvú ako technici, ktorí problém údajne vyriešia.
Microsoft už v minulosti zachytil aj účty s názvami „Help Desk“, „Help Desk IT“, „Help Desk Support“ či „IT Support“.
Útočníci cez PowerShell stiahli MSI balík
Po prevzatí počítača útočníci spustili PowerShell, cez ktorý stiahli MSI balík z cloudového úložiska. Ten nainštalovali potichu cez Windows Installer, bez klasického okna inštalátora.
MSI následne nasadil script loader a šifrovaný škodlivý program. Ak v systéme nebol Node.js, útočníci si stiahli jeho prenosnú verziu z oficiálnej distribúcie a škodlivý JavaScript spustili práve cez ňu.
Popritom využívali aj ďalšie súčasti Windowsu, napríklad cmd.exe, WScript či rundll32. Navonok tak časť útoku vyzerala ako práca s nástrojmi, ktoré bežne používajú aj administrátori.
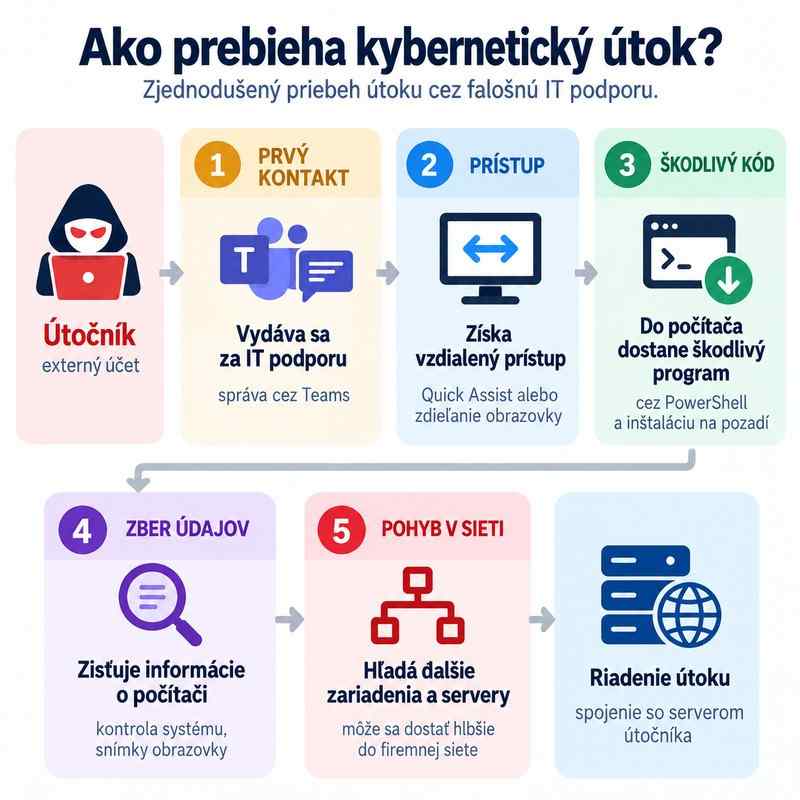
Škodlivý program potom vedel prijímať ďalšie príkazy, zisťovať informácie o počítači a bezpečnostnom softvéri či robiť snímky obrazovky.
Podobný postup sa objavil aj pri šírení malvéru Matanbuchus 3.0 cez Microsoft Teams a Quick Assist. Aj v tomto prípade sa útočníci vydávali za IT podporu a škodlivý kód dostali do zariadenia až po tom, čo im používateľ uveril.
Pod zámienkou opravy Outlooku získali prihlasovacie údaje
Vo februári 2026 zachytila spoločnosť Huntress podobný útok s trochu iným scenárom. Útočníci najskôr zaplavili používateľa spamom a následne sa ozvali ako technická podpora.
Po pripojení cez Quick Assist alebo AnyDesk otvorili v prehliadači stránku s názvom „Outlook Antispam Control Panel“. Mala pôsobiť ako nástroj na vyriešenie problému so zahltenou schránkou, v skutočnosti však išlo o podvodnú stránku.
Analytici z Huntress útok podrobne rozobrali. Používateľ na stránke zadal svoje prihlasovacie údaje v presvedčení, že ich potrebuje technik na odstránenie spamu.
Rozhranie ponúkalo aj údajný „Antispam Patch“. Ten už slúžil na ďalšiu fázu útoku a do počítača dostal upravenú verziu nástroja Havoc, cez ktorý si útočníci udržiavali vzdialený prístup.
Útočníci začali mapovať Active Directory
Po získaní prístupu začali útočníci zisťovať, čo všetko je vo firemnej sieti dostupné. Microsoft zaznamenal mapovanie Active Directory, teda vyhľadávanie používateľských účtov, serverov a ďalších zariadení v doméne.
Na presun k ďalším systémom použili Windows Remote Management, skrátene WinRM. Medzi zariadeniami, ku ktorým sa pokúšali dostať, boli aj domain controllery a servery certifikačných autorít.
Podobne rýchly postup videla aj spoločnosť Huntress. Pri útoku s falošnou technickou podporou a vzdialeným prístupom sa útočník z prvého napadnutého počítača dostal na ďalších deväť zariadení približne za jedenásť hodín.
V septembrovom prípade Microsoft nasadenie ransomvéru nepotvrdil. Quick Assist však už s podobnými útokmi spájal aj v minulosti. V roku 2024 Microsoft spojil jeho zneužívanie skupinou Storm-1811 s incidentmi, ktoré skončili ransomvérom Black Basta.
Útočníci používajú nástroje, ktoré vo firme bežne používajú aj administrátori
Quick Assist, PowerShell, WinRM či Node.js používajú aj skutoční administrátori. Útočníci preto na začiatku pracujú s nástrojmi, ktoré v počítači samy osebe nevyzerajú podozrivo.
Bezpečnostný softvér môže zachytiť až konkrétne škodlivé správanie, napríklad podozrivé príkazy v PowerShelli, snímanie obrazovky alebo mapovanie Active Directory. Samotný vzdialený prístup však používateľ útočníkovi povolí dobrovoľne.
Než povolíš ovládanie počítača, over si technika
Ak niekto cez Teams nečakane žiada spustenie Quick Assist, zdieľanie obrazovky alebo ovládanie počítača, najskôr si over, kto je na druhej strane. Najjednoduchšie cez interné číslo IT oddelenia alebo firemný helpdesk.
Spozorni aj vtedy, keď sa údajný interný technik ozýva z externého Teams účtu alebo ťa tlačí do zadania hesla, spustenia PowerShellu či otvorenia stránky podľa jeho pokynov.
Centrálny portál kybernetickej bezpečnosti odporúča pri nevyžiadanom kontakte vzdialený prístup nepovoľovať a identitu podpory si potvrdiť známym kanálom.
Ak si už prístup povolil a neskôr zistíš, že niečo nesedí, kontaktuj firemné IT alebo bezpečnostný tím. Samotné ukončenie Quick Assist nemusí stačiť. Útočník mohol počas relácie do počítača dostať ďalší nástroj na vzdialený prístup.