Na Android systémy v autách útočí nový typ vírusu. Nainštaluje sa bez zásahu vodiča
Kaspersky objavil malvér, ktorý sa cez aktualizačný systém dostal do Android infotainmentu áut a zapájal zariadenia do proxy botnetu.


Multimediálny systém v aute väčšina vodičov nevníma ako zariadenie, o ktorého bezpečnosť sa treba zvlášť starať. Výskumníci z Kaspersky však v júni 2026 objavili malvér, ktorý sa do Android head unitov dostával cez legitímny aktualizačný mechanizmus. Podľa Kaspersky ide o prvý zdokumentovaný prípad, pri ktorom bol celý postup útoku pripravený priamo pre tento typ automobilového zariadenia.
Obsah článku · 4 časti
Head unit je centrálna multimediálna jednotka auta. Zastrešuje napríklad prehrávanie hudby, navigáciu či displej a v niektorých vozidlách môže byť prepojená aj s vybranými funkciami auta. Môže byť namontovaná už z výroby alebo doplnená neskôr. Kaspersky však v tejto kampani neopísal prevzatie riadenia, bŕzd ani motora. Útočníci chceli zariadenia využívať na reklamné podvody a zapojiť ich do proxy botnetu, cez ktorý sa dá presmerovať cudzia internetová prevádzka.
Takéto Android jednotky bývajú pripojené na internet a niektoré majú aj vlastný SIM slot. Pre útočníkov sú preto podobným cieľom ako smart TV boxy či iné IoT zariadenia. Sú dlho online a majiteľ väčšinou vôbec netuší, aká komunikácia na nich prebieha na pozadí.
Útočníci zneužili aktualizačný systém, ktorému zariadenie dôverovalo
Malvér sa objavil vo viacerých modeloch Android head unitov využívajúcich platformu DoFun. V systéme mali legitímnu aplikáciu TWCore, ktorá zbierala analytické dáta a zabezpečovala aktualizácie softvéru. MQTT broker na subdoméne cardoor[.]cn jej posielal informácie o tom, ktoré APK súbory má zariadenie stiahnuť a nainštalovať.
Problém sa skrýval v možnosti označenej installNotExists. Keď mala hodnotu true, TWCore mohol nainštalovať aj aplikáciu, ktorá v zariadení dovtedy vôbec nebola. Telemetria Kaspersky ukázala, že vo všetkých pozorovaných prípadoch škodlivý softvér nainštalovala aplikácia s balíkom com.tw.core, teda práve TWCore. Touto cestou sa do systému dostal dropper JarService.
Súvisí s tým
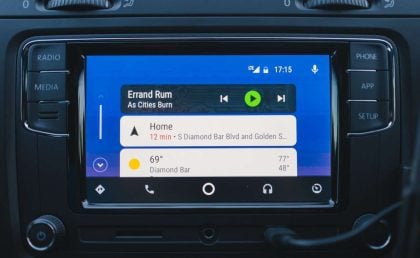
JarService nemal ikonu ani používateľské rozhranie, takže si ho vodič prakticky nemal ako všimnúť. Bežal na pozadí a pripravoval ďalší škodlivý kód ukrytý vo vlastných dátach. Výskumníci zistili, že jednotlivé bloky boli chránené jednoduchým XOR šifrovaním s meniacim sa jednobajtovým kľúčom.
JarService bol len prvý krok. Ďalší kód prišiel zo servera útočníkov
JarService bol iba prvým krokom. Následne sa spustil zavádzač druhej fázy, ktorý sa spojil s riadiacim C2 serverom útočníkov a vyžiadal si ďalší škodlivý kód. Server mu poslal adresu, z ktorej si stiahol tretiu časť malvéru. V jednom z analyzovaných prípadov mal sťahovaný súbor príponu .png, no obsahoval kód určený na spustenie v zariadení.

Výskumníci si všimli, že URL obsahuje číslo verzie, a skúsili ho meniť. Takto získali sedem rôznych variantov payloadu. Najstaršia verzia 3.57 používala iný spôsob dekódovania než novšie varianty. Kaspersky preto pripúšťa, že staršia verzia útoku mohla v druhej fáze používať iný zavádzač.
Tretia fáza už komunikovala so servermi útočníkov pravidelne. Približne každých 90 minút odosielala údaje o zariadení, napríklad rozlíšenie displeja, model, identifikátor Wi-Fi siete či MAC adresu. V kóde našli výskumníci deväť príkazov, ktoré umožňovali napríklad posielať HTTP požiadavky, pracovať s webovým obsahom, zobrazovať reklamy alebo stiahnuť a spustiť ďalší kód.
V reálnych útokoch sa podľa Kaspersky používali najmä príkazy http a loadlib2. Druhý z nich sťahoval modul zhima, ktorý fungoval ako reverse proxy. Cez infikovanú multimediálnu jednotku tak mohla prechádzať internetová prevádzka niekoho iného a smerom von používala pripojenie napadnutého zariadenia. Podobné zneužívanie Android TV boxov na proxy prevádzku sme videli aj pri iných kampaniach.
Rovnaký modul zhima nezávisle objavili aj výskumníci Nokia Deepfield Emergency Response Team v televíznych set-top boxoch. Aj to podporuje záver Kaspersky, že útočníkom nešlo iba o reklamné podvody. Infikované zariadenia chceli využívať aj ako súčasť proxy botnetu.
Zhoda v kóde a serveroch ukazuje na MoYu Group
Kaspersky pripisuje kampaň s vysokou mierou istoty skupine MoYu Group, ktorá je spojená s ekosystémom BADBOX. V kóde druhej fázy našli výskumníci vlákno pomenované mosdk-host-loader. Pri analýze škodlivej aplikácie z TV set-top boxov zase narazili na službu s názvom AdmoyuService. Výrazne sa zhodovala aj použitá sieťová infraštruktúra s tou, ktorú výskumníci už skôr spájali s MoYu Group.
Technická analýza kampane od Kaspersky odhalila ďalšie spojenia. Administrátorský panel modulu zhima odkazoval na dokumenty hostované na doméne služby PXYEDGE a nachádzal sa v ňom aj odkaz na ProxyForU. Podobné boli tiež prihlasovacie a registračné stránky. Kaspersky sa na základe týchto stôp domnieva, že služby sú prepojené s MoYu Group.
BADBOX pritom nie je nový problém. Útočníci už v minulosti zneužívali lacné Android zariadenia vrátane TV boxov a tabletov, pričom niektoré sa k zákazníkom dostávali už s predinštalovanými zadnými vrátkami. Malvér BadBox 2.0 v lacných Android zariadeniach dokázal tieto zariadenia potichu zapájať do botnetu.
Bezpečnostný výskumník Kaspersky Dmitry Kalinin upozornil, že aktéri spojení s BADBOX pokračujú v činnosti aj napriek zásahom bezpečnostných expertov a polície. Mení sa pritom spôsob, akým malvér doručujú. Niekedy využijú zadné vrátka priamo vo firmvéri, inokedy napadnutú IPTV aplikáciu. Tentoraz zneužili aktualizačnú funkciu legitímnej systémovej aplikácie.
Vodič nemusel na nič kliknúť. Malvér prišiel cez updater
DoFun po upozornení od Kaspersky oznámil, že problém opravil. Kaspersky však nezverejnil presný počet infikovaných zariadení ani kompletný zoznam dotknutých modelov. Ak máš v aute Android head unit využívajúci softvér DoFun, oplatí sa preto overiť u výrobcu alebo predajcu, či máš nainštalovanú najnovšiu dostupnú verziu softvéru.
Majiteľ pritom nemusel kliknúť na žiadny podozrivý odkaz ani ručne inštalovať APK z neznámeho zdroja. Škodlivá aplikácia prišla cez aktualizačný mechanizmus, ktorému systém bežne dôveroval. Kaspersky tieto hrozby deteguje pod názvami HEUR:Trojan-Dropper.AndroidOS.Agent.vu, HEUR:Trojan-Downloader.AndroidOS.Agent.ov, HEUR:Trojan-Proxy.AndroidOS.Zhima.* a HEUR:Trojan.AndroidOS.Vo1d.*.
Infotainment s Androidom pritom nie je len obrazovka na hudbu a navigáciu. Je to počítač s vlastným softvérom a internetovým pripojením, ktorý môže zostať v aute celé roky.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Tvoje auto môže sledovať, kam chodíš. Výskumníci odhalili, komu posiela údaje · 4 min čítania
 Aj obyčajný dážď môže poškodzovať lak auta. Vedci objavili doteraz neznámy mechanizmus · 3 min čítania
 Samsung pridáva podporu digitálneho kľúča pre ďalšie autá. Tentoraz poteší majiteľov Volkswagenov · 4 min čítania
 Autá bez vodiča prichádzajú do Európy. Čínska firma počíta aj so Slovenskom · 3 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Autá
Android Auto dostane užitočnú funkciu z Pixelov: Gemini ti môže ponúknuť informácie skôr, než ich začneš hľadaťGoogle pripravuje pre Android Auto novú funkciu, ktorá pomocou Gemini dokáže zobraziť užitočné informácie zo správ, kalendára či ďalších aplikácií bez toho, aby si ich musel počas jazdy ručne hľadať.Richard Zliechovský · · 4 min čítania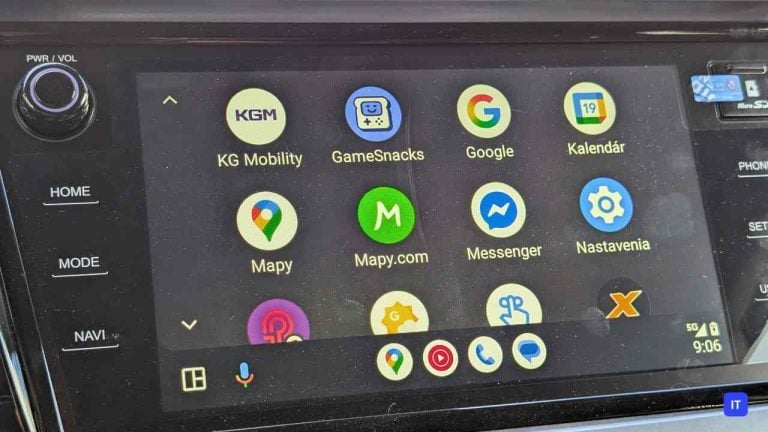 Google pripravuje pre Android Auto novinku, ktorá môže zmeniť spôsob, akým budeš počas jazdy pracovať s informáciami. V najnovšej beta verzii Android Auto 17.9 sa objavili zmienky o funkcii Proactive Assistance, ktorú Google pozná aj pod starším názvom Magic Cue.Nejde pritom o ďalšiu aplikáciu, ktorú musíš počas jazdy ručne otvárať. Gemini má podľa dostupných informácií sledovať kontext toho, čo práve riešiš, a ponúknuť ti relevantné informácie b …Pokračovať v čítaní

 Rubio: Vojna na Ukrajine je v patovej situácii, USA chcú pomôcť k mierovej dohode
 Nová nemocnica v Martine bude stáť 403 miliónov eur, štát ju dofinancuje
 Ako studená sprcha skutočne mení telo a na čo si musíte dať pozor
 Kyjev je v režime prežitia, primátor Kličko varuje pred kolapsom v zime
 NBÚ varuje pred podvodmi na WhatsAppe. Ľudí lákajú na hlasovanie v talentovej súťaži
 SHMÚ varuje pred vetrom: Výstrahy platia pre Bratislavský, Nitriansky a Trnavský kraj
 Hneď v niekoľkých okresoch Slovenska hrozia búrky
 Po 20:00 príde zmena počasia a hrozia aj búrky
 V našej oblasti sa začínajú tvoriť prvé búrky: Čo nás dnes ešte čaká?
 Predpoveď na piatok 9. októbra: Cez Slovensko prejde studený front, prinesie dážď aj výrazné ochladenie
 Stredné Slovensko sa ponorilo do tmy a chladu, na juhu dnes teploty atakovali +28 °C
 Aktuálne: Požiar zachvátil les na východe Slovenska, kedy príde na pomoc dážď?
 Nové BMW iX3 M60: ani to nie je „pravé eMko“, ale má viac ako 600 koní
 12 pokút za diaľničnú známku: 1 preklep stál 1800 eur
 Miliónte BMW M zišlo z výrobných pásov v Mníchove
 Tesla FSD na Slovensku už čoskoro? Minister dopravy oznámil veľkú novinku!
 Nové BMW iX4 oficiálne. Elektrický nástupca X4 sľubuje dojazd 828 kilometrov
 Ďalší milionár? Mercedes V220d má 2 milióny km! Čo všetko menili?
 Peugeot Partner Active: Lacnejší základ má slovenské ceny aj praktické sedadlo
 Nový MAN eTGX má dlhšiu kabínu. Čo tým získajú dopravcovia?
 Test KGM Musso Grand šokuje tichom ako v luxusnej limuzíne
 Nový Volkswagen Amarok má dostať čínsky základ. Rozlúči sa s Fordom aj európsky model?
 Predlžovač dojazdu Mahle: Elektrickým kamiónom pomôže spaľovací motor
 Kia PV7 mieri nad PV5. Väčšia elektrická dodávka odvezie tri europalety
 Až 81 amerických lietadiel zničených alebo poškodených vo vojne s Iránom. Ich počet sa takmer zdvojnásobil
 Obrovské americké vznášadlo odvezie 67 ton nákladu priamo na pláž. Námorníctvo objednalo ďalšie dva kusy
 Až 360 starých T-72 ročne. Rusko zrýchlilo prestavbu tankov zo skladov, naznačuje nový odhad
 Ukrajinci získali nový ruský dron Molnija-13. Je 1,5-krát väčší a poháňajú ho štyri motory
 Rusko dostalo nové Su-34. Ďalšia várka prichádza krátko po zničení jedného z bombardérov
 Taliban rokoval so Severnou Kóreou priamo v Rusku. Obsah stretnutia nezverejnili
 Prekvapivý ROZCHOD v šoubiznise: Krásna herečka a líder Imagine Dragons sa rozišli!
 Splnený sen známej Slovenky: Objala som Michaela Jacksona... Má to však háčik!
 Úprimné priznanie Moniky Szabó: Od potratu ju odhovorila táto kolegyňa!
 Do Dunaja mieri NOVÁ TVÁR: Exotický fešák s vypracovaným telom a krásnou rodinkou!
 Zostávajú ti po ponožkách hlboké ryhy na členkoch? Takto zistíš, kedy už nejde len o bežný otlak
 Je perlivá voda zdravá? Takto vplýva na žalúdok, reflux a zuby
 Prečo sa oplatí vypiť pohár vody hneď ráno? Tvoje telo to pocíti viacerými spôsobmi
 Prečo mačka nosí topánky po byte a prečo si na ne ľahá?
 Ako často perieš psí pelech a ako ho správne vyčistiť? Toto v ňom zostáva aj po dôkladnom vysávaní
 Sú bio vajcia naozaj zdravšie a výživnejšie než bežné? Pozri sa, či sa za ne oplatí priplatiť
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Čo robiť s Wi-Fi routerom, ktorému skončila softvérová podpora? A ako zistíš, že skončila aj tomu tvojmu?
 V zahraničí sa šíri nový podvod, čoskoro môže doraziť aj k nám. Začína sa telefonátom a pokračuje cez WhatsApp
 Google práve sprístupnil všetkým nástroj, ktorý ti pomôže zistiť, či sa pozeráš na realitu alebo AI
 Máš aktualizovaný WhatsApp? Stačilo kliknúť na Reel a aplikácia ťa mohla poslať na server útočníka
 AI už píše kód, ktorému nerozumejú ani skúsení programátori. Napriek tomu funguje
 Google pridá do tvojho Androidu novú ochranu pred podvodmi. Falošný bankár to bude mať ťažšie
 Používaš WhatsApp aj na počítači či ďalšom mobile? Pri citlivých chatoch sa chystá dôležitá zmena
 „Ak chce ľudstvo naplno využiť výhody AI, musí prijať, že sa stanú aj zlé veci,“ hovorí Altman. Šéf OpenAI je proti príliš prísnej regulácii umelej inteligencie
 Nový online podvod cieli na AI nadšencov. Falošné reklamy kradnú heslá aj overovacie kódy