Hackeri schovali nový útok za známu službu Googlu. Takto dnes môže vyzerať e-mailový útok, ktorý ľahko oklame aj opatrného človeka
Aj obyčajný e-mail s prílohou môže byť pascou. Útočníci v tomto prípade zneužili dôveryhodnú službu Googlu a cez falošný dokument sa dostali až k ovládnutiu počítača.
Pridaj si Vosveteit.sk do Google

Kyberzločinci neustále hľadajú nové spôsoby, ako obísť bezpečnostné systémy. Najnovší prípad, ktorý analyzovali experti zo spoločnosti Huntress, ukázal mimoriadne premyslený útok, ktorý začal obyčajným e-mailom a skončil úplným ovládnutím napadnutého počítača.
Na prvý pohľad pritom nič nenasvedčovalo tomu, že ide o sofistikovanú operáciu. Útočníci využili známu techniku označovanú ako malspam, teda škodlivý e-mail navrhnutý tak, aby prinútil obeť kliknúť na odkaz alebo otvoriť prílohu. V tomto prípade išlo o prílohu s názvom Bestellung_2026.html, čo v preklade z nemčiny znamená objednávka. Vo firemnom prostredí takýto názov nemusí pôsobiť vôbec podozrivo. Práve naopak, môže vyzerať ako bežný dokument, ktorý človek otvorí popri práci takmer automaticky.
Maily prichádzali cez dôveryhodnú službu Googlu
Celý útok odštartoval e-mail s prílohou vydávajúcou sa za objednávku. Po otvorení súboru sa používateľ nepresunul priamo na škodlivú stránku. Najskôr prešiel cez službu DoubleClick, ktorú vlastní Google, čo bol práve ten trik, ktorý zaujal bezpečnostných analytikov na celej operácii najviac.
Bezpečnostné systémy totiž často dôverujú známym a renomovaným doménam. Ak sa v odkaze objaví služba patriaca Googlu, množstvo filtrov ju automaticky považuje za bezpečnú. Po presmerovaní sa obeť dostala na stránku, ktorá sa prispôsobila konkrétnemu používateľovi.
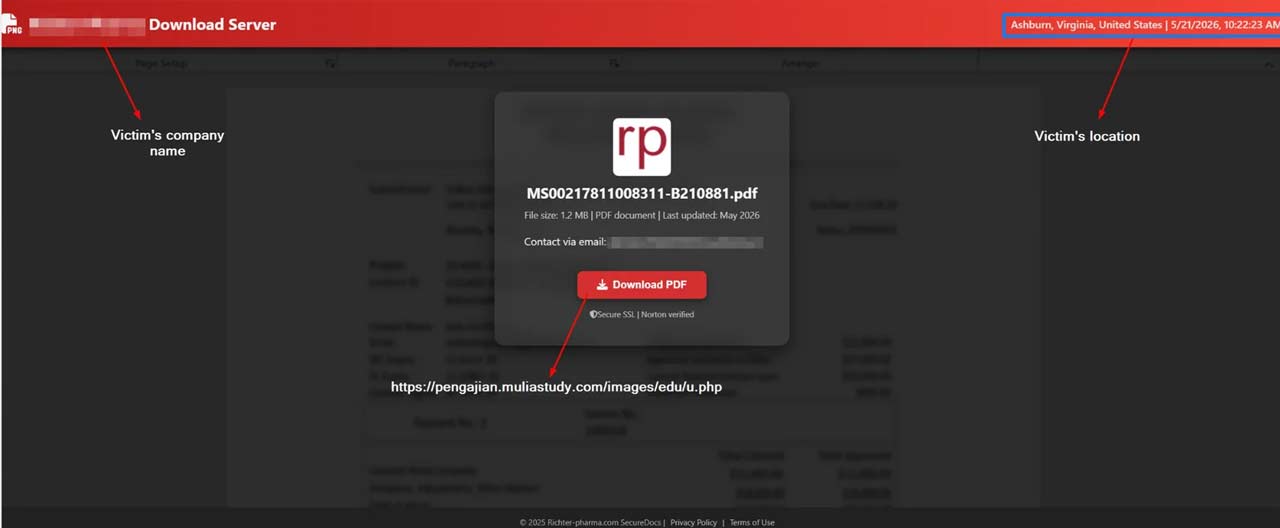
Útočníci vytvorili mimoriadne flexibilný systém. Nemuseli pripravovať samostatnú kampaň pre každú spoločnosť. Stránka si sama načítala e-mailovú adresu obete, zistila názov firmy a následne stiahla jej logo z verejne dostupných zdrojov. Zároveň zobrazila mesto, región a aktuálny čas návštevníka.
Súvisí s tým

Výsledok pôsobil veľmi presvedčivo. Používateľ teda nadobudol pocit, že otvoril legitímny dokument určený priamo pre neho. Presne o to útočníkom išlo. Nešlo len o to ukázať falošnú stránku, ale vytvoriť pocit, že všetko sedí. Firma, logo, poloha aj čas. Po kliknutí na tlačidlo na stiahnutie údajného PDF súboru sa však spustila ďalšia fáza útoku.
Po otvorení súboru sa začal komplikovaný reťazec operácií. Najskôr sa spustil JScript, následne PowerShell skript a potom séria ďalších komponentov založených na platforme .NET. Každá vrstva pripravila pôdu pre tú nasledujúcu.
„Útok sa prakticky nedotkol disku. Pozostával z piatich fáz, HTML, JScript, PowerShell, .NET loader a finálny náklad, pričom väčšina operácií prebehla priamo v pamäti,“ opisujú experti.
Takýto prístup výrazne sťažuje odhalenie. Klasické antivírusy totiž často sledujú súbory zapisované na disk. Ak sa škodlivý kód presúva najmä v operačnej pamäti, jeho zachytenie bezpečnostným softvérom je oveľa náročnejšie.
Keď už malvér bežal v počítači obete, program po spustení okamžite preveril svoje okolie. Hľadal virtuálne stroje, ladiace nástroje, sandboxy a aplikácie používané bezpečnostnými analytikmi. Ak našiel niektorý z nich, ukončil svoju činnosť a v mnohých prípadoch dokonca reštartoval počítač. Pre bežného používateľa by to mohlo vyzerať ako obyčajná chyba systému. V skutočnosti išlo o ďalší krok, ktorý mal sťažiť odhalenie škodlivého kódu.
Po úspešnom prekonaní kontrol prišla ďalšia fáza. Malvér sa pokúsil oslabiť obranné mechanizmy systému Windows, čo znamená, že škodlivý program aktívne upravil AMSI a ETW na úrovni systémových rozhraní, čím prakticky oslepil časť bezpečnostnej telemetrie systému Windows ešte pred vytvorením perzistencie.
Jednoducho povedané, útočníci sa snažili vypnúť alebo obmedziť nástroje, ktoré by ich mohli prezradiť.
Útok sa dokázal schovať za legitímne procesy operačného systému
V poslednej fáze útoku malvér namiesto vlastného spustiteľného súboru zneužil legitímne programy Microsoftu. Najčastejšie si vybral nástroje InstallUtil.exe alebo MSBuild.exe, ktoré patria medzi štandardné súčasti systému Windows. Pre bezpečnostný softvér tak bolo oveľa náročnejšie rozlíšiť, či ide o normálnu aktivitu alebo o útok.

Následne sa škodlivý program spojil so vzdialenými servermi útočníkov, odoslal informácie o napadnutom zariadení a čakal na ďalšie pokyny. V tejto chvíli už nešlo len o obyčajnú infekciu. Loader mohol útočníkom otvoriť cestu k vzdialenej kontrole nad počítačom, teda k možnosti kradnúť dáta, spúšťať príkazy alebo použiť zariadenie ako vstupný bod do ďalšej časti siete.
Podľa expertov sa útočníci zaujímali aj o grafické karty NVIDIA a AMD, nainštalované antivírusy či ďalšie hardvérové parametre. Takéto informácie mohli poslúžiť na výber ďalšieho škodlivého nástroja alebo na prípravu následného útoku. Záujem o grafické karty môže podľa analytikov naznačovať aj možnú prípravu na ťažbu kryptomien, hoci túto možnosť uvádzajú opatrne.
Celý incident ukázal, že e-mailové útoky stále predstavujú jednu z najväčších hrozieb pre firmy aj bežných používateľov. Hoci sa malspam objavuje už dlhé roky, útočníci ho neustále zdokonaľujú. V tomto prípade spojili dôveryhodné služby, personalizované webové stránky, viacvrstvový škodlivý kód a techniky určené na obchádzanie bezpečnostných nástrojov. Každá časť reťazca plnila konkrétnu úlohu a zvyšovala šancu na úspešné napadnutie systému.
Práve preto odborníci odporúčajú venovať zvýšenú pozornosť nečakaným e-mailovým prílohám a odkazom, aj keď na prvý pohľad vedú na známe a dôveryhodné služby. Moderné útoky totiž často nestavajú na jednej veľkej chybe, ale na sérii menších krokov, ktoré spolu vytvoria veľmi presvedčivú pascu. Najhoršie na tom je, že obeť nemusí spraviť nič, čo by jej v danej chvíli pripadalo vyslovene riskantné. Stačí otvoriť objednávku, uvidieť logo firmy a kliknúť na falošné PDF.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Objavil sa malvér, pri ktorom AI sama rozhoduje, čo má na napadnutom počítači urobiť
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 BTMOB nie je obyčajný Android vírus. Útočník už nemusí byť hacker, stačí mu kúpiť hotový nástroj a takto ťa oklamať, aby si si stiahol falošnú aplikáciuPodvodníci už nemusia škodlivú aplikáciu písať sami. BTMOB im umožňuje vytvárať falošné APK súbory na mieru, ktoré sa šíria mimo Google Play a môžu ovládnuť telefón. · 4 min čítania
K téme
 Hackeri zneužívajú známu aplikáciu vo Windowse. Cez ňu môžu vidieť tvoje SMS správy aj jednorazové prihlasovacie kódy · 3 min čítaniaFalošný e-mail od Microsoftu vyzerá ako varovanie pred útokom. Po otvorení prílohy ti však môže do počítača dostať nebezpečný malvér · 4 min čítaniaCez služby prístupnosti sa môže hacker dostať k tvojmu bankovníctvu. Takto zistíš, ktoré aplikácie v tvojom telefóne majú tento prístup povolený · 3 min čítania
Toto by ti nemalo ujsť
 V tele zvláštneho morského tvora objavili neznámu baktériu. Má vlastnosť, ktorú vedci zatiaľ nevedia vysvetliť · 3 min čítania
 Moskva naučila drony Shahed nový trik. Kyjev má ďalší problém, Rusi menia spôsob útokov na Ukrajinu · 4 min čítania
 Vedci možno vyriešili jednu z najväčších záhad Zeme. Z jej geologickej histórie záhadne zmizli stovky miliónov rokov · 3 min čítania
Ďalšie správy
 Do slovenskej zombie hry Last Road pribudli dve nové mapy. Čaká ťa 24 úsekov plných výbuchov, skokov a zombíkov · 5 min čítania
 Ako si v Samsungu odomkneš ďalšie funkcie fotoaparátu? Stačí zapnúť Camera Assistant · 4 min čítania
 Američania laserom Valkyrie s výkonom 300 kW vyradili napodobeninu riadenej strely. Pripravujú už aj 500 kW zbraň · 5 min čítania
 Vedci vytvorili magnetické mikroroboty, ktoré pomáhajú rozpúšťať krvné zrazeniny až šesťkrát rýchlejšie · 3 min čítania



 Vedci vytvorili obrovský diamant s priemerom 20 centimetrov. Môže pomôcť vyriešiť jeden z najväčších problémov AI čipov
 Obezita neškodí mužom a ženám rovnako. Vedci odhalili, čo sa v ich tukovom tkanive deje odlišne
 Dráma v rodinnom dome: Syn mal nožom napadnúť vlastného otca, hrozí mu obvinenie z pokusu o vraždu
 Gadi Eizenkot pozval stranu Likud Benjamina Netanjahua na rokovania o novej izraelskej vláde
 Klimatická konferencia OSN COP31 v Turecku sa skončila bez konsenzu, Guterres je hlboko sklamaný
 Oplatí sa s kúpou notebooku čakať na lacnejšie pamäte?
 Zámer zrušiť voľbu poštou zo zahraničia má obmedziť voličov opozície, tvrdí Július Jakab
 Zlato má byť doma: Poslanec Ľupták chce zákonom určiť, akú časť rezerv musí NBS držať na Slovensku
 Nové plug-in hybridy Forthing na Slovensku. TK 5 a TK 7 majú batérie veľké ako elektromobily!
 Nový Volkswagen ID. Polo GTI Clubsport prekonáva VW ID.3 GTI. Stále je to predokolka
 Šiesta automobilka na Slovensku? O výstavbu fabriky má záujem čínsky gigant!
 Greta Thunberg sa smeje klimatickým protestom. Pokrytectvo alebo zmena taktiky?
 Nová Honda Avancier oficiálne. Veľké rodinné SUV poháňa hybrid novej generácie
 Nárazové testy Euro NCAP sa dramaticky menia! Získať plný počet hviezd bude čoraz náročnejšie
 Mercedes eActros 600 ide okolo sveta. Na 45 000 km plánuje najviac 80 nabíjaní
 Elektrické rolby Prinoth s pohonom Scania sľubujú až 5 hodín práce
 Autonómny nákladiak zásobuje Lidl. Nemá kabínu ani vodiča
 Renault T High Ultimate Edition: Iba 30 kusov pre celú Európu
 Kia PV5 Chassis Cab dostane väčšiu batériu aj výkonnejší motor
 Fuso eCanter rozváža potraviny po Bratislave. Naftu nepotrebuje ani na chladenie
 Ruská fregata pri tankovaní vrazila do vlastného tankera pred britským pobrežím. Námorník navrhol zastreliť inžiniera
 Z Bratislavy vzlietlo lietadlo do Prahy. Pilot však zmenil kurz a pristál na americkej základni v Nemecku
 Sirény v Kaliningrade a horiaca loď na ceste tam. Čo sa v sobotu dialo pri základni Baltskej flotily
 Najväčšia ponorka v histórii mala na palube bazén a saunu. Pod vodou vážila takmer 50 000 ton
 Ruská vojnová loď vybuchla v Líbyi, 1 800 kilometrov od Ukrajiny. Podľa Axiosu ju zasiahla SBU
 Švédsko kedysi chcelo vlastnú atómovú bombu. Teraz nad ním cvičia francúzske Rafale, ktoré nosia jadrové strely
 Harrison Ford (84) a Calista Flockhart (62) neskrývajú vášeň ani po rokoch: Na verejnosti ako zamilovaní pubertiaci
 Extravagantná premiéra filmovej novinky: Dráma Chica Checa je v našich kinách
 Tehotná moderátorka (59) pobúrila verejnosť: Aj tieto celebrity porodili v zrelom veku
 Demi Moore, Charlize Theron či Anne Hathaway: Tieto krásky sa kvôli filmu vzdali svojej koruny krásy
 Homo erectus bol oveľa odolnejší, než sme si mysleli. Nový objav naznačuje, že prežil o 200-tisíc rokov dlhšie
 Prečo sa ľudský mozog vyvíjal inak než šimpanzí? Svoju úlohu zrejme zohral aj prastarý vírus
 Vedci spochybnili desaťročia starú predstavu o evolúcii. Dôležité gény zrejme nie sú chránené pred mutáciami
 Vedci možno vyriešili jednu z najväčších záhad Zeme. Z jej geologickej histórie záhadne zmizli stovky miliónov rokov
 Vedci vytvorili magnetické mikroroboty, ktoré pomáhajú rozpúšťať krvné zrazeniny až šesťkrát rýchlejšie
 Psychopati majú vyššiu šancu na druhé rande, hovoria vedci. Toto je na nich najpríťažlivejšie
 Obezita neškodí mužom a ženám rovnako. Vedci odhalili, čo sa v ich tukovom tkanive deje odlišne
 Antarktické ľadovce sa rúcajú rýchlejšie, než vedci čakali. Obávaný domino efekt sa však nemusí dostaviť
 Vedci poslali správu cez tehlovú stenu pomocou gravitácie. Nepotrebovali Wi-Fi, rádiové vlny ani kábel
 Vedci vytvorili obrovský diamant s priemerom 20 centimetrov. Môže pomôcť vyriešiť jeden z najväčších problémov AI čipov
 FBI bije na poplach. Hackeri majú v rukách nebezpečný AI nástroj, ktorý dokáže preniknúť do systému za menej než 3 hodiny
 V Google Play odhalili vyše 1 900 podvodných aplikácií. Dostali sa do viac než 500-tisíc zariadení, toto sú najrozšírenejšie
 Čo všetko o tebe vie Google Gemini? Takto si pozrieš jeho pamäť a odstrániš informácie, ktoré si zapamätal
 Nemecko bije na poplach. Kybernetické hrozby dosiahli kritickú úroveň, hackeri získali vďaka AI nové schopnosti
 Podvody s GTA VI zaplavili internet. Lákajú na lacnejšiu hru aj nevydanú PC verziu, no môžu ti vybieliť účet
 Čínski hackeri zdokonalili nebezpečný malvér. Dokáže sa ukryť v počítači a potichu kradnúť citlivé údaje
 Nový Android malvér ArcticRAT dokáže ukradnúť PIN a zamknúť ti telefón. Na krádež bankových údajov využíva aj AI model Grok
 Samsung konečne pridáva ochranu, ktorú majitelia Galaxy roky žiadali. Skryje aj tvoje súkromné správy
 Nový Android vírus Bazuka ti podstrčí falošnú obrazovku telefónu. Kým nič netušíš, môže ti kradnúť heslá aj peniaze