Čínski hackeri zaútočili na Česko. Ich cieľom boli úrady, univerzity aj firmy, malvér ukryli v cloude Microsoftu
Bezpečnostní analytici varujú pred kampaňou čínskych hackerov Dragon Weave, ktorá zasiahla susednú Českú republiku. Dôvodom mali byť dobré vzťahy s Taiwanom.


Kybernetické útoky už dávno neútočia len na veľké korporácie alebo štátne úrady. Moderní útočníci sa čoraz častejšie spoliehajú na psychológiu a dôveru používateľov. Stačí jeden e-mail, jedno kliknutie a škodlivý kód sa dostane do systému. Bezpečnostná spoločnosť Seqrite teraz upozornila na novú operáciu s názvom Dragon Weave, ktorú s miernou mierou istoty pripísala čínskym aktérom.
Kampaň zasiahla organizácie v Českej republike a na Taiwane, pričom útočníci sa zamerali najmä na štátnu správu, výskumné inštitúcie, univerzity, technologické firmy a finančný sektor.
Podľa expertov nešlo o masový útok. Útočníci si vyberali konkrétne ciele a následne pripravili podvodné správy presne pre nich.
Útok odštartoval nenápadným e-mailom s prílohou
Celý útok začal pomerne nenápadne, obeť dostala e-mail s prílohou vo formáte ZIP. Správa sa tvárila ako bežná pracovná komunikácia, niekedy išlo o pozvánku na obchodné stretnutie, inokedy o údajné oznámenie týkajúce sa návštevy Českej správy sociálneho zabezpečenia. Práve dôveryhodný vzhľad predstavoval jednu z najnebezpečnejších častí celej operácie.
Po otvorení prílohy sa používateľovi zobrazil dokument PDF s legitímne pôsobiacim obsahom. V prípade falošných správ od sociálnej poisťovne dokument obsahoval napríklad pokyny k plánovanému stretnutiu.
Súvisí s tým

Na prvý pohľad všetko vyzeralo úplne normálne, no v pozadí však už prebiehala druhá časť útoku. Výskumníci upozornili, že Dragon Weave využíval neobvykle sofistikovaný systém doručenia škodlivého kódu, píše Dark Reading. V prílohe sa nachádzal špeciálny súbor typu LNK. Ak naň používateľ klikol, spustil skript PowerShell, ktorý postupne rozbalil a aktivoval všetky potrebné komponenty malvéru. To však nebola jediná cesta.
Aj samotný spustiteľný súbor obsahoval zabudovaný mechanizmus, ktorý dokázal nainštalovať škodlivý softvér bez pomoci ďalších súborov. Podľa expertov útočníci pripravili dve nezávislé metódy infekcie. Ak jedna zlyhala, druhá mohla útok dokončiť.
Práve preto bezpečnostní experti označili Dragon Weave za mimoriadne premyslenú operáciu.
Po úspešnej infiltrácii sa aktivoval nástroj s názvom Rustcloak. Jeho hlavnou úlohou sa stalo načítanie ďalšej fázy útoku. Okrem toho však obsahoval aj ochranné mechanizmy proti odhaleniu.
Rustcloak kontroloval názov počítača a porovnával ho so zoznamom viac ako stovky zariadení, ktoré bezpečnostní analytici a výskumníci často využívajú pri analýze škodlivého softvéru. Ak našiel zhodu, okamžite ukončil svoju činnosť.
Takýto postup výrazne sťažil prácu bezpečnostných tímov, pretože malvér sa v testovacom prostredí často vôbec neaktivoval.
Azureveil využil cloud Microsoftu
Najzaujímavejšou súčasťou operácie sa stal malvér Azureveil. Namiesto tradičnej komunikácie medzi infikovaným počítačom a serverom útočníka využil cloudovú službu Microsoft Azure Blob Storage.
Práve tento detail pomohol malvéru ukryť svoju komunikáciu medzi množstvo legitímnej prevádzky.
„Namiesto tradičného modelu komunikácie využíva Azureveil takzvaný dead-drop prístup. Útočník a infikovaný systém spolu nikdy nekomunikujú priamo,“ vysvetlili výskumníci zo spoločnosti Seqrite.
Fungovalo pomerne jednoducho, infikovaný počítač pravidelne odoslal do cloudového úložiska malú šifrovanú správu, ktorá informovala útočníka o svojej aktivite. Následne útočník vložil do rovnakého úložiska nové príkazy.
Azureveil ich stiahol, dešifroval, vykonal a výsledky následne odoslal späť. Celý proces prebiehal bez priameho spojenia medzi obeťou a útočníkom.
Prečo sa terčom stalo práve Česko
Taiwan patrí medzi dlhodobé ciele čínskych kybernetických skupín. Oveľa väčšiu pozornosť však vzbudilo zaradenie Českej republiky medzi hlavné ciele kampane.
Bezpečnostný analytik Alexis Rapin zo spoločnosti ESET ponúkol možné vysvetlenie.
„Česká republika je pravdepodobne európskou krajinou s najbližšími vzťahmi k Taiwanu, čo z nej robí prirodzený cieľ čínskych aktérov,“ uviedol.
Podľa jeho pozorovaní začali čínske skupiny intenzívnejšie útočiť na české organizácie približne od roku 2023. Najčastejšie sa zamerali na štátne inštitúcie, univerzity a neziskové organizácie. Politické napätie medzi Prahou a Pekingom sa v posledných rokoch zvýšilo najmä kvôli podpore Taiwanu zo strany Česka a odlišným postojom k ruskej invázii na Ukrajinu.
Ďalšia analýza ukázala, že útočníci pripravili viacvrstvový infekčný reťazec, v ktorom sa nachádzalo viacero typov súborov. V dátovom priečinku sa objavili šifrované kontajnery s payloadom (1.dat a Com.dat), skripty Profile.ps1 a empty.vbs, ako aj DLL knižnica UnityPlayer.dll, ktorú útočníci použili na DLL sideloading. Každý z týchto súborov zohrával inú úlohu v procese infekcie a spolu vytvorili prepojený systém, ktorý sa aktivoval postupne po spustení.
Po rozbalení archívu sa spustil aj exe súbor _計畫申請審查結果通知單.exe, ktorý patril priamo do fázy sociálneho inžinierstva. Tento súbor v sebe ukrýval ďalší dokument, ktorý sa zobrazil obeti ako legitímne oznámenie. V pozadí však slúžil ako hlavná návnada, ktorá mala odviesť pozornosť od prebiehajúcej infekcie.
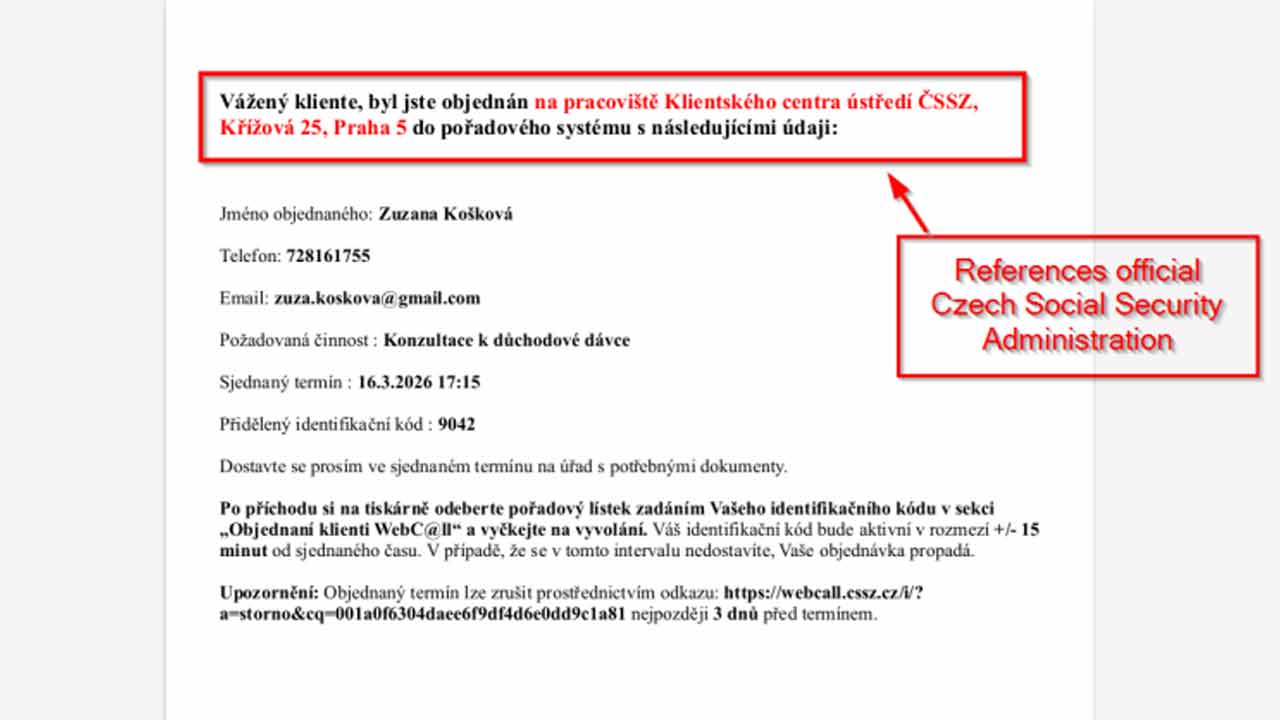
Zaujímavý detail predstavoval samotný názov PDF súboru 000b67d70f3876965bb09fd37164b7ccrezervaci.pdf. Útočníci spojili hashovo pôsobiaci reťazec s českým slovom „rezervaci“, čím vytvorili dojem technického aj lokálne dôveryhodného súboru zároveň. Dokument sa tváril ako oficiálne oznámenie od Českej správy sociálneho zabezpečenia (ČSSZ) a pôsobil ako reálna pozvánka na úradné stretnutie.
Obsah dokumentu zobrazil konkrétne údaje o schôdzke, vrátane mena osoby Zuzana Košková a dátumu 16. marca 2026. Takéto detaily výrazne zvýšili dôveryhodnosť celej návnady, pretože pôsobili ako reálne údaje z úradnej komunikácie.
Dôveryhodnosť dopĺňali tieto detaily
Na konci dokumentu sa nachádzali aj inštrukcie pre návštevu úradu. Používateľ dostal návod, ako si vyzdvihnúť poradové číslo pomocou prideleného identifikačného kódu a ako čakať na svoje poradie v čakárni. Tento postup presne kopíroval bežný systém fungovania štátnych úradov.
Súčasťou PDF bol aj odkaz na oficiálnu stránku Českej správy sociálneho zabezpečenia (cssz.cz), ktorý mal pôsobiť ako ďalší prvok autenticity. V skutočnosti však celý dokument vznikol pravdepodobne jednoduchým uložením alebo vytlačením webovej stránky do formátu PDF, čo útočníkom umožnilo rýchlo vytvoriť veľmi presvedčivú návnadu bez väčšej námahy.
Bezpečnostní analytici radia, že rozpoznanie phishingového mailu útok zastaví
Dragon Weave opäť ukázal, že aj najsofistikovanejší malware potrebuje na začiatku pomerne jednoduchú vec, používateľa, ktorý otvorí podvodnú správu.
Bezpečnostní experti preto odporúčajú pravidelné školenia zamestnancov, kvalitné filtrovanie e-mailov, monitorovanie podozrivých procesov a využívanie moderných bezpečnostných nástrojov typu EDR alebo XDR.
Útok zároveň pripomenul, že dnešní útočníci sa nespoliehajú len na technické zraniteľnosti. Čoraz častejšie využijú dôveryhodne pôsobiace dokumenty, známe inštitúcie a psychologické triky. Práve preto zostáva opatrnosť pri práci s e-mailovými prílohami jednou z najdôležitejších obranných línií, a to bez ohľadu na veľkosť organizácie.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
Diskusia
Toto miesto je zatiaľ voľné. Kto napíše prvý, dostane štítok natrvalo. Člen komunity aj +5 bodov
Ďalej k téme
 Google práve sprístupnil všetkým nástroj, ktorý ti pomôže zistiť, či sa pozeráš na realitu alebo AI · 3 min čítania
 Používaš WhatsApp aj na počítači či ďalšom mobile? Pri citlivých chatoch sa chystá dôležitá zmena · 3 min čítania
 Máš aktualizovaný WhatsApp? Stačilo kliknúť na Reel a aplikácia ťa mohla poslať na server útočníka · 3 min čítania
 Nový online podvod cieli na AI nadšencov. Falošné reklamy kradnú heslá aj overovacie kódy · 5 min čítania
Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
Google pridá do tvojho Androidu novú ochranu pred podvodmi. Falošný bankár to bude mať ťažšieAndroid dostáva nové ochrany pred podvodnými hovormi. Overí, či ti naozaj volá banka, upozorní na podvrhnuté číslo a zasiahne aj pri podozrivej inštalácii aplikácie.Martin Borko · · 4 min čítania Podvodník dnes dokáže pri hovore sfalšovať aj telefónne číslo banky, takže samotný údaj na displeji ti veľa negarantuje. Google preto pridáva do Androidu funkciu Verified Financial Calls, ktorá má overiť, či telefonát naozaj iniciovala tvoja banka.Kontrola funguje cez jej oficiálnu aplikáciu v telefóne. Ak banka hovor nepotvrdí ako legitímny, Android ho môže vyhodnotiť ako podozrivý a ukončiť. Cieľ je dostať spoofing pod kontrolu ešte skôr, než s …Pokračovať v čítaní

 Nová nemocnica v Martine bude stáť 403 miliónov eur, štát ju dofinancuje
 NBÚ varuje pred podvodmi na WhatsAppe. Ľudí lákajú na hlasovanie v talentovej súťaži
 SaS kritizuje Šutaja Eštoka: Zvyšovanie platov policajtov je len predvolebná rozdávačka
 SHMÚ varuje pred vetrom: Výstrahy platia pre Bratislavský, Nitriansky a Trnavský kraj
 Rozpočet štátu nezníži zadlženie, RÚZ varuje pred miliardovými úrokmi
 Rubio: Vojna na Ukrajine je v patovej situácii, USA chcú pomôcť k mierovej dohode
 Po 20:00 príde zmena počasia a hrozia aj búrky
 V našej oblasti sa začínajú tvoriť prvé búrky: Čo nás dnes ešte čaká?
 Predpoveď na piatok 9. októbra: Cez Slovensko prejde studený front, prinesie dážď aj výrazné ochladenie
 Hneď v niekoľkých okresoch Slovenska hrozia búrky
 Stredné Slovensko sa ponorilo do tmy a chladu, na juhu dnes teploty atakovali +28 °C
 Aktuálne: Požiar zachvátil les na východe Slovenska, kedy príde na pomoc dážď?
 Nové BMW iX3 M60: ani to nie je „pravé eMko“, ale má viac ako 600 koní
 Nové BMW iX4 oficiálne. Elektrický nástupca X4 sľubuje dojazd 828 kilometrov
 Tesla FSD na Slovensku už čoskoro? Minister dopravy oznámil veľkú novinku!
 Dosť bolo SUV? Nový Renault E-Space naznačuje návrat ku klasickým minivanom
 12 pokút za diaľničnú známku: 1 preklep stál 1800 eur
 Miliónte BMW M zišlo z výrobných pásov v Mníchove
 Kia PV7 mieri nad PV5. Väčšia elektrická dodávka odvezie tri europalety
 Nový Volkswagen Amarok má dostať čínsky základ. Rozlúči sa s Fordom aj európsky model?
 Test KGM Musso Grand šokuje tichom ako v luxusnej limuzíne
 Predlžovač dojazdu Mahle: Elektrickým kamiónom pomôže spaľovací motor
 Peugeot Partner Active: Lacnejší základ má slovenské ceny aj praktické sedadlo
 Nový MAN eTGX má dlhšiu kabínu. Čo tým získajú dopravcovia?
 Až 360 starých T-72 ročne. Rusko zrýchlilo prestavbu tankov zo skladov, naznačuje nový odhad
 Taliban rokoval so Severnou Kóreou priamo v Rusku. Obsah stretnutia nezverejnili
 Rusko dostalo nové Su-34. Ďalšia várka prichádza krátko po zničení jedného z bombardérov
 Ukrajinci získali nový ruský dron Molnija-13. Je 1,5-krát väčší a poháňajú ho štyri motory
 Obrovské americké vznášadlo odvezie 67 ton nákladu priamo na pláž. Námorníctvo objednalo ďalšie dva kusy
 Až 81 amerických lietadiel zničených alebo poškodených vo vojne s Iránom. Ich počet sa takmer zdvojnásobil
 Prekvapivý ROZCHOD v šoubiznise: Krásna herečka a líder Imagine Dragons sa rozišli!
 Splnený sen známej Slovenky: Objala som Michaela Jacksona... Má to však háčik!
 Do Dunaja mieri NOVÁ TVÁR: Exotický fešák s vypracovaným telom a krásnou rodinkou!
 Úprimné priznanie Moniky Szabó: Od potratu ju odhovorila táto kolegyňa!
 Prečo mačka nosí topánky po byte a prečo si na ne ľahá?
 Ako často perieš psí pelech a ako ho správne vyčistiť? Toto v ňom zostáva aj po dôkladnom vysávaní
 Prečo sa oplatí vypiť pohár vody hneď ráno? Tvoje telo to pocíti viacerými spôsobmi
 Sú bio vajcia naozaj zdravšie a výživnejšie než bežné? Pozri sa, či sa za ne oplatí priplatiť
 Zostávajú ti po ponožkách hlboké ryhy na členkoch? Takto zistíš, kedy už nejde len o bežný otlak
 Je perlivá voda zdravá? Takto vplýva na žalúdok, reflux a zuby
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Nový online podvod cieli na AI nadšencov. Falošné reklamy kradnú heslá aj overovacie kódy
 AI už píše kód, ktorému nerozumejú ani skúsení programátori. Napriek tomu funguje
 „Ak chce ľudstvo naplno využiť výhody AI, musí prijať, že sa stanú aj zlé veci,“ hovorí Altman. Šéf OpenAI je proti príliš prísnej regulácii umelej inteligencie
 Používaš WhatsApp aj na počítači či ďalšom mobile? Pri citlivých chatoch sa chystá dôležitá zmena
 Máš aktualizovaný WhatsApp? Stačilo kliknúť na Reel a aplikácia ťa mohla poslať na server útočníka
 Čo robiť s Wi-Fi routerom, ktorému skončila softvérová podpora? A ako zistíš, že skončila aj tomu tvojmu?
 Google pridá do tvojho Androidu novú ochranu pred podvodmi. Falošný bankár to bude mať ťažšie
 V zahraničí sa šíri nový podvod, čoskoro môže doraziť aj k nám. Začína sa telefonátom a pokračuje cez WhatsApp
 Google práve sprístupnil všetkým nástroj, ktorý ti pomôže zistiť, či sa pozeráš na realitu alebo AI