Máš v mobile bankovú aplikáciu? Nový Android malvér si môže vytvoriť jej skrytú kópiu a cez ňu kradnúť peniaze
Android malvér Gigabud dokáže vytvoriť oddelený pracovný profil a spustiť v ňom falošnú alebo upravenú bankovú aplikáciu. Útočník tak môže ovládať telefón a pokúsiť sa ukradnúť peniaze.
Pridaj si Vosveteit.sk do Google
V telefóne môžeš mať jednu bankovú aplikáciu, no útočník si ju dokáže spustiť ešte raz v oddelenej časti Androidu. Transakcia z tohto priestoru potom môže banke vyzerať ako aktivita z iného zariadenia, hoci všetko prebieha na tom istom mobile.
Obsah článku · 6 častí
- Útok sa začne obyčajnou aplikáciou, ktorá sa vydáva za banku, úrad či známu službu
- Gigabud prekryje bankovú aplikáciu vlastnou obrazovkou a čaká na tvoje heslo
- Malvér si v Androide vytvorí vlastný pracovný profil, ktorý bežne používajú firmy
- Banka vidí podozrivú aktivitu inde, než odkiaľ nakoniec odíde platba
- Kým útočník posiela peniaze, na displeji môžeš vidieť iba čiernu plochu
- Ak aplikácia kuriéra či úradu žiada prístup k ovládaniu telefónu, je to veľký varovný signál
Na tento postup upozornili bezpečnostní výskumníci zo spoločnosti Group-IB. Objavili ho pri analýze bankového trójskeho koňa Gigabud, ktorý je aktívny minimálne od roku 2022 a firma ho spája so skupinou GoldFactory.
K útoku pribudla aj aplikácia Vwork. Tá využíva Android Work Profile, teda funkciu určenú na oddelenie pracovných aplikácií a dát od súkromných. Nejde o chybu Androidu. Útočníci iba využili to, že oba priestory fungujú oddelene, a práve toto oddelenie im môže pomôcť sťažiť odhalenie podvodu.
Útok sa začne obyčajnou aplikáciou, ktorá sa vydáva za banku, úrad či známu službu
Telefón sa Gigabudom nenakazí sám. Podvodníci musia používateľa presvedčiť, aby si nainštaloval aplikáciu mimo oficiálneho obchodu.
V kampaniach, ktoré analyzovala Group-IB, sa Gigabud vydával napríklad za aplikáciu leteckej spoločnosti, daňového úradu alebo inej štátnej služby. Odkaz na stiahnutie sa môže šíriť cez phishingové stránky, sociálne siete alebo komunikačné aplikácie. Podobným spôsobom sa šírili aj ďalšie škodlivé Android aplikácie.
Súvisí s tým
Po spustení si aplikácia pýta prístup k funkciám dostupnosti Androidu, možnosť zobrazovať obsah nad ostatnými aplikáciami a výnimku z optimalizácie batérie. Najnebezpečnejší je prístup k Accessibility. Po jeho udelení dokáže Gigabud sledovať dianie na obrazovke, vykonávať dotyky a zadávať text namiesto majiteľa telefónu.
Malvér zároveň odošle útočníkovi zoznam nainštalovaných aplikácií. Z neho môže zistiť napríklad to, akú banku obeť používa.

Gigabud prekryje bankovú aplikáciu vlastnou obrazovkou a čaká na tvoje heslo
Gigabud používa aj techniku známu z mnohých ďalších bankových trójskych koní. Keď používateľ otvorí bankovú aplikáciu, malvér nad ňou môže zobraziť vlastnú prihlasovaciu obrazovku.
Na prvý pohľad vyzerá ako súčasť bankovej aplikácie. Prihlasovacie údaje však namiesto banky dostane útočník.
Group-IB našla aj neviditeľnú vrstvu určenú na zachytenie kódu, ktorým používateľ odomyká telefón. Potom prichádza na rad Vwork.
Malvér si v Androide vytvorí vlastný pracovný profil, ktorý bežne používajú firmy
Vwork vychádza z open-source aplikácie Shelter. Group-IB na to poukazuje podľa architektúry aplikácie aj názvov tried v jej kóde.
Shelter nie je malvér. Ide o legitímny nástroj, ktorý využíva Android Work Profile a umožňuje napríklad spustiť druhú inštanciu aplikácie v oddelenom priestore. Autori Vwork tento základ prerobili tak, aby jeho funkcie mohol ovládať Gigabud.
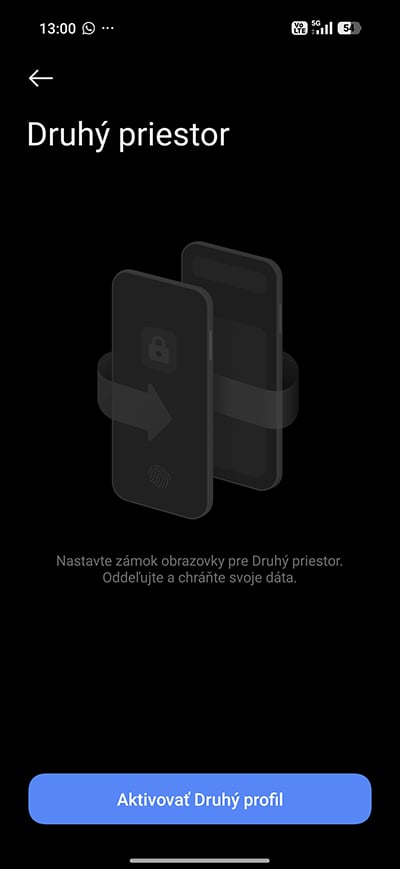
Vwork môže spustiť vytvorenie tejto izolovanej zóny, dostať do nej aplikácie, pozrieť si ich zoznam a následne vybranú aplikáciu otvoriť.
Úplne potichu to však nejde. Android pri vytváraní profilu stále vyžaduje zásah používateľa. Vwork tento krok iba výrazne zjednodušil. Kým Shelter zobrazuje viacero vysvetľujúcich obrazoviek, pri analyzovanej verzii Vwork používateľ videl prakticky len výzvu „Activate now“.
Po inštalácii sa ikona Vwork nezobrazuje v bežnom launcheri. Aplikáciu však možno nájsť napríklad cez správcu súborov.
Group-IB tiež uvádza, že niektoré funkcie analyzovanej verzie na zariadeniach blízkych čistému AOSP Androidu nefungovali spoľahlivo.
Banka vidí podozrivú aktivitu inde, než odkiaľ nakoniec odíde platba
Android drží osobnú a pracovnú časť oddelene. Ak máš rovnakú aplikáciu v oboch, každá pracuje so svojimi vlastnými dátami.
Práve toto oddelenie Vwork využíva. Gigabud môže pôsobiť v osobnej časti telefónu, zatiaľ čo banková aplikácia sa spustí v tej druhej.
Group-IB vysvetľuje, že bezpečnostné SDK môžu v osobnom prostredí zachytiť známky škodlivého softvéru. Transakcia z oddeleného profilu však môže banke vyzerať ako aktivita z nového zariadenia.
Banka tak nemusí automaticky spojiť podozrivú aktivitu zachytenú v jednej časti telefónu s transakciou, ktorá o chvíľu príde z druhej.
Nejde o univerzálny spôsob, ako prelomiť ochranu každej bankovej aplikácie. Výhodou pre útočníka je, že oddelenie oboch prostredí môže prerušiť súvislosť medzi detekciou malvéru a samotnou transakciou.
Kým útočník posiela peniaze, na displeji môžeš vidieť iba čiernu plochu
Samotný prevod pritom nemusí vykonať obeť. Gigabud dokáže cez Accessibility ovládať telefón, klikať na prvky obrazovky a zadávať text.
Počas podvodnej transakcie môže prekryť displej čiernou vrstvou a stlmiť zvuk. Používateľ potom nemusí vidieť ani počuť, čo útočník na telefóne robí.
Group-IB pri jednom potvrdenom prípade zaznamenala najskôr inštaláciu Gigabudu, krátko potom Vwork a následne falošnú verziu aplikácie skutočnej indonézskej banky.
Vwork teda nemusí iba vytvoriť „druhú kópiu“ aplikácie, ktorú už má používateľ v telefóne. V potvrdenom prípade išlo o falošnú verziu aplikácie reálnej banky. Nástroj zároveň podporuje prácu s aplikáciami v oddelenom profile vrátane ich klonovania.
Ak aplikácia kuriéra či úradu žiada prístup k ovládaniu telefónu, je to veľký varovný signál
Najjednoduchší spôsob, ako sa Gigabudu vyhnúť, je nenainštalovať jeho APK.
Ak ti niekto cez správu, sociálnu sieť alebo web pošle súbor, ktorý má byť údajne aplikáciou banky, kuriéra, úradu alebo inej známej služby, neinštaluj ho. Oficiálnu aplikáciu si otvor priamo cez Google Play.
Podozrivá je aj požiadavka na Accessibility. Kuriérska služba či aplikácia leteckej spoločnosti nepotrebuje ovládať obrazovku, klikať namiesto teba a čítať jej obsah.
Group-IB odporúča nepovoľovať funkcie dostupnosti aplikáciám, ktoré ich nepotrebujú, a pri bankových či kryptomenových službách používať aj druhý faktor nezávislý od SMS.
Varovným signálom je aj oddelený pracovný priestor, ktorý sa zrazu objaví na tvojom súkromnom telefóne, hoci si ho nikdy nenastavoval. Aplikácie v ňom Android označuje malou ikonou kufríka.
Ak niečo také uvidíš, skontroluj zoznam aplikácií a ich oprávnenia a spusti kontrolu cez Google Play Protect. Ak si už do podozrivej aplikácie zadal prihlasovacie údaje do banky alebo cez telefón prebehla neznáma transakcia, kontaktuj banku.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Nový Android malvér Hirudo ti vymení bankovú aplikáciu za falošnú. Ukradne heslo, PIN a otvorí útočníkom cestu k tvojmu účtu
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 V hľadáčiku je aj Slovensko. Nový Android malvér ti vie ukradnúť PIN priamo z bankovej aplikácieNový Android malvér Manic kradne PIN, heslá a SMS kódy priamo z telefónu. Medzi jeho cieľmi sú aj bankové a eID aplikácie zo Slovenska. · 4 min čítania
K téme
 Nový bankový malvér StreamRat môže ovládnuť celý tvoj Android a ukradnúť ti peniaze. Šíri sa cez reklamy, ktoré zasiahli vyše 500-tisíc ľudí · 5 min čítania
 Nový Android vírus Mantax Otax kradne PIN, OTP kódy aj správy a dokáže ťa potajomky odfotiť · 4 min čítania
 Bezpečnostní experti odhalili 64 nebezpečných Android aplikácií. Dokážu kradnúť heslá aj ovládať telefón · 4 min čítania
Toto by ti nemalo ujsť
 VIDEO: Ukrajinci tvrdia, že automatické guľomety Sky Sentinel už zostreľujú aj ruské prúdové drony Geran-5. Tie letia až 600 km/h · 5 min čítania
 Vedci odhalili záhadu starorímskeho Lycurgovho pohára: Po takmer 2-tisíc rokoch zistili, ako môže sklo meniť farbu podľa svetla · 4 min čítania
 Fyzici potvrdili „tretí druh magnetizmu“. Desaťročia sme poznali iba dva · 5 min čítania
Ďalšie správy
 Briti prvýkrát použili Protector v ostrej operácii. Ruskú fregatu sledoval viac než 10 hodín · 5 min čítania
 Netflix v novembri pridá viacero veľkých filmov a seriálov. Pribudnú Fury, Whiplash aj Black Doves · 4 min čítania
 Bežne používaný pesticíd môže zvýšiť riziko Parkinsonovej choroby viac než 2,5-násobne. Vedci odhalili, čo robí v mozgu · 4 min čítania
 Ľudia pri zážitkoch blízkych smrti nevidia len podobné scenáre: Nová štúdia odhalila aj znepokojivo rovnaké tvary a farby · 4 min čítania

 Za Plutom sa ukrýva neobvykle veľký objekt. Astronómovia mohli objaviť novú trpasličiu planétu s priemerom až 1 500 km
 Ukrajina už má na obežnej dráhe vlastný satelit. Chce sa postupne zbaviť závislosti od cudzích komunikačných sietí
 Tragédia v Záporožskej oblasti: Pri ruskom útoku na školu v Komyšuvache zahynulo 18 ľudí
 ÚVZ SR radí: Ak nemáte vreckovku, kýchajte do lakťa. Ochránite tým svoje okolie
 Koniec nezávislých inšpekcií vo väzniciach. Putinov dekrét ruší dohovor o zabránení mučenia
 Srbská centrálna banka zobrala licenciu Alta Bank. Jej majiteľa s väzbami na Vučiča zatkli
 Oplatí sa kúpiť 3D tlačiareň len na náhradné diely do domácnosti?
 Pellegrini cestuje do Prahy. S českým prezidentom Pavlom sa stretnú aj na slávnostnom koncerte
 Od juhu prichádza dážď: Pozrite si, kde spadne do 5 mm
 Chorvátsko bičuje silná bóra: obmedzenia na diaľniciach, trajekty nepremávajú a na horách sneží
 Predpoveď na zajtra, utorok 3. novembra: Počasie prinesie prehánky aj sneženie
 Pod Poľskom sa zatriasla zem, ľudia cítili otrasy až 20 sekúnd
 Prvý sneh a zima na Slovensku: V predpovedi nastala dôležitá zmena
 Ľadový Burian aj cyklón. Pre zlé počasie zatvárajú školy
 Suchá alebo mokrá spojka DSG? Pri jazdenej Octavii môže rozdiel znamenať drahú opravu
 Nový filter má zachytávať prach z pneumatík. EÚ podporuje technológiu, ktorá môže zmeniť autá
 Ferrari chce vytvárať prítlak pomocou zadných svetiel. Nový patent ukazuje netradičné riešenie
 Dve časté chyby na diaľnici, ktoré spôsobujú kolóny a nehody.
 Elton John vlastnil 44 áut. Len údržba jeho Bentley stála ročne 400-tisíc libier
 TEST Peugeot 408 GT: Lamborghini z Francúzska? Dizajn nie je jeho jedinou zbraňou!
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Vodíkový autobus Toyota Sora zvládne prejsť cez 300 km
 Nedostatok vodičov obrátil pomery. Pekný kamión bol kedysi odmenou, dnes ním lákajú nováčikov
 Thermo King predstavil ekologickejšiu verziu chladenia pre návesy
 Úžitkové vozidlá Renault posilňujú svoju pozíciu. Nový elektrický Trafic otvára ďalšiu kapitolu
 Liaz Xena oslavuje 30 rokov. Labutia pieseň fabriky, ktorá nemala ani na výplaty
 Nemecko a Holandsko prevzali prvé vojenské Mercedesy Caracal. Vrtuľník Chinook odvezie naraz dva
 Severná Kórea otestovala kazetovú hlavicu. Jediná raketa má zasiahnuť plochu až 18 futbalových ihrísk
 NATO skúša premeniť obyčajné 5G vysielače na vojenské senzory. Experiment v Pobaltí ukázal nové možnosti
 Británia prvýkrát nasadila nový dron Protector. Sledoval ruské vojnové lode v Lamanšskom prielive
 Američania vyvinuli stíhačku, ktorú námorníctvo odmietlo. Z neúspechu sa zrodil legendárny F-14 Tomcat
 Americká armáda prvýkrát vyskúšala nové špionážne lietadlo. HADES má vidieť hlboko za nepriateľské línie
 Dempsey a Makepeaceová po 40 rokoch: Zostarli, ale... Tá iskra v oku tam stále je!
 Diana Klamová a Eva Mores opäť spolu pred kamerami! Na prehliadkovom móle odhalia aj odvrátenú tvár modelingu
 Jumanji zapojí do hry celú rodinu v doteraz najbláznivejšom dobrodružstve
 Slovenská televízia má 70 rokov! Takto budú vyzerať oslavy
 Ako prať a sušiť sveter, aby sa nezrazil, nevytiahol ani nezačal žmolkovať?
 Zubný kaz nemusí bolieť a sladkosti nie sú jediný problém. Veda vyvracia tri rozšírené mýty o zubnom kaze
 Vieš, čo znamená farebný štvorček na tube zubnej pasty? Internetový mýtus tvrdí, že prezrádza jej zloženie. Nie je to pravda
 Môžeš zjesť zeleninu, na ktorej sa objavila pleseň? Niekedy ju stačí odrezať, inokedy musí ísť do koša
 Vieš, prečo má banán na nálepke číslo 4011? Nie je to krajina pôvodu ani číslo plantáže
 Prečo sa do sladkého cesta dáva štipka soli? Dôvod nie je len v chuti
 Ľudia pri zážitkoch blízkych smrti nevidia len podobné scenáre: Nová štúdia odhalila aj znepokojivo rovnaké tvary a farby
 Vzduch, ktorý dýchame, nás zabíja: Niekoľko štúdií ukázalo, ako znečistenie ovzdušia nenávratne poškodzuje mozog
 Bežne používaný pesticíd môže zvýšiť riziko Parkinsonovej choroby viac než 2,5-násobne. Vedci odhalili, čo robí v mozgu
 Ani normálny krvný tlak neznamená, že je všetko v poriadku: Toto sú riziká, na ktoré by si si mal napriek tomu dať pozor
 Fyzici navrhli zvláštny nový stav hmoty. „Kvapalina“ by mohla tiecť v čase
 Črevné baktérie môžu prezradiť, ako rýchlo starne tvoje telo. Vedci našli konkrétne druhy spojené s pomalším starnutím
 Stačilo prepnúť tento genetický spínač a telo začalo páliť tuky ako divé: zároveň zabránil vzniku nových tukových buniek
 Fyzici potvrdili „tretí druh magnetizmu“. Desaťročia sme poznali iba dva
 Zubný kaz možno zastaviť bez vŕtania: veľká štúdia potvrdila účinok tejto jednoduchej tekutiny
 Vedci vyvinuli elektronický implantát proti cukrovke. Z krvi odstraňuje prebytočný cukor
 Stačí otvoriť web. Útočníci dokážu cez staré tagy poslať do telefónu škodlivý kód bez ďalšieho kliknutia
 AI našla vážnu chybu v technológii, na ktorej stojí veľká časť webu. Rovnaký trik môžu použiť aj hackeri
 Tisíce routerov a kamier končia v obrovskom botnete. Za jedinú hodinu pribudlo 11 363 zariadení
 Táto SMS ti dokáže prerušiť prebiehajúci hovor aj zhodiť telefónne služby. SMS of Death funguje bez jediného kliknutia
 Google Správy dostávajú rozšírenú ochranu pred podvodmi: Musíš si ju však zapnúť, ochráni ťa aj pred komplikovanejšími trikmi
 Hackeri opäť zaútočili na chladiace systémy supermarketov. Teplotu vyhnali až na 50 °C, potraviny skončili v odpade
 WhatsAppom sa šíri masívna malvérová kampaň. Nebezpečná príloha môže prísť aj od tvojho kontaktu
 Kúpa lacného telefónu sa nemusí vždy vyplatiť. Tisíce mobilov distribuovali s malvérom vo viac ako 150 krajinách
 Nový vírus VOLTA ti ukradne heslá, účty aj údaje o tebe. Potom cez AI vyhodnotí, čo sa útočníkovi oplatí speňažiť