Bolo kompromitovaných viac ako 30-tisíc Facebook účtov. Nový podvod zneužíva legitímnu službu Googlu. Medzi obeťami môžu byť aj Slováci
Podvodníci zneužili Google AppSheet na rozosielanie phishingových e-mailov, ktoré vyzerali dôveryhodne a cielili na správcov Facebook stránok. Výskumníci hovoria o približne 30-tisíc kompromitovaných účtoch.
Pridaj si Vosveteit.sk do Google
Na prvý pohľad to vyzeralo ako bežné varovanie pre správcu Facebook stránky. Účet vraj porušil pravidlá, treba sa okamžite odvolať, inak príde zablokovanie. Lenže za týmito správami sa podľa výskumníkov z Guardio Labs skrývala rozsiahla phishingová operácia AccountDumpling, pri ktorej útočníci kompromitovali približne 30-tisíc Facebook účtov.
Obsah článku · 5 častí
- Podvodný e-mail prišiel cez Google, preto nepôsobil ako obyčajný spam
- Útočníci menili návnady, cieľ bol stále rovnaký: dostať sa k Facebook účtom
- V PDF súbore zostala stopa, ktorú útočníci zrejme prehliadli
- Ukradnuté údaje končili v Telegrame, kde ich operátori sledovali v reálnom čase
- Za phishingovými stránkami nesedel len kód, ale aj ľudia, ktorí obete navigovali v reálnom čase
Najnebezpečnejšie na celej kampani bolo to, že e-maily nechodili z pochybnej adresy ani z podozrivého servera. Útočníci zneužili Google AppSheet, legitímny nástroj Googlu na tvorbu jednoduchých aplikácií a automatizovaných upozornení. Správy tak prichádzali cez infraštruktúru Googlu a na prvý pohľad pôsobili oveľa dôveryhodnejšie než bežný phishing.
Podvodný e-mail prišiel cez Google, preto nepôsobil ako obyčajný spam
Správy mierili hlavne na majiteľov a správcov Facebook Business účtov. Útočníci im tvrdili, že ich účet porušil pravidlá platformy a ak do 24 hodín nezareagujú, môže byť natrvalo deaktivovaný. Presne takýto tlak podvodníci používajú radi. Človek nemá premýšľať, má sa zľaknúť a rýchlo kliknúť.
Na celej kampani bolo nepríjemné najmä to, odkiaľ e-maily prichádzali. Nešlo o náhodnú podozrivú doménu, ktorú by si si všimol už na prvý pohľad. Správy odchádzali z adresy noreply@appsheet.com a doručovali sa cez appsheet.bounces.google.com. Inými slovami, technicky ich posielala legitímna infraštruktúra Googlu.
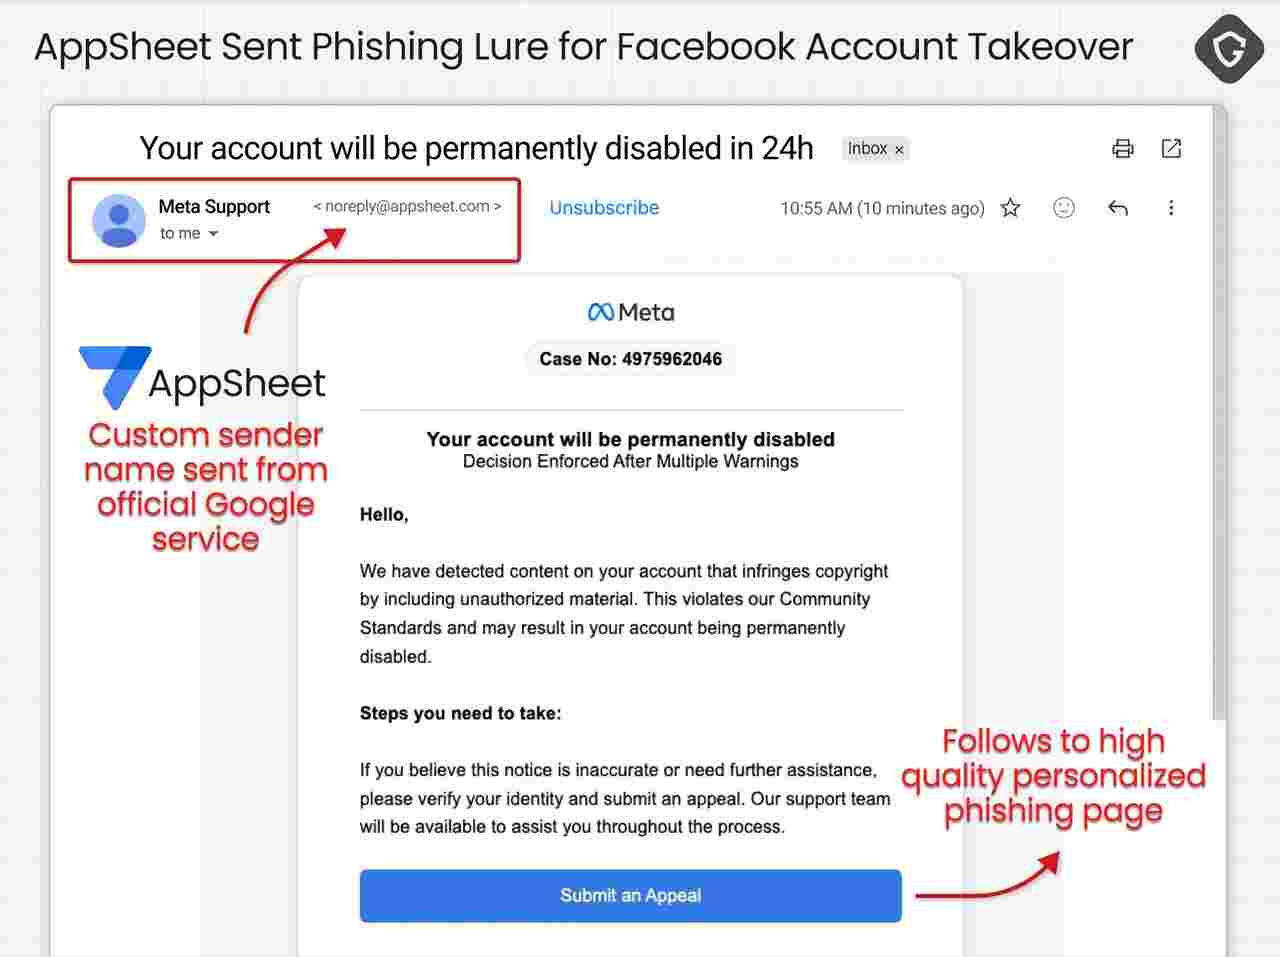
Preto prešli aj kontrolami, na ktoré sa e-mailové služby bežne spoliehajú. SPF, DKIM aj DMARC ukazovali, že správa skutočne prišla z platformy, za ktorú sa vydáva. Lenže práve tu je háčik. Tieto kontroly nehovoria nič o tom, či je obsah správy pravdivý. Potvrdzujú len to, kto e-mail doručil.
Súvisí s tým

„Plne overený e-mail dokazuje iba to, že ho odoslala daná platforma. Neznamená to, že samotná správa je bezpečná,“ upozorňujú výskumníci.
Google AppSheet je pritom legitímny nástroj na tvorbu jednoduchých aplikácií bez programovania a na posielanie automatických upozornení. Firmy ho môžu používať napríklad na interné notifikácie alebo pracovné procesy. Útočníci však túto funkciu otočili proti používateľom. Nevlámali sa do Googlu ani nemuseli falšovať jeho doménu. Stačilo im zneužiť službu tak, aby za nich doručovala podvodné správy.
Útočníci menili návnady, cieľ bol stále rovnaký: dostať sa k Facebook účtom
Útočníci pritom nestavili len na jeden scenár. Kampaň rozbehli vo viacerých podobách, aby zasiahli čo najviac správcov Facebook stránok. V jednej verzii obeť vystrašili tým, že jej stránka údajne porušila autorské práva, pravidlá Meta alebo ochrannú známku. Po kliknutí sa človek dostal na falošné centrum pomoci Facebooku, ktoré bolo hostované cez Netlify.
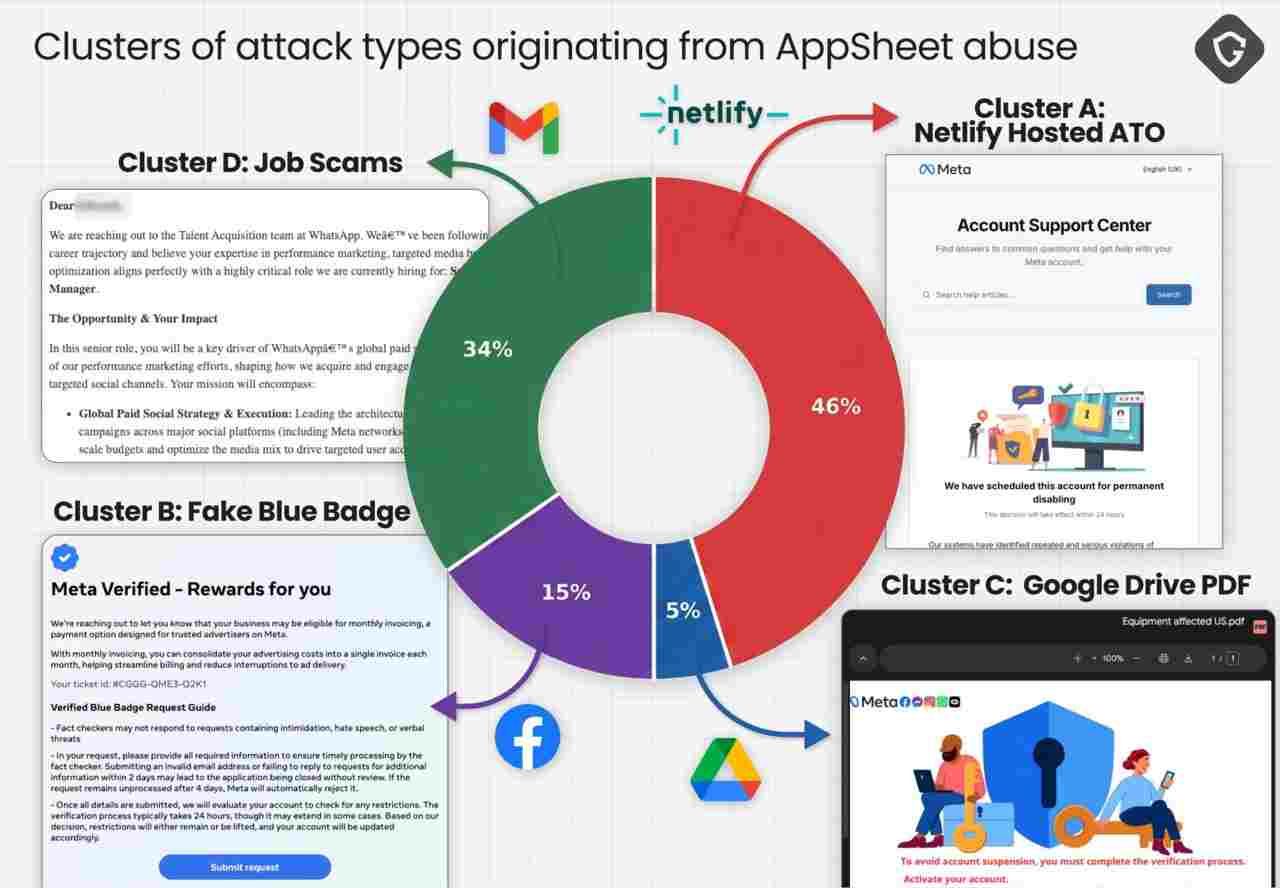
Na prvý pohľad takáto stránka pôsobila ako miesto, kde sa môžeš proti blokácii účtu odvolať. V skutočnosti však zbierala všetko, čo útočník potrebuje na prevzatie účtu. Nešlo len o e-mail a heslo. Formulár od obetí pýtal aj dátum narodenia, telefónne číslo a dokonca fotografie dokladov totožnosti. To už nie je obyčajná krádež hesla, ale pokus získať celý balík údajov, cez ktorý sa dá účet neskôr oveľa ľahšie ovládnuť alebo obnoviť v prospech útočníka.
Podvodníci si zároveň dávali pozor, aby ich stránky nezmizli príliš rýchlo z obehu. Mnohým obetiam posielali odkazy na jedinečné Netlify subdomény. Pre bezpečnostné filtre je to problém, pretože nejde o jeden spoločný odkaz, ktorý sa dá jednoducho nahlásiť a zablokovať. Kým sa konkrétna adresa dostane na blacklist, svoju prácu už často splnila.
Druhá vetva útoku pracovala opačne. Namiesto strachu ponúkala odmenu. Správy sľubovali overenie účtu, Blue Badge, reklamné benefity alebo kontrolu bezpečnosti profilu. Obeť sa následne dostala na stránky hostované cez Vercel, ktoré sa tvárili ako Security Check alebo Meta | Privacy Center. Aj tu však išlo len o dobre pripravenú kulisu, ktorá mala z človeka vytiahnuť kontaktné údaje, informácie o firme, heslo a v ďalšom kroku aj dvojfaktorové kódy.

V PDF súbore zostala stopa, ktorú útočníci zrejme prehliadli
Tretí typ útokov využíval Google Drive na hostovanie PDF súborov, ktoré sa tvárili ako inštrukcie na dokončenie overovania účtu. Tieto dokumenty vytvorili cez bezplatnú službu Canva a práve tam podľa výskumníkov zostala stopa, ktorú útočníci zrejme prehliadli.
V metadátach PDF súborov sa podľa Guardio Labs objavilo vietnamské meno „PHẠM TÀI TÂN“ ako autor dokumentov. Ďalšie preverovanie viedlo k webstránke phamtaitan.vn, kde sa ponúkajú služby digitálneho marketingu.
„Špecializujeme sa na poskytovanie služieb digitálneho marketingu, marketingových zdrojov a poradenstva o efektívnych stratégiách digitálneho marketingu.“
Štvrtá vetva využívala falošné pracovné ponuky. Útočníci sa vydávali za zamestnancov spoločností ako WhatsApp, Meta, Adobe, Pinterest, Apple či Coca-Cola, budovali dôveru s obeťami a presmerovávali ich na webstránky pod svojou kontrolou.
Ukradnuté údaje končili v Telegrame, kde ich operátori sledovali v reálnom čase
Tri hlavné vetvy útokov viedli k Telegram kanálom, kde sa zhromažďovali ukradnuté údaje. Výskumníci tam našli záznamy približne 30-tisíc obetí naprieč celým svetom.
Väčšina týchto ľudí už nemala prístup k vlastným účtom. Operácia totiž nefungovala len ako krádež. Ukradnuté účty sa podľa výskumníkov predávali späť cez nelegálny obchod, ktorý prevádzkovali tie isté ruky napojené na celú schému.
Novšie verzie phishingových stránok presunuli odosielanie ukradnutých údajov na serverovú stranu. Staršie podvodné stránky často odhaľovali Telegram bot tokeny priamo v JavaScript kóde. Novšie varianty už používali serverless funkcie typu /.netlify/functions/send, ktoré údaje preposielali ďalej cez premenné prostredia. Pre výskumníkov to znamená menej viditeľných stôp a pre bežné filtre ťažšiu prácu.
Za phishingovými stránkami nesedel len kód, ale aj ľudia, ktorí obete navigovali v reálnom čase
Bezpečnostný výskumník Shaked Chen zdôraznil, že nešlo o jednoduchý phishingový kit. Operácia mala reálne operátorské panely, pokročilé techniky na obchádzanie detekcie, priebežne sa menila a vytvárala kriminálno-komerčnú slučku, v ktorej sa ukradnuté účty stávali ďalším tovarom.
Útočníci využívali rôzne techniky na obídenie detekcie. V zobrazovaných menách odosielateľov používali neviditeľné znaky Unicode. Text správ rozbíjali uprostred slov, aby zmiatli systémy, ktoré automaticky vyhodnocujú obsah e-mailov.
Pokročilejšie verzie neposielali obeť z e-mailu priamo na phishingovú stránku. Najprv ju previedli cez viacero skrátených odkazov, aby skryli skutočnú adresu podvodnej stránky. Phishing sa následne načítal vo fullscreen iframe, teda v okne, ktoré prekrylo celú obrazovku. Adresný riadok prehliadača tak neukázal skutočnú destináciu. Obeť videla len skrátenú adresu a známe rozhranie pripomínajúce Facebook.
Operácia s vietnamskou stopou ukazuje nový typ hrozby, kde sa dôveryhodné platformy menia na nástroje doručovania, hostovania a monetizácie pre kyberkriminálnikov. Ukradnuté Facebook účty, obchodné identity, reklamná reputácia aj možnosti obnovy účtov sa stali obchodovateľným tovarom na čiernom trhu.
Páčil sa ti článok?
Čo sa ti na článku páčilo?
Čo by sme mali zlepšiť?
Vytvor si účet – komentár bude pod tvojím menom, dostaneš body a upozornenie na odpovede.
Pokračovaním súhlasíš s pravidlami komunity a potvrdzuješ, že máš aspoň 16 rokov.
Zverejní sa pod tvojou prezývkou .
Platia pravidlá diskusie. Odkazy na iné weby nie sú povolené.
Tvoju spätnú väzbu sme dostali.
 Online podvodníkovi stačí 10 minút a pár dolárov. Cez nový BlueKit dokáže pripraviť phishingový útok aj bez znalosti programovania
Diskusia
Prvý v diskusiiKto napíše prvý, dostane štítok natrvalo.
Napísať prvý komentárČítaj ďalej
 Stačí otvoriť web. Útočníci dokážu cez staré tagy poslať do telefónu škodlivý kód bez ďalšieho kliknutiaStaré reklamné a analytické tagy na tisícoch webov zneužíva kampaň DeadTag na šírenie pokročilých exploitov. Útočníci pritom ovládli stovky expirovaných domén po zaniknutých službách. · 5 min čítania
K téme
 Hackeri našli nový spôsob, ako ti ukradnúť Gmail účet. Nepomôže ti ani dvojfaktorové overenie · 4 min čítania
 Podvodníci zneužívajú Gmail aj Google Kalendár. Jedna falošná pozvánka ťa môže pripraviť o celý účet · 4 min čítania
 840-tisíc užívateľov sa stalo obeťami podvodných rozšírení, ktoré napodobňovali známe služby: Ak máš v prehliadači toto, okamžite to odinštaluj · 3 min čítania
Toto by ti nemalo ujsť
 Nočná mora Rusov. Ukrajinský Neptun zasiahol továreň vyrábajúcu elektroniku pre Iskandery. Rusi priznali škody · 5 min čítania
 Psy z Černobyľa vykazujú nezvyčajné genetické zmeny. Vedci odhalili stopy prirodzeného výberu · 5 min čítania
 Čo ak čas nie je základnou súčasťou vesmíru? Vedci vytvorili miniatúrny vesmír z 24-tisíc atómov a merali v ňom čas bez hodín · 4 min čítania
Ďalšie správy
 Nová chyba Androidu dokáže znefunkčniť telefón. Stačí nainštalovať aplikáciu, ktorú ani nemusíš otvoriť · 4 min čítania
 Vedci po prvýkrát vypestovali miniatúrnu ľudskú očnú šošovku. Otvárajú sa nové možnosti liečby sivého zákalu · 4 min čítania
 Tisíce Android telefónov napadol malvér Mirax. Hackeri cez aplikácie na videá kradli peniaze z bankových účtov · 5 min čítania
 Začína sa to telefonátom z banky. Podvodníci ťa cez nový NFC trik môžu pripraviť o peniaze na účte · 4 min čítania


 Týkajú sa eFaktúry aj živnostníkov, ktorí nie sú platiteľmi DPH? Mnohých prekvapí, aké povinnosti ich čakajú od januára 2027
 Netflix má na najbližšie dni pripravených 9 noviniek. Medzi nimi je aj kriminálny seriál so 6 sériami
 Ruskí hackeri útočia cez program, ktorý má v počítači takmer každý. Stačí otvoriť škodlivý archív a môžu ti ukradnúť heslá
 Obete a páchateľov hodili do jedného vreca. Opozícia tvrdo kritizuje vládu strany Tisza za únik dát
 Čierny ľad: Zradná poľadovica kúsok od slovenských hraníc zničila 23 áut
 Obcou preletel rýchlosťou 103 km/h. Vodič okamžite prišiel o vodičák
 Ohrozoval susedov aj deti. Polícia obvinila muža, ktorý strieľal zo vzduchovky
 Rokovania v Abú Zabí budú za zatvorenými dverami. Moskva na nich odmieta akúkoľvek účasť Európy
 Žilinka kritizuje novelu o kajúcnikoch: Je nezrozumiteľná a vzbudzuje pochybnosti o jej ústavnosti
 Zima pritvrdzuje: Na juhu Slovenska poletujú vločky, poľadovica už spôsobuje nehody
 Vodiči aj chodci, pozor! MRZNÚCI DÁŽĎ komplikuje situáciu na cestách
 MAPA dažďa: V týchto oblastiach to vyzerá najlepšie, potom môže prísť aj sneh
 Pred 113 rokmi zúril biely hurikán. Vlny vysoké 11 metrov zničili 19 lodí
 Smutný príbeh bociana z východného Slovenska: Na zimu zostal sám
 Konečne dobré správy. Slovensko sa dočká lejakov, spadnúť môže až 60 mm zrážok
 Irídiové alebo platinové sviečky? Drahšie nemusia byť lepšie, nesprávny výber môže poškodiť motor
 Prichádza najlepšie ozvučenie áut? Každý pasažier môže počúvať niečo iné, a to bez slúchadiel!
 Včera viac ako 500 km/h, dnes odpoveď na Rolls-Royce! Nový Yangwang Altior ukazuje ďalšiu tvár BYD
 Lamborghini Revuelto v klubových farbách? Hviezda Liverpoolu si splnila automobilový sen
 Melie Tesla Cybertruck z posledného? Musk oznámil, že prednosť dostane autonómny Cybercab
 Test Škoda Elroq 60: praktický ideál?
 Renault Kangoo E-tech dostal väčší akumulátor a 2 výkonové verzie
 Autonómny autobus MAN bude jazdiť ulicami Mníchova
 Vodíkový autobus Toyota Sora zvládne prejsť cez 300 km
 Úžitkové vozidlá Renault posilňujú svoju pozíciu. Nový elektrický Trafic otvára ďalšiu kapitolu
 Elektrická Scania jazdí po Slovensku 500 km denne
 Nový testovací polygón Scania umožní jazdiť po "nekonečnej" diaľnici
 India dosiahla rekord so sovietskym Il-76. Obrovské lietadlo pristálo vo výške 4 150 metrov neďaleko Číny
 Čína chce mať do roku 2035 deväť lietadlových lodí. Pripravuje aj prvú s jadrovým pohonom
 Britský supertank Challenger 3 má vážny problém. Jeho prevodovka údajne nezvláda otáčať vežou
 Rusko mení taktiku pred rokovaniami o Ukrajine. Do Abú Zabí vysiela silnejšiu delegáciu, zapojiť sa chce aj Európa
 Trump: Ukrajina bude nakoniec vyzerať inak. Putin ma nevodí za nos
 Americká F-16N Viper potrápila aj najlepších pilotov TOPGUN. Náročný výcvik ju však predčasne vyradil
 Hľadali spriaznenú dušu, ale našli jeho! Zmenený Jakub Prachař mieri na Voyo ako Sériový manžel
 Legenda stará tisíce rokov ožíva vo veľkolepom fantasy! Rámájana: Zrod legendy je v našich kinách
 Šokujúci outfit známej krásky: Spredu ako neviniatko, no keď sa otočila... Veď jej vidno aj holý zadok!
 Streľba v Krakove otriasla aj hollywoodskym hercom: Poľsko miluje... Láme mi to srdce!
 Prečo môže byť smrtiaca injekcia jedným z najhorších spôsobov, ako zomrieť? Pitvy 43 popravených odhalili desivé zistenie
 Na rezaných ružiach sa ti objavili zelené výhonky? Neodlamuj ich, môžeš z nich vypestovať nové ruže
 Mrazenú zeleninu nemusíš len variť. Skús ju pripraviť týmto spôsobom, chuť bude o triedu lepšia
 Varíš zemiaky v studenej alebo horúcej vode? Chybu možno robíš hneď na začiatku
 Ani hustá srsť nemusí stačiť. Ktorým psom by si mal v zime obliecť sveter?
 Ako vyrobiť domáci čistič na podlahy, ktorý naozaj funguje? Stačia ti tieto bežné suroviny z kuchyne
 Nie je to dobré. Zem sa otepľuje oveľa rýchlejšie, než vedci doteraz pozorovali. Nová štúdia odhalila znepokojujúci trend
 Vedci chcú pomocou úpravy DNA liečiť vysoký cholesterol aj cukrovku. Jediný zákrok by mohol nahradiť roky užívania liekov
 Vedci vyriešili 30 rokov starú záhadu. Pritom objavili skrytý mechanizmus, ktorý chráni naše telo pred poškodením
 Čína odhalila plán, ako dostať ľudí na Mesiac. Prvých astronautov tam chce vyslať už do roku 2030
 Ako si chobotnice dokážu pamätať veci? Ich mozog uchováva spomienky inak než ten náš
 Vedci po prvýkrát vypestovali miniatúrnu ľudskú očnú šošovku. Otvárajú sa nové možnosti liečby sivého zákalu
 Neandertálca pred 75 000 rokmi zabil drevený oštep. Jeho lopatka nesie stopy brutálneho zásahu
 Koľko alkoholu denne už škodí zdraviu? Nový výskum spochybnil zaužívané predstavy
 Ľudstvo ročne vydýchne 2,05 miliardy ton CO₂. Vedci vysvetlili, prečo je tento CO₂ iný než emisie z áut
 Vedci našli spôsob, ako zabiť rakovinové bunky ich vlastným jedom. Využívajú pritom oxid uhoľnatý
 Začína sa to telefonátom z banky. Podvodníci ťa cez nový NFC trik môžu pripraviť o peniaze na účte
 Recenzia, ktorú čítaš, nemusí byť pravá. Výskumníci odhalili obrovský biznis s falošnými hodnoteniami
 Nová chyba Androidu dokáže znefunkčniť telefón. Stačí nainštalovať aplikáciu, ktorú ani nemusíš otvoriť
 Gemini malo pomáhať 13-ročnému dievčaťu s plánovaním samovraždy. Rodičia žalujú Google
 Takmer 18-tisíc Android telefónov napadol malvér. Hackeri zachytili 7,6 milióna SMS vrátane bankových kódov
 Tisíce Android telefónov napadol malvér Mirax. Hackeri cez aplikácie na videá kradli peniaze z bankových účtov
 Hackeri našli nový spôsob, ako ti ukradnúť Gmail účet. Nepomôže ti ani dvojfaktorové overenie
 Ruskí hackeri našli spôsob, ako sa dostať do iPhonov a Androidov. Stačilo navštíviť obyčajnú webovú stránku
 Ruskí hackeri útočia cez program, ktorý má v počítači takmer každý. Stačí otvoriť škodlivý archív a môžu ti ukradnúť heslá