Ak uvidíš toto okno, zo stránky okamžite odíď. Hackeri vo veľkom zneužívajú Google, Cloudflare a falošné overenia
Falošné overenie cez Google či Cloudflare môže do počítača dostať malvér. Stačí skopírovať príkaz do PowerShellu a útok je hotový.


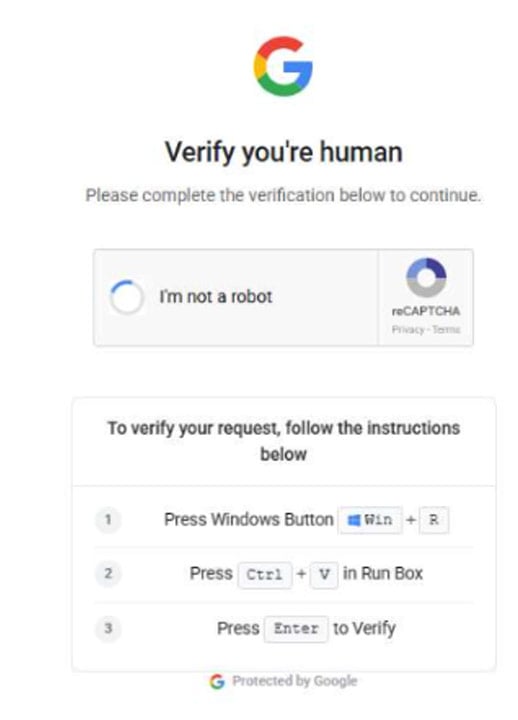
Kybernetickí zločinci opäť prišli s novým spôsobom, ako oklamať používateľov. Tentoraz zneužili dôveru v známe značky Google a Cloudflare. Na prvý pohľad všetko vyzerá dôveryhodne. Na obrazovke sa objaví stránka s overením, ktorá pripomína reCAPTCHA alebo bezpečnostnú kontrolu. Namiesto potvrdenia však dostaneš pokyn, ktorý môže skončiť napadnutím celého počítača.
Bezpečnostní výskumníci z Malwarebytes upozornili, že útočníci využili techniku známu pod názvom ClickFix. Na rozdiel od klasických vírusov tentoraz škodlivý program nespustí samotný útočník. Celý proces dokončí samotná obeť, stačí jediný chybný krok.
ClickFix ti ukáže „problém“ a hneď ti naň ponúkne riešenie
Podvodná stránka zobrazuje hlásenie, ktoré vyzerá veľmi presvedčivo. Niekedy tvrdí, že potrebuje potvrdiť, že nie si robot. Inokedy upozorní na problém so zvukom v službe Google Meet alebo ponúkne opravu technickej chyby. Následne zobrazí pokyn, aby si otvoril PowerShell vo Windowse a vložil pripravený príkaz.
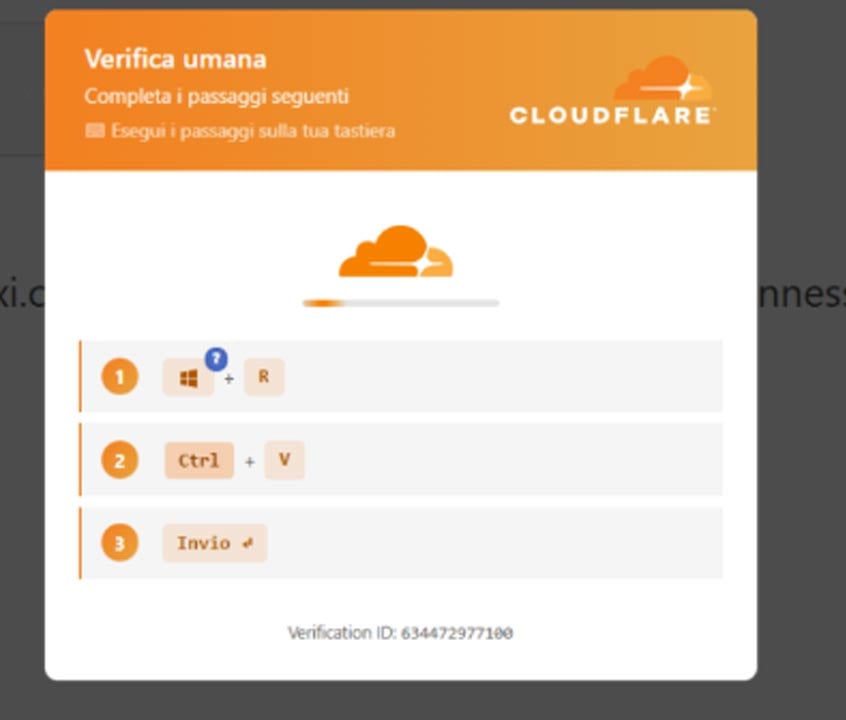
Práve v tejto chvíli sa útok dokončí. Po potvrdení príkazu počítač stiahne ďalší škodlivý kód, ktorý otvorí útočníkom dvere do systému. Výskumníci varujú, že jediná chyba môže nainštalovať programy určené na krádež hesiel, prihlasovacích údajov či ďalších citlivých informácií. Niektoré varianty dokonca poskytnú hackerom vzdialený prístup k zariadeniu alebo stiahnu ďalší škodlivý softvér.
Legitímne CAPTCHA ťa nikdy nebude žiadať, aby si niečo spustil v počítači
Práve dôveryhodný vzhľad patrí medzi najväčšie zbrane útočníkov. Stránky napodobnia dizajn Googlu, Cloudflare alebo iných známych služieb tak presne, že mnohí používatelia si rozdiel vôbec nevšimnú. Bezpečnostní experti však pripomínajú jednoduché pravidlo. Žiadna z týchto spoločností nikdy nepožiada používateľa, aby kvôli overeniu človeka otvoril PowerShell alebo Príkazový riadok a ručne vložil pripravený príkaz. Ak sa podobná výzva objaví, takmer určite pôjde o podvod.
Súvisí s tým
Útočníci navyše často pridajú odpočítavanie času, upozornenia na údajnú chybu alebo počítadlo návštevníkov. Také prvky vytvoria pocit naliehavosti a zvýšia šancu, že používateľ prestane premýšľať.
Po otvorení zadných vrátok sa užívateľom do PC inštaluje infostealer
Výskumníci zaznamenali viacero kampaní, ktoré využili rovnakú infraštruktúru. Líšili sa iba výsledným škodlivým programom. Po úspešnom útoku sa do počítača dostali napríklad StealC, Remus Stealer, Amatera Stealer, CastleLoader či NetSupport. Každý z nich plnil trochu inú úlohu, no spoločný cieľ zostal rovnaký, získať čo najviac citlivých údajov alebo pripraviť cestu pre ďalší útok.
Niektoré kampane dokonca zneužili populárnu open-source komunikačnú aplikáciu Franz. Útočníci vytvorili jej upravenú verziu, ktorá na prvý pohľad fungovala normálne. V skutočnosti však po spustení stiahla nový škodlivý nástroj s názvom ResiLoader.
Ten následne vypol časť bezpečnostných mechanizmov systému a pripravil priestor pre ďalší malvér.
Podľa analýzy kampane prebiehajú už od konca roka 2025 a priebežne sa menia. Útočníci skúšajú nové webové stránky, nové škodlivé programy aj nové spôsoby doručenia. Raz zneužijú staré domény, ktoré opäť zaregistrujú, inokedy kompromitujú cudzie webové stránky. Objavili sa aj podvodné služby na tvorbu QR kódov alebo falošné stránky na zdieľanie súborov.
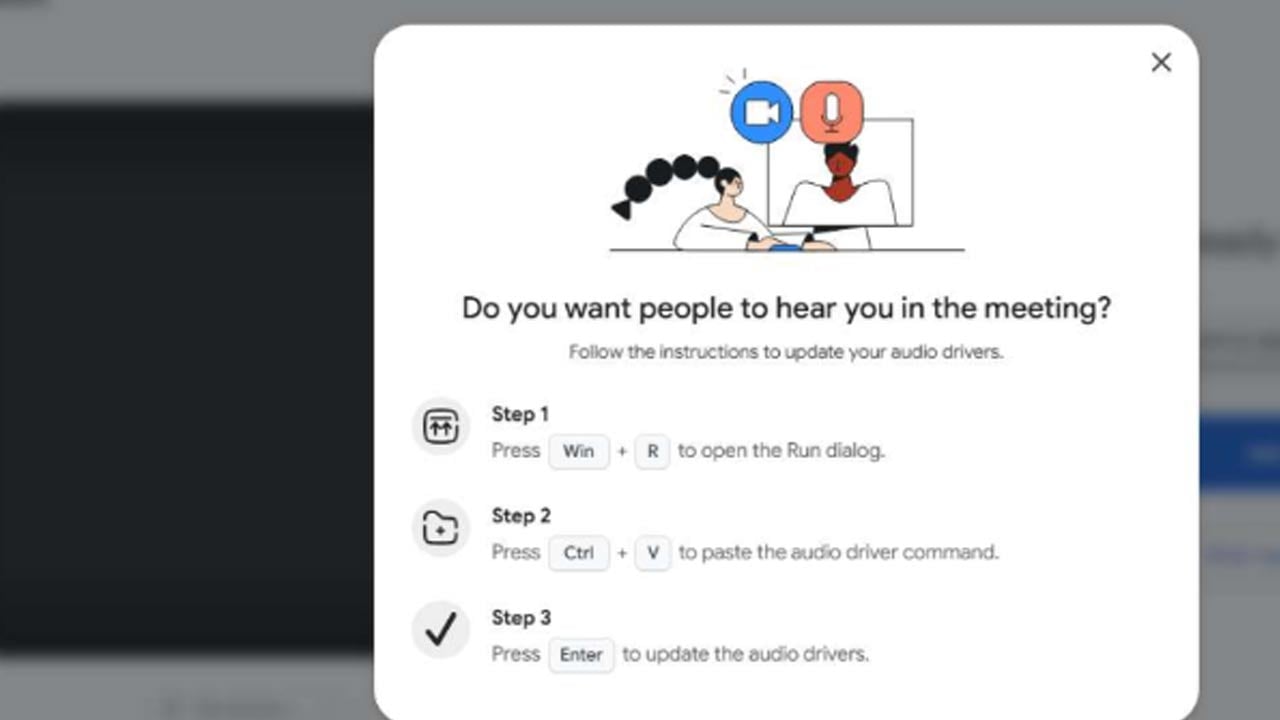
Výskumníci narazili aj na podvodné stránky, ktoré predstierali nové prihlásenie do účtu Google. Používateľ dostal pokyn, aby skopíroval pripravený príkaz a nastavil svoje zariadenie ako hlavné. Celý postup však opäť smeroval k infekcii počítača. Neskôr pribudla ďalšia verzia útoku. Tá zneužila prostredie Google Meet a tvrdila, že má vyriešiť problém so zvukovým ovládačom. Po vložení pripraveného príkazu však používateľ namiesto opravy nainštaloval škodlivý softvér.
Chrániť sa môžeš prekvapivo jednoducho
Najväčšou zvláštnosťou ClickFix útokov zostáva fakt, že používateľ škodlivý príkaz spustí dobrovoľne. Práve preto klasické bezpečnostné odporúčania získavajú ešte väčší význam. Nikdy nevkladaj do PowerShellu, Terminálu ani Príkazového riadka príkazy, ktorých význam nepoznáš. Ak webová stránka tvrdí, že takto vyrieši technický problém alebo overí tvoju totožnosť, radšej ju okamžite zatvor.
Rovnako pomôže pravidelná aktualizácia bezpečnostného softvéru. Moderné antivírusy totiž často rozpoznajú podvodné stránky ešte predtým, ako sa otvorí škodlivý obsah.
ClickFix kampane zároveň ukazujú nový trend medzi kybernetickými zločincami. Namiesto hľadania technických zraniteľností čoraz častejšie útočia na samotného človeka. Ak totiž používateľ vykoná všetky kroky sám, útočníci často obídu viacero bezpečnostných mechanizmov bez toho, aby museli hľadať komplikované chyby v operačnom systéme.
Zoznam domén, ktoré šíria ClickFix útok:
- onegeekworld[.]com
- thefirmos[.]com
- antibotv3[.]com
- centralwildcats[.]com
- cloud.antibotv3[.]com
- cloudautosolutions[.]com
- sunseekersupply[.]com
- 123clocks[.]com
- orcanegames[.]com
- rwmonitoring[.]com
- 100furniture[.]com
- nepalcharchaa[.]com
- p-floribunds.pages[.]dev
- pg-altirade2.pages[.]dev
- pg-cordivant-m6.pages[.]dev
- g-luminence.pages[.]dev
- generator-qrcode[.]online
- regdev-google[.]com
- khosla[.]capital
- eorgke09054909j[.]com
- dropboxi[.]com
Ďalej k téme
 „Ak chce ľudstvo naplno využiť výhody AI, musí prijať, že sa stanú aj zlé veci,“ hovorí Altman. Šéf OpenAI je proti príliš prísnej regulácii umelej inteligencie · 4 min čítania
 Čo robiť s Wi-Fi routerom, ktorému skončila softvérová podpora? A ako zistíš, že skončila aj tomu tvojmu? · 3 min čítania
 Nový útok je na svete: Podvodníci začali vytvárať falošné mobilné siete. Tvoj telefón sa môže pripojiť k ich zariadeniu · 5 min čítania
Páčil sa ti článok?
Teší nás, že sa ti článok páčil 🙌
Čo by sme mali zlepšiť?
Tvoju spätnú väzbu sme dostali.
Diskusia
Zatiaľ tu nie je žiadny komentár. Čo si o tom myslíš ty?
Napísať prvý komentár →Pravidlá preberania obsahu:
Ďalší článok z témy Bezpečnosť
V zahraničí sa šíri nový podvod, čoskoro môže doraziť aj k nám. Začína sa telefonátom a pokračuje cez WhatsAppPodvodníci sa vydávajú za dodávateľov plynu a cez WhatsApp posielajú škodlivé APK aplikácie, ktoré môžu kradnúť bankové údaje a OTP kódy.Martin Borko · · 4 min čítania Polícia v meste Lucknow rieši sériu podvodov, pri ktorých sa útočníci vydávajú za pracovníkov plynárenskej spoločnosti. Ľuďom tvrdia, že musia upraviť údaje k faktúre alebo odbernému miestu, a následne im cez WhatsApp pošlú aplikáciu na inštaláciu. V jednom z prípadov takto poškodený prišiel približne o 22-tisíc eur.Podľa informácií polície už vyšetrovatelia zatkli 45-ročnú ženu z Bombaja. Ide o prvé zatknutie v rámci vyšetrovania 34 prípadov spo …Pokračovať v čítaní

 Trump o protestoch vo Francúzsku: Nejde o školy, ide o masovú migráciu a islam
 SaS predstavila volebný program: Trináste dôchodky aj obedy zadarmo môžu byť minulosťou
 Kanadský premiér Mark Carney mieri do Turecka. V Ankare a Istanbule sa stretne s Erdoganom
 Nákaza morom zo skúmavky? Rusi incident popierajú, Trump chce o prípade hovoriť s Putinom
 Zomrela oscarová herečka Eva Marie Saintová. Hviezda filmu V prístave mala 102 rokov
 Operovali agenti GRU zo Slovenska? Šéf SIS Gašpar to po rokovaní výboru neodmietol ani nepotvrdil
 Mapa dažďa sľubuje dážď. Spadne aj 30 mm, no je to horšie, ako sa čakalo
 Predpoveď sa náhle zmenila. Toto už naozaj prestáva byť sranda
 Obrovský požiar pri Soči: Horiaci tanker zahalil pobrežie hustým čiernym dymom
 Babie leto zajtra skončí. Po +27 °C sa teploty prepadnú až o 10 stupňov
 V Rusku sa deje niečo divné. Ľudia majú obavy
 Čo v tom sude asi je? Sucho odkýrva tajomstvá
 Autá strieda ako ponožky. Má cukrík a už hľadá iné auto. Čo sa mu odohráva v hlave?
 Forthing T5 EVO Dragon Edition v akcii za 25 990 eur. V základe má 177 koní aj masáž
 Mazda CX-6e dokáže vulgárne nadávať cyklistom aj chodcom!
 Škoda Octavia prichádza s veľkou novinkou! Ako prvá dostáva nový typ pohonu
 Tankovacia turistika vo V4: Kde ušetríte a kedy rozdiel zhltne cesta?
 Forthing U-Tour zlacnel o 3000 eur. 7-miestne MPV za 26 990 eur!
 Nový Volkswagen Amarok má dostať čínsky základ. Rozlúči sa s Fordom aj európsky model?
 Kia PV7 mieri nad PV5. Väčšia elektrická dodávka odvezie tri europalety
 Nový MAN eTGX má dlhšiu kabínu. Čo tým získajú dopravcovia?
 Predlžovač dojazdu Mahle: Elektrickým kamiónom pomôže spaľovací motor
 Test KGM Musso Grand šokuje tichom ako v luxusnej limuzíne
 Pneumatiky Bridgestone Ecopia zvládli takmer 300-tisíc km bez výmeny
 Drony potopili nákladnú loď pri Bulharsku. Našli iba prevrátený záchranný čln a vesty, posádka je nezvestná
 Sovieti postavili extrémnu ponorku z titánu. Zvládala vyše 40 uzlov, no jej najväčšie výhody sa zmenili na problém
 Analýzy roky odporúčali Bushmaster. Česko teraz zrušilo tender na 185 obrnených vozidiel za miliardu eur
 Mal stáť zlomok ceny F-35 a lietať už v roku 2023. Rusko teraz konečne stavia prototyp Su-75 Checkmate
 Južná Kórea pripravuje tank na vodík. K3 má byť tichší, chladnejší a ťažšie odhaliteľný
 Rusi chcú zastavovať drony balónmi a kevlarovými vláknami. Na jeden veľký objekt ich potrebujú najmenej desať
 Smutná správa zo šoubiznisu: Náhla smrť lámača ženských sŕdc!
 Kedysi do nej bol buchnutý každý tínedžer... Mary zo seriálu V siedmom nebi je dnes ešte krajšia!
 Padla posledná klapka dobového filmu V utajení: Ulicami Bratislavy prechádzal tank, električka z 30. rokov a filmári stavali väzenské cely!
 Bývalá jojkárka Kmotríková pred rokmi zmizla z obrazoviek: Takto teraz vyzerá!
 Prečo sa oplatí vypiť pohár vody hneď ráno? Tvoje telo to pocíti viacerými spôsobmi
 Čo sa deje s telom v okamihu, keď ťa výbuch odhodí? Tlaková vlna dokáže napáchať škody ešte skôr, než dopadneš na zem
 Čo by si cítil vo vesmíre bez skafandra? Telo nevybuchne ani okamžite nezamrzne
 Sú bio vajcia naozaj zdravšie a výživnejšie než bežné? Pozri sa, či sa za ne oplatí priplatiť
 Zostávajú ti po ponožkách hlboké ryhy na členkoch? Takto zistíš, kedy už nejde len o bežný otlak
 Ako často perieš psí pelech a ako ho správne vyčistiť? Toto v ňom zostáva aj po dôkladnom vysávaní
 Astronómovia po prvýkrát v histórii zaznamenali rádiový signál vychádzať z konkrétnej exoplanéty: Mimozemšťania?
 Vedci prvýkrát zachytili kvantový skok zvuku v reálnom čase. Častica zvuku im náhle zmizla pred očami
 Gravitácia ako liek? Nová štúdia ukázala, ako by mohla byť táto netradičná liečba jedného dňa realitou
 Venuša nám mohla byť v minulosti podobnejšia, než dnes: Mala mesiac, ktorý ale skončil tragicky
 Ľudstvo sníva o lunárnom meste, no to by rýchlo narazilo na problém: Vedci hovoria, že voda by sa minula mimoriadne rýchlo
 Tento organizmus zvládne teplotu až 70 °C. Vedci objavili nový teplotný rekord pre zložitejší život
 NASA objavila na Mesiaci nový obrovský kráter, väčší ako Koloseum. Vznikol pri náraze, ktorý prichádza raz za storočie
 Vedci objavili ľudský gén, ktorý dokáže „preskakovať“ do iných genómov. Našli ho v kiahňovom víruse
 Vedci narazili na zvláštny problém s čiernymi dierami: Ak existuje takzvaná temná dimenzia, môžu mať jeden rozmer navyše
 Štúdia potvrdila to, čo doteraz tušil každý majiteľ mačiek: Sú to naozaj tak lenivé tvory
 V zahraničí sa šíri nový podvod, čoskoro môže doraziť aj k nám. Začína sa telefonátom a pokračuje cez WhatsApp
 Nový útok je na svete: Podvodníci začali vytvárať falošné mobilné siete. Tvoj telefón sa môže pripojiť k ich zariadeniu
 „Ak chce ľudstvo naplno využiť výhody AI, musí prijať, že sa stanú aj zlé veci,“ hovorí Altman. Šéf OpenAI je proti príliš prísnej regulácii umelej inteligencie
 Dokáže zmena DNS servera skryť tvoju aktivitu na internete pred poskytovateľom? Takto to funguje v skutočnosti
 Cez služby prístupnosti sa môže hacker dostať k tvojmu bankovníctvu. Takto zistíš, ktoré aplikácie v tvojom telefóne majú tento prístup povolený
 Našiel si v telefóne zmeškaný hovor z neznámeho čísla? Pozor na Wangiri podvod, ktorý ťa môže pripraviť o peniaze
 Tvoj Android môže potichu slúžiť cudzím ľuďom ako internetová brána. V botnete skončilo vyše 187-tisíc zariadení
 Tieto nastavenia v Gmaile ti ukážu, či niekto cudzí číta tvoje správy. Toto všetko skontroluj pri podozrení
 Čo robiť s Wi-Fi routerom, ktorému skončila softvérová podpora? A ako zistíš, že skončila aj tomu tvojmu?